2.16亿台LG智能电视隐私危机:关屏仍在录音

2.16亿台LG智能电视隐私危机:关屏仍在录音
近日,安全研究人员披露了LG智能电视存在的严重隐私问题——全球超过2.16亿台设备可能在用户不知情的情况下持续收集音频和设备信息。这一发现再次将智能家居设备的隐私保护问题推到了舆论的风口浪尖。
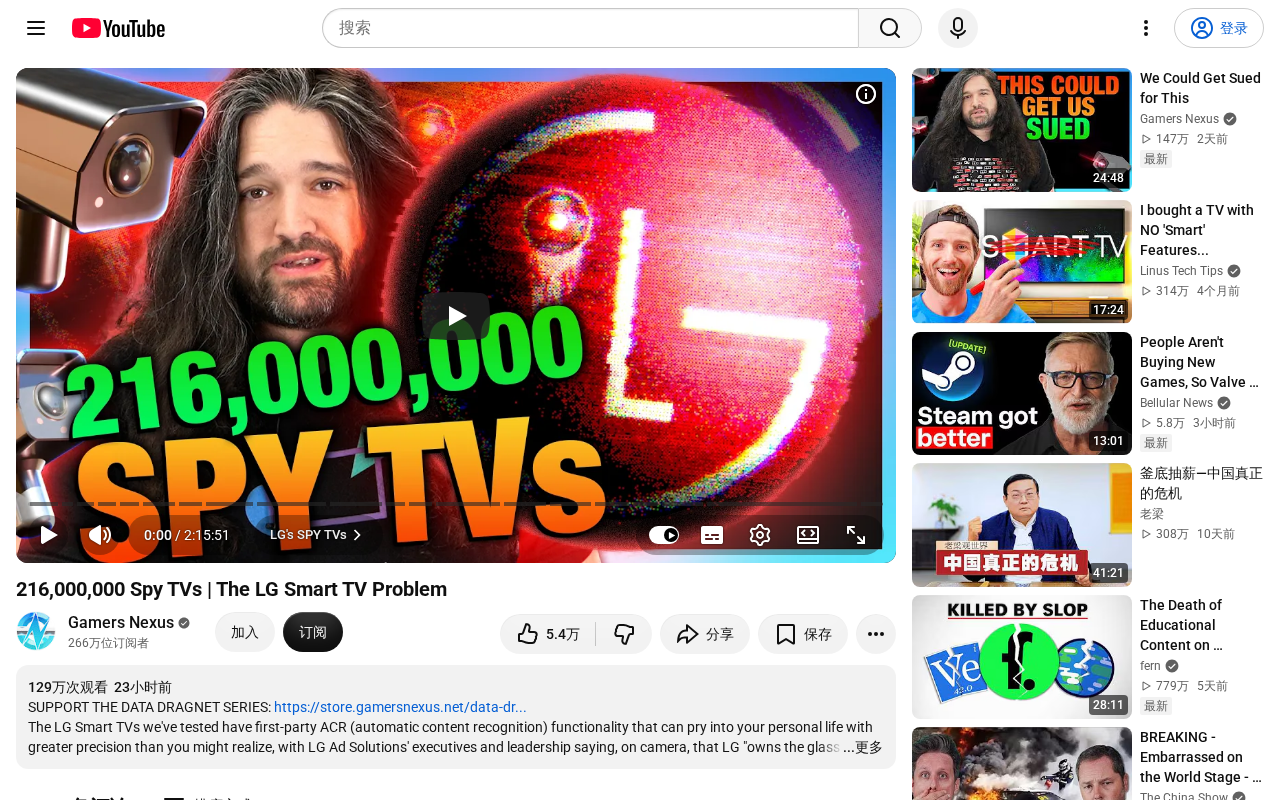
关屏状态下的持续监听:你的电视比你想象的更"清醒"
根据Notebookcheck的调查报告,LG智能电视被发现即使在屏幕关闭的状态下,仍然会记录环境音频数据。换句话说,用户以为电视已经"关了",但设备的麦克风功能仍可能处于活跃状态,默默采集房间内的声音。
现代智能电视本质上是一台运行专用操作系统的联网计算机。LG智能电视搭载webOS系统,三星使用Tizen,而其他品牌可能采用Android TV。这些系统与传统电视的根本区别在于具备完整的网络通信能力、应用生态和传感器阵列。电视内置的麦克风阵列通常采用远场语音识别技术,即使在3-5米距离也能清晰拾音。这种远场拾音能力依赖于**波束成形(Beamforming)**技术——多个麦克风单元通过精确的时间差计算,将多路信号进行加权叠加,从而增强特定方向的声音信号并抑制背景噪声。这意味着即使用户在房间另一端低声交谈,麦克风阵列也具备足够的灵敏度进行采集。
关屏状态(Standby Mode)下,主显示芯片进入低功耗模式,但网络模块、音频处理器等关键组件可能保持运行,以支持语音唤醒、远程开机等功能。从硬件架构来看,现代智能电视的SoC(片上系统,System on Chip)采用分层唤醒设计:主应用处理器可以完全休眠,而负责传感器监听的低功耗协处理器(类似智能手机中的"始终聆听"芯片)持续运行,功耗仅为毫瓦级别。这种"部分休眠"架构的初衷是支持"Hey LG"等语音唤醒词检测,但也为后台数据采集提供了技术可能性——协处理器不仅可以检测唤醒词,理论上也可以缓存、转发完整的音频流。用户从电视的电源指示灯上完全无法判断哪些子系统仍在活跃运行。
更令人不安的是,这些电视不仅收集音频信息,还会主动扫描用户家庭网络中的其他设备。研究人员发现,LG电视会探测同一局域网内的智能手机、电脑、平板等设备信息,借此构建用户的完整设备画像。
LG电视扫描家庭网络的行为涉及多种网络发现协议。最常见的是UPnP(通用即插即用)和mDNS(多播DNS),这些协议原本用于设备间的自动发现和互联,比如让电视找到网络打印机或NAS存储。但同样的技术也能被用来收集设备指纹信息——包括设备类型、制造商、MAC地址、操作系统版本等。通过SSDP(简单服务发现协议)广播,电视可以获知网络中所有响应设备的详细信息。更隐蔽的是被动式探测:通过分析网络流量特征和设备行为模式,即使设备不主动响应,也能推断出其存在和类型。
这些信息汇总后可构建精确的家庭数字画像。从商业角度看,这种**跨设备追踪(Cross-Device Tracking)**是广告技术领域最有价值的数据来源之一。当厂商得知一个家庭同时拥有两部iPhone、一台Windows电脑和一台iPad时,便可将电视端的观看行为与用户在手机、电脑上的浏览、搜索、购物行为进行关联匹配。这种"确定性匹配"(Deterministic Matching)比依靠Cookie的传统追踪方式精度高出数倍,因为它基于同一物理网络环境的真实设备关联。广告技术公司愿意为这类数据支付高额溢价,因为它能将一个匿名的电视观众还原为一个拥有完整消费画像的真实个体。这也解释了为什么电视制造商即使面临法律风险,仍有强烈动机进行网络设备扫描。
这种行为在用户未明确授权的情况下进行,已经严重越过了个人隐私的边界。
2.16亿台设备:数据收集的范围有多大?
2.16亿这个数字揭示了问题的严重程度。LG作为全球主要电视制造商之一,其智能电视遍布各大市场。如果这些设备普遍存在类似的数据收集行为,受影响的用户群体将极其庞大。
目前尚不清楚LG收集这些数据的具体用途。制造商通常声称收集数据是为了改善用户体验、提供个性化推荐或优化产品性能。然而,在缺乏透明度和用户明确同意的情况下进行如此大规模的数据采集,无疑已经触及隐私保护的底线。值得关注的是,智能电视行业正在经历一场商业模式的深刻变革——硬件利润率持续走低,迫使制造商转向"硬件亏损、数据和广告盈利"的互联网化模式。根据行业分析,部分电视品牌的广告和数据业务收入已超过硬件利润,这使得数据采集成为支撑企业营收的核心环节,而非可有可无的附加功能。
不止LG:智能电视行业的隐私困境
LG并非个例。近年来,三星、Vizio等多家智能电视制造商都曾被曝出类似问题。这些设备配备了摄像头、麦克风、网络连接等功能,初衷是提供语音控制、视频通话等便利体验,但同时也埋下了隐私隐患。
智能电视的隐私问题主要集中在以下几个方面:
- 音频监听:持续或定期激活麦克风收集环境声音
- 观看习惯追踪:记录用户观看的内容、时长和偏好
- 网络设备扫描:探测家庭网络中的其他智能设备
- 广告定向投放:基于收集的数据向用户精准推送广告
智能电视的内容追踪主要依赖ACR(Automatic Content Recognition,自动内容识别)技术。ACR通过分析屏幕显示的图像或音频信号,生成独特的"数字指纹",然后与云端数据库比对,即可识别用户正在观看的具体节目、广告甚至游戏画面。这项技术每秒可采样多次,精确到秒级。在技术实现上,ACR主要有两条路径:音频指纹方式通过提取音频频谱特征生成哈希值进行比对,类似Shazam识别歌曲的原理,计算量较小但只能识别有声内容;视频指纹方式则从屏幕画面中提取关键帧的色彩分布、边缘特征等视觉信息,能够识别静音播放甚至用户自行录制的内容,但需要更多计算资源。大多数电视厂商同时采用两种方式以确保识别覆盖率。
Vizio曾因未经同意使用ACR技术被FTC(美国联邦贸易委员会)罚款220万美元。ACR的商业价值巨大:电视厂商可将观看数据出售给广告商、内容方和数据中介机构,形成价值数十亿美元的数据交易市场。在这个生态链中,**数据中介机构(Data Brokers)**扮演着关键角色——它们从电视厂商、应用开发商、零售商等多个渠道购入原始数据,经过清洗、去重、关联和标签化处理后,形成涵盖人口统计、消费偏好、媒体习惯的综合用户档案,再以每千条数据数十至数百美元的价格转售给品牌广告主和广告技术平台。像Acxiom、Oracle Data Cloud、LiveRamp等公司已建立起覆盖数亿消费者的数据资产。用户很难察觉ACR运行,因为它在系统底层运作,不影响正常观看体验。
这些行为往往隐藏在冗长的用户协议条款中,普通用户很难意识到自己到底授权了哪些权限。研究显示,智能电视的用户协议平均长度超过8000字,完整阅读需要约40分钟,且频繁使用模糊措辞如"可能与第三方合作伙伴共享"来掩盖数据流向的真实范围。
用户如何保护自己的隐私?
面对智能电视带来的隐私威胁,以下防护措施值得每位用户认真考虑:
- 仔细审查隐私设置:在初次设置电视时,逐项检查并关闭不必要的数据收集选项。特别注意寻找名为"ACR""观看信息服务""LivePlus"或类似名称的设置项,这些通常是内容追踪功能的入口
- 禁用语音助手功能:如果日常不使用语音控制,建议在设置中彻底关闭麦克风权限。部分LG电视可在设置→通用→AI服务中找到相关选项
- 网络隔离:将智能电视接入独立的Wi-Fi网络或访客网络,避免与手机、电脑等敏感设备共享同一局域网。网络隔离之所以有效,是因为大多数家用路由器的**访客网络(Guest Network)默认启用AP隔离(Client Isolation)功能——连接到访客网络的设备只能访问互联网,无法与主网络中的其他设备通信。这直接切断了智能电视通过UPnP、SSDP等协议扫描家庭设备的通路。对于进阶用户,可使用支持VLAN(虚拟局域网)**的路由器或交换机进行更精细的网络分段:将IoT设备划入独立的VLAN,并通过防火墙规则限制该VLAN只能访问外网,禁止与其他VLAN的横向通信。部分高端消费级路由器(如华硕、Ubiquiti等品牌)已内置IoT网络隔离功能,无需复杂配置即可实现
- 物理遮挡摄像头:使用遮挡贴或胶带覆盖摄像头镜头,从物理层面阻断视频采集
- 关注固件更新:定期检查厂商发布的安全更新和隐私政策变更。需要注意的是,固件更新有时也会"悄悄"启用新的数据收集功能,因此更新后应重新检查隐私设置
对于有一定技术能力的用户,还可以借助路由器流量监控工具或Pi-hole等网络过滤方案,观察电视的数据传输行为,及时发现并拦截异常外联请求。
Pi-hole是一个开源的网络级广告拦截器,最初设计运行在树莓派等低功耗设备上。其工作原理是充当DNS服务器,当家庭网络中的设备请求域名解析时,Pi-hole查询预设的黑名单,若请求指向已知的广告、追踪或遥测服务器,则返回空地址或本地地址,从而在网络层面拦截连接。对于智能电视,Pi-hole可以阻止向LG、三星等厂商数据中心的上传请求。社区维护的屏蔽列表中已包含大量电视厂商的遥测域名,例如LG的lgtvsdp.com、lgsmartad.com等。用户可通过Pi-hole的Web界面实时查看各设备的DNS查询日志,发现异常的数据外联行为。进阶用户还可配合Wireshark等抓包工具,深度分析电视的网络通信内容——通过设置路由器端口镜像,将电视的所有网络流量复制到监控主机,即可查看每一个数据包的目标地址、传输内容(未加密情况下)和频率模式。这种方案无需修改电视设置,对所有连接设备透明生效。需要注意的是,部分智能电视在检测到DNS拦截后会绕过本地DNS,直接使用硬编码的公共DNS(如8.8.8.8),此时需在路由器防火墙层面强制将所有DNS流量重定向至Pi-hole。
行业亟需更严格的隐私监管
LG智能电视事件暴露了智能家居行业在隐私保护方面存在的监管空白。与智能手机和电脑相比,智能电视的隐私保护标准明显滞后,用户的知情权和选择权得不到充分保障。
业界和消费者组织正在呼吁建立更完善的监管框架,要求制造商做到:
- 明确告知数据收集的类型、频率和具体用途
- 提供简单直观的隐私控制选项,而非将设置深埋在菜单中
- 默认采用最小化数据收集原则,非必要不采集
- 定期接受独立的第三方安全审计
- 对违规数据收集行为承担相应的法律责任
欧盟的GDPR和美国各州陆续出台的隐私法规为行业监管提供了参考方向,但仍需针对物联网设备的特殊性制定更具针对性的技术规范和合规标准。
GDPR(通用数据保护条例)是欧盟2018年实施的隐私保护法规,被视为全球最严格的数据保护标准。其核心原则包括:数据最小化(只收集必需数据)、用途限定(不得超范围使用)、知情同意(需获明确授权)和被遗忘权(用户可要求删除数据)。违规企业最高可被罚全球营收4%或2000万欧元。美国方面,加州CCPA(消费者隐私法案)、弗吉尼亚CDPA等州法陆续生效,但联邦层面仍缺乏统一立法。
物联网设备的特殊挑战在于:用户界面有限难以充分告知、设备常年联网难以审计、数据流向复杂涉及多方。现有法规多针对网站和应用,对嵌入式设备的约束力有待加强。具体而言,智能电视等IoT设备面临几个独特的合规困境:同意机制的实现难题——手机应用可以弹出权限对话框,但电视的遥控器交互方式使得逐项授权变得极为笨拙,厂商倾向于使用"一揽子同意"来规避复杂的交互设计;固件更新中的功能蠕变——设备出厂时的数据收集范围可能在后续OTA(空中下载)更新中被悄然扩大,而法规对这种"渐进式变更"缺乏明确约束;数据管辖权的模糊地带——电视采集的数据可能经由多个国家的CDN节点传输至海外数据中心处理,涉及跨境数据流动的复杂法律问题;边缘计算的灰色地带——部分数据处理在设备本地完成(如ACR指纹的初步计算),是否构成"个人数据收集"在法律上仍有争议。欧盟正在推进的《网络弹性法案》(Cyber Resilience Act)和英国的《产品安全与电信基础设施法案》试图填补这些空白,要求IoT厂商在产品全生命周期内承担安全和隐私责任,但全球范围内统一的IoT隐私框架仍遥遥无期。
写在最后
智能电视本应为家庭生活带来便利,但当便利建立在牺牲隐私的基础上时,消费者完全有权拒绝。LG这次曝出的隐私事件是一个明确的警示信号——在拥抱智能家居的同时,我们必须对隐私安全保持足够的警惕。
只有当制造商真正将用户隐私放在产品设计的首要位置——践行Privacy by Design(隐私设计原则),将数据保护嵌入产品架构的每一层,而非事后补救——智能家居行业才能赢得消费者的长期信任,推动技术向更健康、可持续的方向发展。
核心要点
相关推荐

iPhone Duo 变身 Windows 98 游戏 PC:实战与体验
XDA 实测把 iPhone Duo 折叠屏手机变成 Windows 98 游戏 PC:通过 RetroArch 与 DOSBox Pure 模拟虚拟 3DFX 显卡,成功运行《虚幻竞技场》《半条命》《Quake 3》等经典游戏,并体验了 Windows XP 的可行性与局限。

R8类型安全Keep规则与DEX优化实战
Google Play要求DEX优化超过25%。本文解析R8配置分析器、Jetpack Keep类型安全注解和Android CLI校验工具,帮助Android开发者收窄keep规则、提升shrinking/optimization/obfuscation并降低ANR。

为什么老建筑比新建筑更美?普利策奖作家揭示被忽视的经济真相
普利策奖作家罗伯特·卡罗发现:更穷的国家反而造出更美的建筑。他揭示廉价熟练工匠如何成就纽约老建筑的精致细节,以及劳动力成本上升如何改变建筑美学。