30秒免费上线AI网站:Cloudflare Drop实战
Cloudflare Drop 支持拖拽文件夹30秒部署静态网站,生成临时HTTPS链接,需60分钟内认领。
Cloudflare Drop 提供了一种极简的静态网站部署方式:用户只需将包含 index.html 的文件夹拖拽到 cloudflare.com/drop,即可在30秒内获得一个真实的 HTTPS 链接,无需信用卡或注册。该链接可在任意设备访问,适合快速演示 AI 生成的页面。但链接是临时的,用户必须在60分钟内用免费 Cloudflare 账户认领,否则站点会被删除。认领链接应视同密码保管。Drop 适合快速验证和临时演示,不适合需要长期稳定运行、自定义域名或后端逻辑的项目。文章还提醒注意入口文件位置和资源路径等常见部署错误。
用AI生成一个网站只是第一步,把它放到公网上让别人能打开,往往才是卡住最多人的环节。域名、服务器、HTTPS证书、部署流程——每一项都能劝退一批人。而Cloudflare提供的Drop功能,把这个过程压缩到了30秒以内,全程不需要信用卡。
三步上线:拖拽即部署
整个流程简单到几乎没有学习成本。打开 cloudflare.com/drop,把你的网站文件夹直接拖进页面,确保 index.html 位于文件夹顶层,接受服务条款,网站就上线了。没有注册步骤,没有配置面板,也没有构建命令要记。
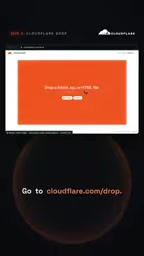
这种"拖拽即部署"的设计,本质上是把静态站点托管的复杂度全部收进了后台。你不需要理解CDN、不需要手动申请证书,Cloudflare的网络基础设施会自动接管分发和安全层。对于用Cursor这类AI编程工具快速产出原型的开发者来说,这个衔接非常顺滑:AI在本地生成代码,Drop负责把它变成可访问的链接。
静态站点托管(Static Site Hosting)是指专门用于托管纯静态文件(HTML、CSS、JavaScript、图片等)的服务。与需要服务器端运行环境(如 Node.js、PHP)的动态托管不同,静态托管只需将文件上传至对象存储或边缘网络,由 CDN 直接分发。这种架构天然具备高可用、低延迟和低成本的特点,且无需维护服务器。Cloudflare Drop 正是基于其全球边缘网络实现的静态托管服务,用户拖拽上传的文件会被自动分发到离访问者最近的节点,同时自动配置 HTTPS 证书,省去了传统托管中购买服务器、配置 Nginx、申请 Let's Encrypt 证书等繁琐步骤。
你拿到的是什么:真实可用的HTTPS链接
部署完成后,你会得到一个真正的HTTPS链接,挂在Cloudflare的网络上。这意味着任何手机、任何地点都能直接打开,不会出现"本地能跑、别人打不开"的尴尬。
这一点对演示场景特别有价值。你把链接发给客户、同事或者朋友,对方点开就能看到成品,不需要装环境、不需要跑本地服务器。相比截图或录屏,一个可交互的真实网址说服力完全不同。
HTTPS(Hypertext Transfer Protocol Secure)是在 HTTP 基础上加入 TLS/SSL 加密层的安全传输协议。它通过证书验证服务器身份,并对传输数据进行加密,防止中间人窃听或篡改。对于现代网站,HTTPS 已是标配:浏览器会将 HTTP 站点标记为“不安全”,许多 Web API(如地理定位、Service Worker)也仅在 HTTPS 下可用。Cloudflare Drop 自动为每个部署的站点分配 HTTPS 证书,用户无需手动申请或续期。这背后是 Cloudflare 作为公共证书颁发机构(CA)的自动化流程,证书通常由 Let's Encrypt 或 Cloudflare 自己的 CA 签发,并在边缘节点完成 TLS 终止,从而保证链接在任何设备上都能安全打开。
一个必须注意的限制:链接是临时的
Drop不是永久托管。生成的链接有时效性——你需要在60分钟内用一个免费的Cloudflare账户认领它,否则网站会被删除。
这条规则决定了Drop的定位:它是快速验证和临时演示的工具,而不是长期部署方案。如果你只是想让AI生成的页面"先跑起来看看效果",60分钟完全够用;但如果你打算把它作为一个持续在线的项目,就得在窗口期内完成认领。
另外,视频中特别提醒:认领链接要当作密码来对待。这个链接等同于你对该站点的控制凭证,泄露出去意味着别人可以接管你的部署。
在 Cloudflare Drop 的流程中,“认领”(Claim)是指将临时部署的站点绑定到你的 Cloudflare 账户下,从而获得长期管理权限。未认领的站点仅存在于一个临时沙箱中,60 分钟后会被自动清理。认领时,你需要登录免费的 Cloudflare 账户,系统会将站点转移到你的账户资源中,之后你可以继续使用 Cloudflare 的 DNS、缓存、安全防护等功能。认领链接本身是一个包含唯一令牌的 URL,相当于站点的管理密钥,因此视频中强调要像密码一样保管。一旦泄露,他人可以认领你的站点并接管控制权,甚至删除或替换内容。
适合谁用,不适合谁用
Drop最契合的场景很明确:AI编程工具产出的静态页面快速上线、给客户做即时演示、在团队内部分享可点击的原型。它的零门槛和零成本,正好补上了"代码写完了但还没部署"这段空白。
它不适合需要长期稳定运行、需要自定义域名、或需要后端逻辑的项目。视频结尾也提到,完整教程里还整理了"三个会搞坏AI网站的常见错误",说明即便部署本身很简单,AI生成的站点在上线环节仍有不少坑——比如入口文件位置不对、资源路径写错这类问题,往往在部署后才暴露出来。
对于习惯用AI快速迭代的开发者,把Drop纳入工作流是个合理的补充:本地生成、拖拽上线、立刻验证,整个过程不需要离开浏览器。
AI 编程工具(如 Cursor、GitHub Copilot)生成的静态页面常出现两类部署问题:一是入口文件位置错误,例如 index.html 被放在子文件夹中,导致根路径访问返回 404;二是资源路径使用相对路径或绝对路径不当,例如 CSS/JS 引用写成 src="/static/app.js" 但实际文件在 ./static/app.js,部署后因路径不匹配而加载失败。此外,大小写敏感问题也常见:本地开发环境(如 macOS 默认不区分大小写)能正常访问的文件,部署到 Linux 服务器后因大小写不一致而 404。使用 Drop 部署前,应确保 index.html 位于文件夹顶层,并检查所有资源引用使用相对路径或基于根目录的正确绝对路径,避免上线后才发现问题。
相关推荐

触屏MacBook与混乱的苹果:一场刻意为之的冒险
The Vergecast 深入讨论触屏 MacBook Pro 的发布逻辑、ProLed 命名争议、iPad 被 iPhone 与 Mac 两头挤压的困境,以及苹果在 AI 时代如何靠高端硬件维持竞争力。
研究权力50年:Robert Caro的写作与权力洞察
Robert Caro研究权力50年,在访谈中谈Lyndon Johnson的说服力与杠杆、Robert Moses从理想主义到冷酷的变迁、大规模建设的困境,以及传记写作中压缩主题与孤独专注的方法。
2万美元的机器人能替你干家务吗?实测结果令人意外
一段YouTube实测视频展示2万美元机器人如何响应洗碗、关灯、倒垃圾、喂狗等指令。本文分析其真实能力边界、语音交互技术现状,以及家务机器人距离普及还有多远。