4行配置让AI接入你的硬盘:MCP协议实战
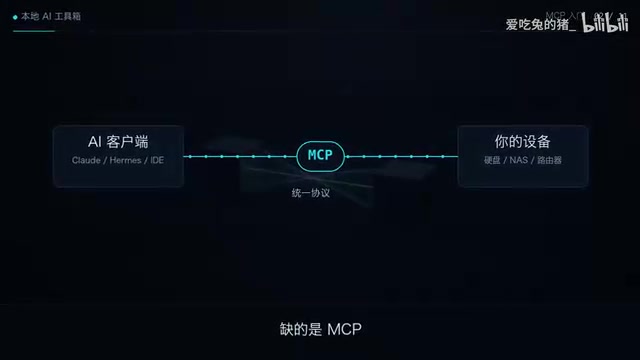
MCP 协议用几行配置把硬盘、NAS 等本地资源变成 AI 可调用的工具。
文章介绍了 MCP(模型上下文协议)如何解决 AI 无法直接访问本地硬盘、NAS 和软路由的问题。MCP 的思路是把本地硬件资源封装成 AI 可调用的工具,用户只需在客户端配置文件中加入约四行内容,AI 便能自动完成握手、列出工具并获取数据。目前公开的 MCP 服务器已超过 1 万个,协议规范于 2026 年 7 月更新。文章还说明了 MCP 的通用性——NAS 的 SSH 接口与路由器管理接口配置写法基本一致,模板可复用,并提醒具体能力取决于服务器暴露的工具,开放本地权限时安全边界需用户自行把控。
为什么AI摸不到你的硬盘?
AI模型虽然能写代码、回答问题,但它默认运行在云端或沙箱环境中,无法直接访问你本地的硬盘、NAS或软路由。想要让AI读取本地存储数据,通常需要手动编写脚本、搭建API服务,门槛不低。据B站UP主分享,这个“中间缺的一根线”正是MCP(Model Context Protocol,模型上下文协议)。它试图用统一的方式,把本地硬件资源变成AI可调用的工具。
MCP是什么?用四行配置打通硬件
MCP的逻辑很朴素:把硬盘、NAS、软路由统统变成AI能调用的工具,写一次配置,所有支持MCP的客户端都能直接使用。UP主在视频中演示,只需要在配置文件中加入四行内容,重启客户端后,向AI提问“硬盘还剩多少”,AI就会自己完成握手、列出可用工具、获取数据,全程无需手动点击鼠标。
这种方式的优势在于通用性。换成NAS的SSH接口或路由器的管理接口,写法基本一致,配置模板可以直接复用。UP主表示已将配置模板放在视频简介中,方便观众取用。
MCP 采用客户端-服务器架构:支持 MCP 的 AI 客户端(如 IDE、桌面助手)作为 Client,向本地运行的 MCP Server 发起连接;MCP Server 则封装了具体资源或能力,例如文件系统、SSH 通道、数据库或设备管理接口。双方通过 JSON-RPC 消息通信,先完成能力协商与初始化握手,再由 Server 向 Client 声明自己暴露的工具(tools)、资源(resources)和提示模板(prompts)。因此所谓“四行配置”,本质是在客户端登记一个 Server 的启动方式与连接参数,之后 AI 便能按需发现并调用这些工具,无需为每个客户端重复编写集成代码。
MCP生态现状与操作流程
据UP主介绍,目前公开的MCP服务器已经超过1万个,2026年7月该协议刚更新了规范。这意味着MCP正在从实验性协议走向更广泛的工具生态。实际交互时,AI会先与MCP服务器握手,获取工具清单,再根据用户问题调用对应工具并返回结果——整个过程对用户透明。
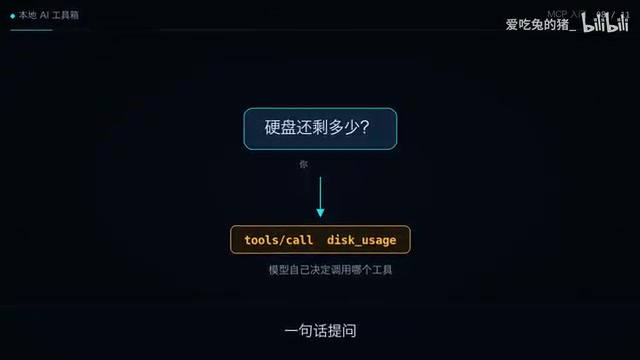
这套流程的价值在于降低了AI接入本地资源的门槛。过去需要为每个硬件单独写适配代码,现在只要硬件侧有对应的MCP服务器,客户端侧加几行配置即可。对于家庭实验室、小型办公环境来说,这种轻量接入方式尤其友好。
MCP 与传统的函数调用(Function Calling)并不冲突,而是互补关系。函数调用描述的是“模型如何表达我要调用某个函数”,工具的具体实现仍由应用自行完成;MCP 则进一步标准化了“工具从哪里来、如何被发现和调用”,把工具提供方与 AI 应用解耦。这样一来,同一个 MCP Server 可以被多个客户端复用,工具生态得以独立演进。也正因如此,MCP 常被类比为“AI 工具领域的 USB-C 接口”:统一插口,而非统一设备。
适用场景与局限
MCP适合那些希望让AI直接操作本地存储、查询设备状态的用户。比如让AI统计硬盘剩余空间、读取NAS上的文件列表、查询软路由的运行状态等。不过需要注意,MCP本身只是协议层,具体能做什么取决于对应MCP服务器暴露的工具能力。另外,开放本地硬件访问权限时,安全边界需要用户自行把控。
UP主在视频末尾预告,下期将讲解本地大模型如何接入MCP,形成从模型到硬件的完整闭环。对于想构建本地AI工具链的读者,MCP值得持续关注。
开放本地硬件给 AI 调用时,最小权限原则尤为关键。建议为 MCP Server 使用只读或受限账户,避免直接暴露管理员凭据;通过白名单限定可访问的目录与命令,关闭不必要的写操作和删除类工具;对 SSH、路由器管理接口等敏感通道,优先在本地回环地址或内网中监听,不要暴露到公网。此外,AI 的调用行为应保留日志以便审计,高风险操作可设置为需要人工确认。协议本身不提供这些安全策略,边界设计完全落在部署者身上。
相关推荐
Netflix级断点续播:Dragonfly DB替代Redis实战
拆解 Netflix 级「继续观看」功能的系统设计:用 Dragonfly DB 承载心跳热数据、Postgres 持久化、write-behind 缓存降低 12 倍写入,并详解哈希槽、hash tag、数据结构选型与 ImageKit 播放器集成。
PHP双漏洞震动全球:远程代码执行漏洞详解
Computerphile 详解近期两个 PHP 远程代码执行漏洞:14年间版本均受影响,攻击者可远程运行任意代码。本文梳理漏洞原理、真实演示、发布混乱过程,并分析为何大规模攻击并未出现。

全民学前班能否弥合美国两党分歧?
一段访谈显示,美国学前教育(pre-K)可能成为两党合作议题。本文分析其务实立场、联邦角色主张及跨党派合作的现实基础,并探讨对科技政策讨论的启示。