5.6亿美元加密盗窃案背后:交易所中心化风险再审视

Reddit 热议的“史上最大盗窃案”实为中心化交易所被盗,而非加密技术本身。
文章围绕 Reddit 上一则声称“加密史上最大盗窃案”的帖子展开,指出被盗主体是 Binance 这类中心化交易所,而非去中心化钱包。评论区反映出公众对“加密”概念与托管架构的普遍混淆:技术怀疑者误以为钱包不安全,政治讽刺者调侃权威背书,AI 阴谋论者则将事件与 OpenAI 挂钩。作者强调,中心化托管与自托管钱包的风险模型截然不同,前者依赖平台治理,后者取决于个人操作。社交媒体上加密新闻信噪比低,夸张标题削弱可信度。对普通用户的启示是:区分交易所账户与自托管钱包,警惕缺乏链上数据的夸张表述,理性看待中心化平台事故与加密技术本身。
一场被戏谑的“史上最大盗窃案”
Reddit 上一条题为“Black October update: The largest hack in crypto history just happened. $5.6 billion stolen.”的帖子引发了关注。帖子本身只有一句话,配图是一张典型的加密新闻截图,但评论区却呈现出一种微妙的分裂:有人震惊于“加密钱包居然不安全”,有人冷嘲热讽“等着 Sam 说这是 OpenAI 大模型干的”,还有人直接指出问题的核心——被盗的并不是去中心化钱包,而是 Binance 这类中心化交易所。
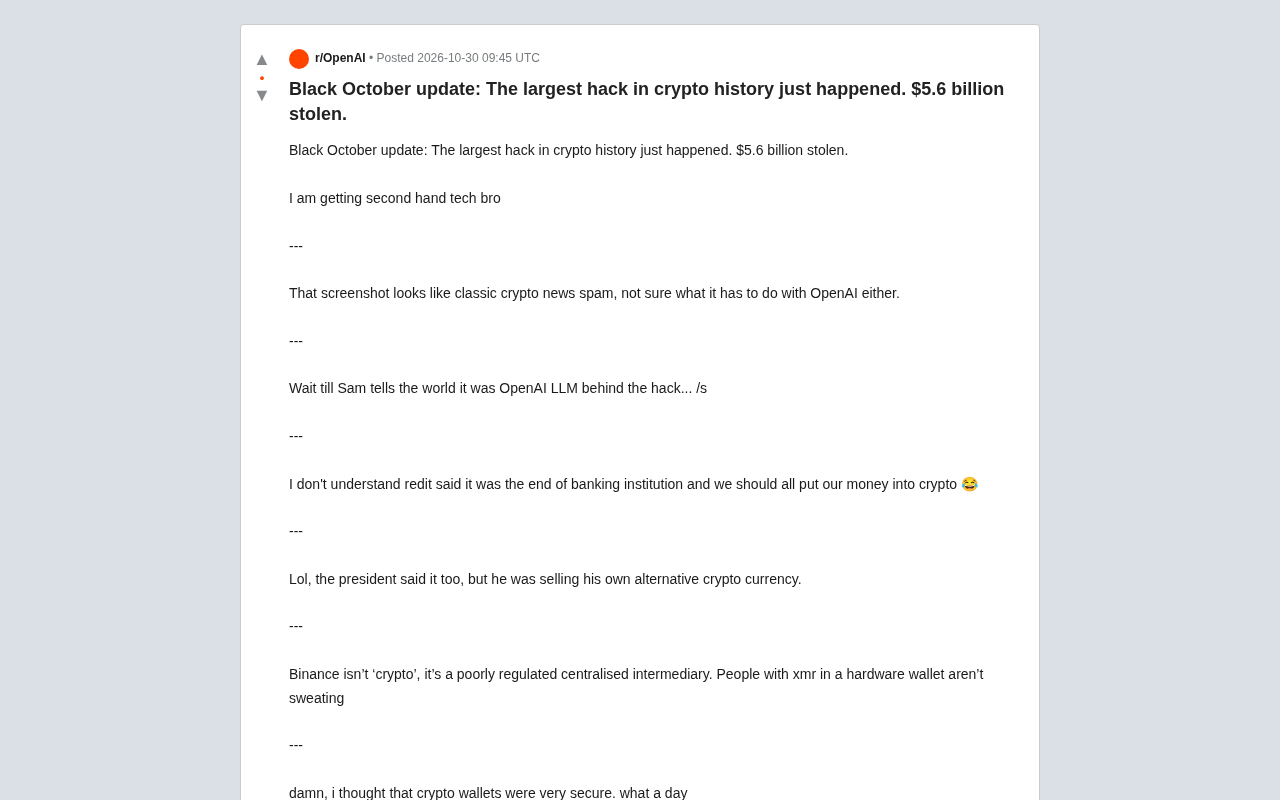
这种分裂本身就值得玩味。当“加密”这个词同时被用来指代比特币、硬件钱包、中心化交易所和各种 meme 币时,公众对风险的认知几乎不可避免地会混淆。
被盗的到底是“加密”,还是“中介”?
评论区里有一条高赞回复直指要害:“Binance isn't 'crypto', it's a poorly regulated centralised intermediary. People with xmr in a hardware wallet aren't sweating.” 这句话点出了本次事件最容易被误读的地方。
从技术架构看,中心化交易所与去中心化钱包是两种完全不同的风险模型。前者要求用户将资产托管给平台,私钥由平台控制,本质上更接近传统金融中介,而非真正的“加密资产自托管”。后者则将私钥留在用户设备上,资产安全取决于个人操作习惯。
因此,当大规模盗窃发生时,把责任归咎于“加密技术不安全”是一种偷换概念。真正暴露的是中心化托管环节的治理与安全短板,而不是区块链本身的密码学基础。
中心化交易所(CEX)与去中心化钱包(DeFi Wallet)的核心区别
中心化交易所(如 Binance、Coinbase)采用订单撮合与资产托管模式:用户注册账户后,将资产充值到平台控制的地址,私钥由平台统一管理。交易发生在平台的内部账本上,链上结算仅在充提时发生。这种模式效率高、用户体验接近传统券商,但用户承担的是平台信用风险与黑客攻击风险。
去中心化钱包(如 MetaMask、Ledger 硬件钱包)则是非托管工具:私钥在用户设备上生成并存储,交易由用户本地签名后直接广播到区块链。平台不接触私钥,也无法冻结或转移资产。其风险主要来自用户操作失误(如泄露助记词、签名恶意合约)和设备安全。
两者的风险模型截然不同:CEX 的风险集中在平台治理与热钱包安全,而自托管钱包的风险集中在个人操作安全。因此,将 CEX 被盗归咎于“加密技术不安全”是范畴错误。
评论区的三种典型心态
围绕这条帖子,Reddit 用户的反应大致可以归为三类,每一类都对应着加密行业长期存在的认知偏差。
第一类是技术怀疑者。 有用户表示“我以为加密钱包很安全,今天真是开了眼”。这种反应看似合理,实则混淆了托管钱包与非托管钱包的区别。硬件钱包用户并不会因为交易所被盗而失眠,除非他们误以为交易所账户就是“钱包”。
第二类是政治讽刺者。 有人调侃“总统也这么说,但他卖的是自己的替代加密货币”。这指向了加密行业与政治人物之间日益复杂的利益关系,也反映出部分投资者对“权威背书”的警惕。
第三类则是 AI 阴谋论者。 有评论半开玩笑地说:“等着 Sam 告诉全世界,这次黑客攻击背后是 OpenAI 的大模型。”这种戏谑背后,是公众对 AI 技术被滥用的普遍焦虑,尽管目前没有任何证据表明本次事件与 AI 有关。
硬件钱包与非托管钱包的安全边界
硬件钱包(如 Ledger、Trezor)是一种离线存储私钥的物理设备,交易签名在设备内完成,私钥永不接触联网环境。它属于非托管钱包的一种,但并非绝对安全:用户仍需防范钓鱼攻击、恶意固件和物理丢失。硬件钱包的安全前提是用户正确保管助记词并验证交易详情。
非托管钱包还包括软件钱包(如 MetaMask),其私钥加密存储在本地设备,安全性依赖设备环境。与托管钱包相比,非托管钱包消除了平台挪用或被盗的风险,但将安全责任完全转移给用户。
硬件钱包用户之所以对交易所被盗“不失眠”,是因为其资产不在平台托管范围内,除非他们误将交易所账户视为钱包。这一区分是理解本次事件争议的关键。
为什么“加密新闻”总被当成噪音
帖子开头有一句耐人寻味的评论:“That screenshot looks like classic crypto news spam, not sure what it has to do with OpenAI either.” 这位用户指出,截图看起来像是典型的加密新闻垃圾信息,与 OpenAI 毫无关系。
这揭示了一个更深层的问题:在社交媒体上,加密新闻的可信度已经严重透支。夸张的标题、模糊的信源、缺乏技术细节的报道,让普通读者难以分辨哪些是真实的安全事件,哪些只是博眼球的流量素材。当一条声称“史上最大盗窃案”的帖子连具体被盗地址、时间线、平台名称都语焉不详时,它本身就成了一种信息污染的样本。
对于关注 AI 与科技领域的读者来说,这条帖子的价值或许不在于“5.6 亿美元”这个数字本身,而在于它折射出的两个长期议题:中心化托管的风险边界,以及社交媒体上技术新闻的信噪比问题。
链上数据与安全事件的可验证性
真实的加密安全事件通常伴随可验证的链上证据:被盗地址、交易哈希、资金流向、平台官方公告以及第三方审计报告。链上数据公开透明,任何人可通过区块链浏览器追踪资金转移。缺乏这些要素的“史上最大盗窃案”报道,往往难以核实,甚至可能是谣言或营销素材。
社交媒体上的加密新闻常以截图、匿名信源和夸张标题传播,利用公众对技术细节的陌生制造恐慌或流量。这种信息环境降低了整体信噪比,使普通读者难以区分真实事件与噪音。对于 AI 与科技领域读者,识别链上数据的存在与否,是判断加密新闻可信度的基本方法。
对普通用户的实际启示
抛开情绪化的评论,这次讨论至少留下了几条可操作的提醒。
其一,区分“交易所账户”与“自托管钱包”。如果你不掌握私钥,你的资产安全就依赖于平台的风控能力,而非区块链的不可篡改性。
其二,对社交媒体上的“史上最大”“史诗级”等表述保持警惕。真实的安全事件通常伴随链上数据、官方公告和第三方审计,而不是一张来源不明的截图。
其三,不要因为一次中心化平台事故就全盘否定加密技术,也不要因为技术本身去中心化就忽视操作层面的风险。风险从来不在“加密”这个词里,而在具体的架构选择和治理实践中。
Reddit 评论区的那句“People with xmr in a hardware wallet aren't sweating”,或许是对这次事件最简洁的注脚。
相关推荐

Vibe Coding全栈实战:AI编程从入门到企业级落地
从Cursor到Claude Code,这套B站AI编程实战课程以四个递进项目覆盖全栈开发、开源二次开发与团队协作。文章解析AI编程带来的前端岗位震荡、五人选五十人的效率变革,以及企业级项目所需的方法论。

大卫·布莱恩全球寻访真魔术:从南非到日本与印度
大卫·布莱恩在《Do Not Attempt》特辑中走访南非、日本与印度,记录Spinning车手、黑曼巴蛇保护者、居合术大师与苦行者的真实绝技,探讨魔术与人类极限挑战之间的边界。

触屏MacBook要来了?Vergecast爆料苹果高管回应
Vergecast播客披露记者与苹果高管John Ternus的对话,谈及触屏MacBook与Apple Pencil支持问题。Ternus回应称iPad才是手写笔最佳设备,记者则押注MacBook终将支持Apple Pencil。