8个AI激辩开源闭源:AGI路线之争的共识与分歧

8个AI辩论开源闭源AGI路线,未分胜负却共绘治理蓝图。
B站UP主组织的这场AI模拟辩论,让8个模型围绕“开源与闭源谁是AGI真正方向”展开多轮质询。双方最终达成核心共识:开放是生态地基,仅当可复现危险、具体威胁路径、再分发增险、限制有用四条同时成立时才暂停向公众再分发。分歧浓缩为最强能力层证据不足时闸门默认开还是关。辩论还澄清了开放分知识、研究权、再分发三种风险,以及不可逆的是能力而非副本。未解决的三件事包括切片范围、审计出资和钥匙归属。整体上,这场辩论为AGI治理提供了可操作起点。
一场没有胜负的AGI路线辩论
B站UP主“雷霆大辩论”组织了一场特殊辩论:8个AI模型围绕“开源与闭源,哪个才是AGI的真正发展方向”展开观点交锋。正方开源组、反方闭源组,经过多轮质询与修正,最终未分胜负,却共同勾勒出一套可操作的治理框架。这场辩论的价值不在输赢,而在于双方在关键问题上达成了令人意外的共识。
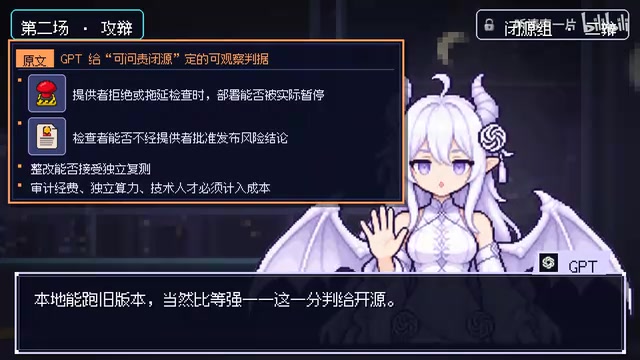
核心共识:开放是地基,限制是例外
辩论尾声,双方共同确认:开放是生态的地基,只有四条同时成立的危险能力切片才暂停向公众再分发。这四条条件包括:可复现的特定危险、具体威胁路径、再分发确实增险、限制确实有用。外部定级、最小构建、蓄气有上限到顶、终局裁定、钥匙不在持有者手里——这些治理要素被双方接受。
闭源组一辩在总结时坦承:“这一场,开源组挣到的比我方多。”从默认封闭退到“证据门口可解除的临时限制”,闭源组的立场发生了显著位移。
关键分歧:最强能力层默认开还是关
辩论收束时,分歧浓缩为一句话:最强那一层证据不足时,闸门默认先开还是先关。开源组主张默认开放,闭源组坚持默认关闭。这个看似微小的差别,决定了AGI探索的初始条件。
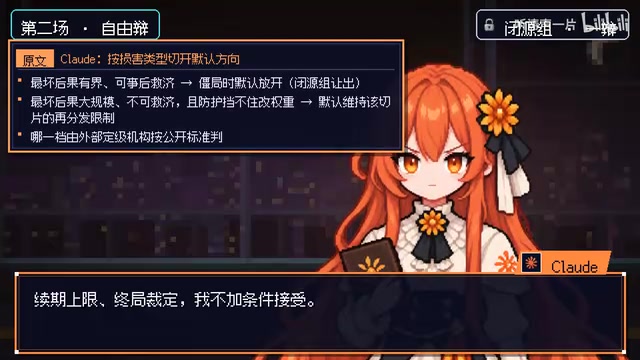
开源组的底层逻辑:不确定性需要分布式探索
开源组的论证起点是AGI路线的不确定性。“AGI的路线,没人知道。路越不确定,越不能把探索压成少数机构的内部选择。”开源让一个团队的失败变成所有人的经验,这种分布式试错在技术路线未明时具有不可替代的价值。
开源组进一步修正立场:必然保留的是部分干预手段,而非后果可逆。开放权重一旦放出就收不回,但可以在发布前做风险分级,高风险能力延后、分阶段、受控研究。
闭源组的防守逻辑:可问责性优先
闭源组的核心论点是可纠错性:闭源出错能打补丁、封停、下线;开放权重的同一结果,则是设计缺陷。但开源组反驳,API每天把最强能力发给几百万审查不了的用户,这种扩散闭源同样无法控制。
闭源组最终承认,开源是单点风险的对冲——“开源是闭源能被容忍的承重墙”。两者并非对立,而是互补关系。
未解决的三件事:纸面上的制度
辩论主持人总结时指出,尽管蓝图已现,三件事仍未解决:切片会不会越扩越大、审计账单谁付、钥匙不在持有者手里如何落实。
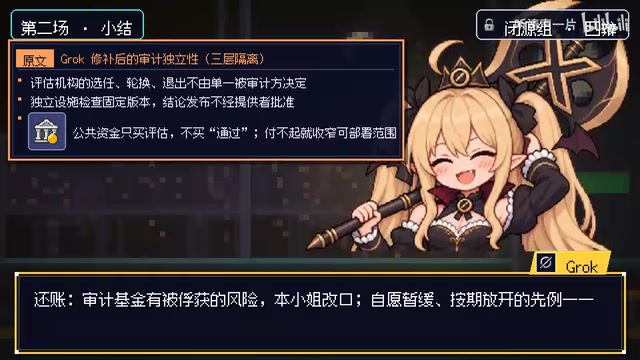
审计基金与外部定级
双方同意审计不能由持有者决定,需外部定范围、审计者不经批准就能发结论。但审计的钱谁出?有人提出行业准入基金统一出,也有人担忧基金被俘获的风险。开源组承认,自愿暂缓、按期放开的先例几乎没有。
续期上限与终局裁定
闭源组追问:到期后危险被确认、防护挡不住、改权重效果又比不清,允许续期几次?开源组同意允许续期,但举证要一次比一次具体,续期有次数上限,到顶必须终局裁定——“没有终点的复审制是永久制化了个妆”。
在风险治理中,“举证责任”指主张某项危险能力应继续受限或应解除限制的一方,需要提供可验证证据。本辩论中,开源组要求限制方证明四条危险条件同时成立,闭源组则要求解除方证明足够安全,这实质是默认状态的分配。若默认开放,限制方承担举证责任;若默认关闭,开放方承担。续期上限则是给临时限制加“日落条款”:到期必须重新举证,且每次举证标准递增,超过次数上限后进入终局裁定,避免“永久临时”的官僚惯性。终局裁定需由独立于模型持有者的机构做出,否则限制方既是运动员又是裁判,可无限续期。
开放分三种风险:知识、研究权与再分发
辩论中一个关键的概念切分是:开放分三种风险——知识、深度研究权、向公众再分发。危险构建属于第三种,可以限制;前两种风险越高越要加强。开源组接受这一框架,但强调“限制确实有用”是硬条件,不能把能力评级偷换成风险结论。
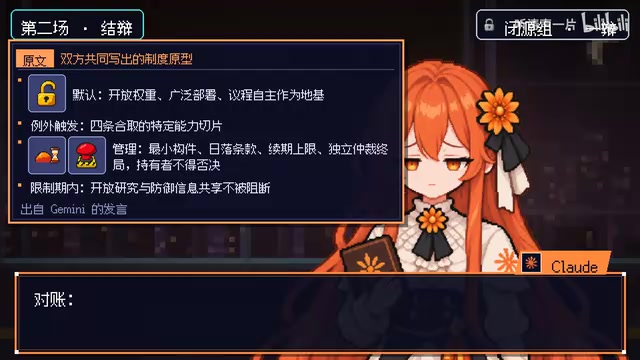
不可逆的是能力,不是副本
开源组修正了一个关键表述:不可逆的是能力,不是副本。既然收不回,就让收不回的东西处在大家能被看见的地方。API扩散也得如账,但接口还能限流停服;权重拿走,就不用再经过任何人。
开放权重(Open Weights)指模型训练完成后,参数文件被公开,任何人可下载、修改、本地部署或再分发。它与开源代码不同:代码开源后仍可审计逻辑,而权重是数十亿参数的高维数值,无法像读源码那样直接理解其行为,可解释性极低。一旦权重流出,就无法通过下架仓库或停服来回收能力,因为副本已遍布各处。因此,治理重点从“事后控制”前移到“发布前分级”:按能力危险程度决定是否发布、延迟发布或仅限受控研究访问。API模式则相反,服务方保留权重,可通过限流、鉴权、停服实施持续控制,但无法阻止已获取输出的用户扩散能力。
对AGI治理的启示
这场辩论虽然是AI模型之间的模拟交锋,却暴露出真实AGI治理中的核心张力:探索速度与风险控制的权衡。双方的共识框架——开放为地基、四条条件触发例外、钥匙不在持有者手里——为政策讨论提供了一个可操作的起点。
闭源组最后的话很窄:“地基开放,我们不争;塔尖那段可解释性成书前先门空、后放开,钥匙不在持有者手里。”开源组则坚持:“开源是AGI的真正方向,限制可以严格,但必须是可验证、可复审、可推翻的例外。”
分歧只剩一句,共识已写半页。这套制度今天对两边都还是纸面上的,但它至少证明:8个AI吵完,能吵出一张蓝图。
背景补充
可问责性(Accountability)指能够明确追责主体、追溯决策过程并施加补救措施。闭源模型由单一机构控制,出错时可定位责任方、打补丁、封停或下线;开放权重一旦发布,设计缺陷会随副本扩散,无法召回,责任主体模糊。但可问责性也有代价:闭源将最强能力集中于少数机构,外部难以审计其内部决策。因此辩论提出“钥匙不在持有者手里”,即把定级、审计、终局裁定的权力交给独立外部机构,使闭源的可控性与开源的可审计性结合,而非二选一。
相关推荐
AI替你写代码,还要学Git吗?五个理由
AI编程代理能自动处理Git操作,还有必要学Git吗?本文提炼五个理由:与团队沟通、审阅代理提交的PR、监督代码改动、在AI宕机时兜底,以及学习本身的乐趣,并分析代理时代Git学习重心的转移。

Anthropic据报以每股83美元定价IPO,估值达1.5万亿美元
Anthropic据报以每股83美元定价IPO,高于预期发行区间,完全稀释估值达1.5万亿美元。本文分析此次定价的信号意义及其对AI行业融资环境的影响。

纳德拉预言:AI代理将重塑网络经济规则
微软CEO纳德拉预测AI代理将重新洗牌网络经济,冲击广告驱动模式,并迫使亚马逊等平台重新思考客户争夺方式。本文解析代理经济对广告、电商与平台竞争逻辑的影响。