Agentic Identity Broker:用OAuth为AI代理解决身份委托难题
Agentic Identity Broker 用 OAuth 委托机制为 AI 代理提供可审计、可撤销的身份中间层。
文章介绍了在 Hacker News 上亮相的 Agentic Identity Broker,它试图解决 AI 代理代表用户访问外部服务时的身份授权问题。OAuth 原本面向用户授权第三方应用,代理自主行动时缺乏对应的委托机制,直接复用用户令牌会导致权限过大、难以审计和撤销。该 broker 充当代理与资源服务器之间的身份中介:用户向 broker 授予受限权限,代理通过 broker 间接访问资源,从而让权限集中可控、撤销简单、每次请求可追溯。文章指出代理式 AI 落地快于身份基础设施配套,该项目代表把代理身份问题交给协议层解决的方向,但仍处早期,具体策略能力与 IdP 集成成本尚不明确。
AI代理开始代表用户操作外部服务,但一个基础问题始终没有优雅的答案:代理凭什么拿到访问权限?在Hacker News上亮相的Agentic Identity Broker给出了一种思路——把OAuth的委托机制延伸到AI代理场景,让权限授予变得可审计、可收回。
代理需要身份,而OAuth原本不是为它设计的
OAuth协议诞生于“用户授权第三方应用访问资源”的语境,典型场景是“用Google账号登录某网站”。当代理代替用户去调用邮件、日历、代码仓库等API时,链条里多出了一个自主行动的中间方。直接把用户令牌交给代理是常见的偷懒做法,代价是权限范围过大、难以追溯、难以撤销。Agentic Identity Broker的定位正是填补这一层缺失:它充当代理与资源服务器之间的身份中介,用户向中介授予受限权限,代理再通过中介间接访问资源。
这一设计的意义在于把“代理能做什么”从不可见的运行时行为,变成显式的、可配置的授权策略。对于需要让多个代理协同工作的团队,权限边界是否清晰,往往比代理本身的能力更关键。
OAuth 2.0 的核心是委托授权:资源所有者(用户)通过授权服务器颁发一个访问令牌(access token)给客户端,客户端凭令牌访问资源服务器,全程无需分享密码。标准定义了四种授权类型(authorization code、implicit、client credentials、resource owner password),其中 authorization code 流程配合 PKCE 是当前最推荐的模式。令牌通常带有 scope(权限范围)和 expires_in(有效期),并可通过 refresh token 续期。
然而,OAuth 的信任模型假设客户端是由开发者预先注册的静态应用,其行为在授权时已基本确定。AI 代理则不同:它自主决定调用哪些 API、以什么顺序调用、调用多少次,行为空间远大于传统客户端。OAuth 没有内建机制来表达“这个代理可以在什么条件下、以什么频率、访问哪些具体资源”——这正是代理场景下需要额外身份层的原因。
身份中间层如何工作
按OAuth委托模型的常规构造,这类broker通常承担三个角色:向用户请求授权、持有并刷新令牌、在代理发起请求时按策略签发短期凭证。代理无需接触用户的长期凭证,broker则成为权限流转的单一控制点。
这种模式带来的直接好处是撤销变得简单——收回broker处的授权,所有依赖它的代理立即失去访问能力。审计也变得可行:每次代理请求都能对应到具体的授权决策,而非笼统的“用户已登录”。对于企业环境,这种可追溯性往往是代理能否进入生产系统的前提条件。
需要注意的是,该项目的具体策略表达能力、令牌生命周期设计、以及是否支持细粒度作用域,在当前的Show HN帖中并未展开。帖子的社区反馈也相当有限,尚无讨论沉淀出实践层面的经验。
在 OAuth 生态中,broker(代理/中介)模式并非新概念。例如,OAuth 2.0 Token Exchange(RFC 8693)允许一个服务将收到的令牌交换为另一个受众不同的令牌;OpenID Connect 的第三方身份联合也常借助 broker 完成。企业级身份平台(如 Auth0、Okta)同样提供 token broker 能力,用于跨域信任传递。
Agentic Identity Broker 的差异在于把 broker 的委托对象从“另一个应用”换成了“自主代理”。这意味着 broker 不仅要签发短期凭证,还可能需要在运行时评估代理的请求意图是否符合用户预设的策略——这已经接近策略决策点(PDP)的职责。理解这一点有助于判断该类组件与现有 IdP 的功能边界:broker 是补充而非替代,它解决的是代理特有的动态授权问题。
为什么这个问题现在变得重要
代理式AI的落地速度远快于身份基础设施的配套。开发者一边在搭建能自动完成任务的代理,一边沿用手工配置API密钥或直接复用用户令牌的旧办法。这些做法在小规模试用时无碍,一旦代理数量增长、任务涉及敏感数据,权限管理就会成为瓶颈。
Agentic Identity Broker代表的是一种方向性判断:代理的身份问题应该由协议层解决,而不是每个应用各自造轮子。这与OAuth当年解决“密码共享”问题的逻辑相似——把凭证暴露给第三方从来不是好设计。
尚待观察的部分
目前能确认的信息仅限于项目在Hacker News上的发布本身,点数和评论数都很低,说明项目仍处于早期。身份broker这类组件最终能否被采用,取决于它与现有身份提供商(IdP)的集成成本、代理框架的适配程度,以及开发者是否愿意在OAuth之上再引入一层。这些都是项目后续需要回答的问题。
关注这个方向的价值在于,它把AI代理的权限治理从“事后补救”推向“事先设计”。当代理从演示走向生产,这种设计意识的转变可能比单个项目的成败更有分量。
相关推荐
Jev AI 落地指南:护栏优先,工具选择次之
根据 YouTube 分析,Jev AI 在护栏与工具选择场景表现强劲。本文梳理其落地顺序:护栏优先,工具选择需区分是否依赖生成式文本,并强调测试与验证的前提。
Maxma:24/7 AI队友如何让广告投放效率提升10倍
Maxma 是 Product Hunt 排名第一的 AI 广告投放平台,作为 24/7 AI 队友在 Slack 中协作,端到端完成广告分析、创意、投放与优化,支持 Google、Meta、TikTok、LinkedIn 及 ChatGPT Ads,帮助精益团队提升广告效率。
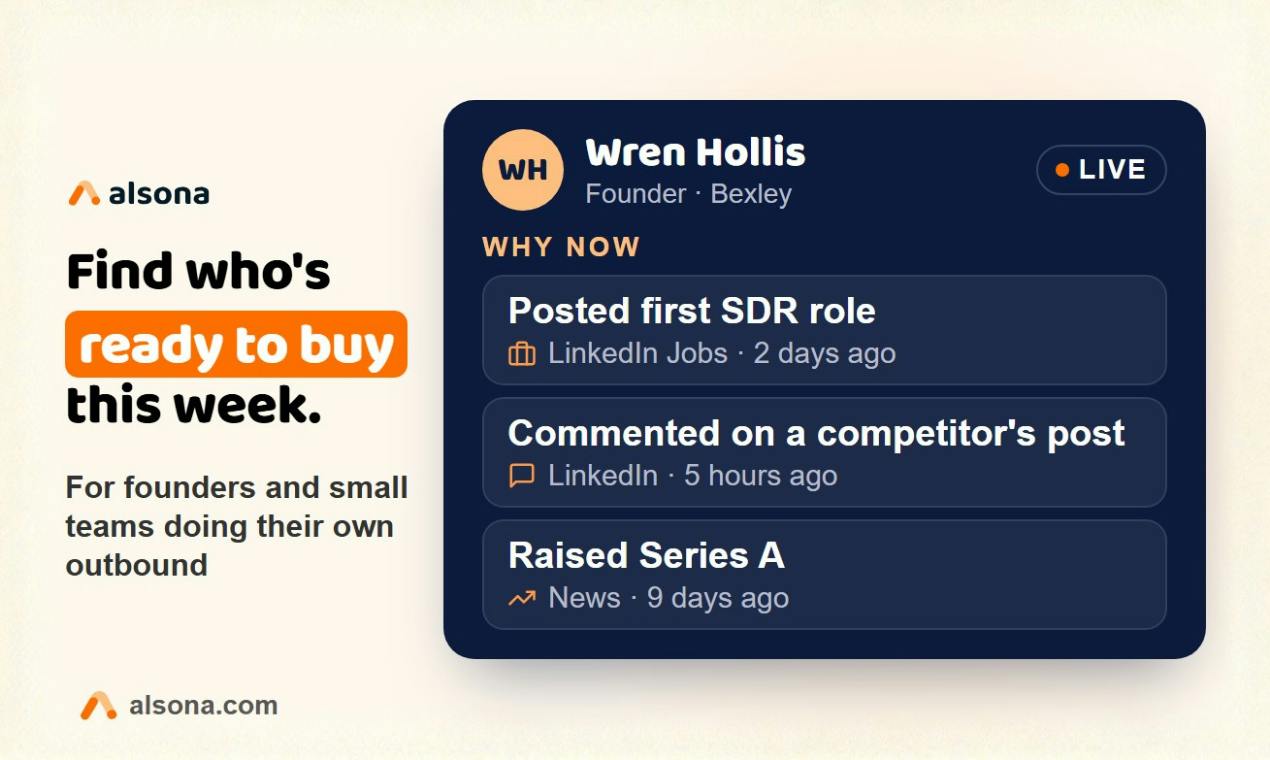
Alsona:用AI代理捕捉购买信号,锁定5%即刻买家
Alsona 是一款销售 AI 代理工具,追踪招聘、融资、技术变更等 32 种以上购买信号,为 ICP 匹配打分并生成个性化 LinkedIn 与邮件外联,帮助销售团队锁定即刻有购买意向的 5% 潜在客户并预约通话。