AgentTrust:为AI代理加上零信任与人工审批
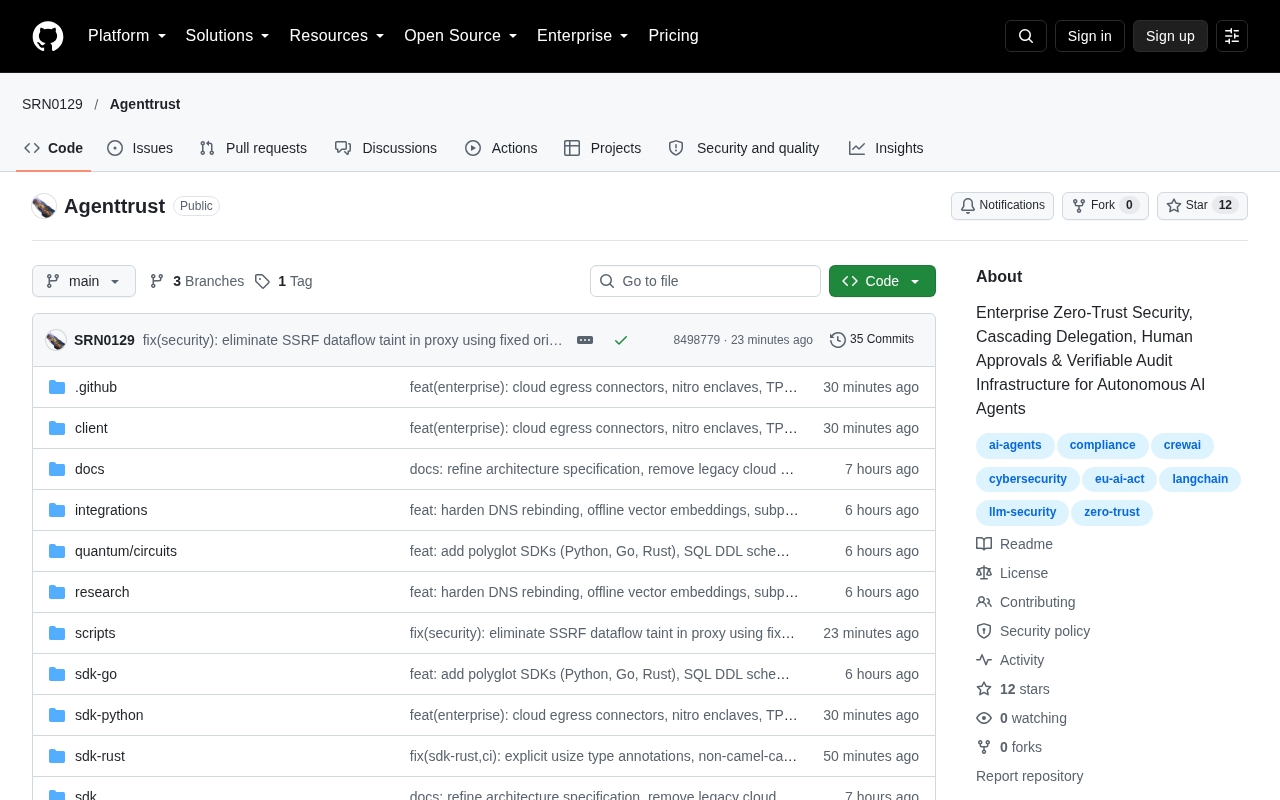
AgentTrust将零信任与人工审批引入AI代理运行时,拦截高风险动作。
AgentTrust是Hacker News上亮相的AI代理运行时安全工具,核心思路是将零信任原则应用于自主代理的每次工具调用。它通过动作级权限校验、高风险操作人工审批闸门和结构化审计日志三层机制,把AI代理的写操作纳入可拦截、可追溯的安全边界。与LangSmith、AgentOps等侧重观测调试的工具不同,AgentTrust定位为代理防火墙,重心在拦截而非观测。文章指出其集成成本较高、审批环节可能拖慢自动化流程,且代理身份凭证管理(短期凭证签发、防提示注入窃取)等关键细节尚未展开。适合已在生产环境运行带写权限代理的团队评估。
当AI代理开始自主调用API、操作数据库、执行交易,企业面临的已不只是“模型准不准”的问题,而是“该不该让它做”。Hacker News上最新亮相的AgentTrust,正是瞄准这一缺口:用零信任架构和人工审批闸门,把AI代理的每一步行动都纳入可审计、可拦截的安全边界。
为什么AI代理需要零信任?
传统的AI安全讨论多集中在模型对齐、提示词注入和输出过滤,但这些手段默认代理仍在“人类监督的闭环内”。而自主代理(autonomous agent)的工作模式是:接收目标→规划步骤→调用工具→执行动作。一旦工具层拥有写权限(发邮件、改配置、转账),代理就可能因幻觉、被恶意提示操控或上下文污染而做出高风险操作。
零信任的核心原则——永不信任、始终验证——恰好适配这一场景。AgentTrust 将每个代理视为潜在不可信主体,在执行敏感动作前强制进行身份验证、权限核验与人工确认。这与传统RBAC不同,它不依赖“代理已被授权”这一静态假设,而是动态评估每一次调用。
零信任架构在AI代理场景下的关键差异
传统零信任模型(如BeyondCorp)针对的是“用户+设备”主体,核心假设是用户身份相对稳定、设备可注册管理。但AI代理具有三个独特属性:身份短暂(一次任务可能生成多个临时代理实例)、行为不确定(相同目标下规划路径可能不同)、可被上下文操控(提示注入可改变其决策)。因此将零信任迁移到代理场景时,策略粒度必须从“会话级”细化到“动作级”——每个工具调用都需要独立评估,而不能仅凭代理启动时的授权状态放行。这也解释了为何AgentTrust强调“每次调用携带身份与意图标签”,意图标签的引入本质上是对代理计划的可解释性验证,弥补了传统零信任只验身份不验目的的空缺。
零信任与人工审批如何落地?
AgentTrust 的机制可以拆解为三个层面:
动作级权限校验。代理的每次工具调用都携带身份与意图标签,系统依据预设策略判断该动作是否在允许范围内。超出边界的请求不会被静默执行,而是进入待审批队列。
人工审批闸门。对高风险操作(如删除数据、对外付款、修改生产环境),AgentTrust 要求人类在环确认。审批记录与代理的推理链绑定,便于事后追溯“它为什么这么做”。
审计与回溯。所有代理行为被记录为结构化日志,支持按会话、按动作类型、按风险等级检索。这为合规团队提供了AI代理的操作凭证。
这套设计思路与当前企业AI治理的痛点高度吻合:多数团队能说清用了哪些模型,却说不清代理在过去24小时里实际执行了哪些动作。
人工审批闸门与现有工作流引擎的集成
人工审批环节要真正落地,不能依赖独立的审批界面,而需嵌入企业已有的工单或审批流系统(如ServiceNow、Jira Service Management、飞书审批等)。AgentTrust若仅提供自建审批队列,会与企业的合规流程形成割裂,导致审批记录分散、审计链断裂。理想的设计是将代理的待审批动作作为标准工单推送至现有系统,审批结果通过回调返回代理运行时,同时把工单ID写回代理审计日志,形成“动作—审批—执行”的闭环凭证。这一集成深度往往比策略定制更影响部署周期,也是评估此类工具时应重点考察的工程细节。
与现有方案的差异与局限
市面上已有一些AI可观测性工具(如LangSmith、AgentOps)聚焦追踪与调试,而AgentTrust把重心放在“拦截”而非“观测”。它更接近一个代理运行时防火墙,而非调试面板。这种定位的代价是集成成本:策略需要按业务场景定制,人工审批环节可能拖慢自动化流程。
另外,零信任架构对代理身份的管理提出更高要求——代理不是用户,如何为代理签发短期凭证、如何避免凭证被提示注入窃取,这些细节在Show HN的简短描述中尚未展开。开源社区能否围绕审批策略形成可复用模板,将决定它的落地速度。
代理身份凭证管理的技术难点
为AI代理签发短期凭证面临一个结构性矛盾:凭证需要被代理在运行时读取,但代理的上下文窗口同时是提示注入的攻击面。若凭证以环境变量注入,代理可能被诱导将其写入日志或外发;若通过独立密钥服务按需签发,则需解决“代理如何证明自己是自己”的引导问题。业界目前探索的方向包括:将凭证绑定到具体工具调用会话而非代理实例、在代理与工具之间插入凭证代理层(credential broker)以隔离密钥、以及用能力令牌(capability token)限定单次调用的作用域与时效。这些方案均未成熟,AgentTrust的审批闸门在一定程度上可作为凭证泄露后的最后一道拦截,但无法替代凭证本身的安全设计。
谁应该关注
如果你的团队已经在生产环境跑AI代理,且代理拥有任何写权限,AgentTrust 值得纳入评估清单。对于仍在实验阶段的团队,可以先从它的审计日志设计思路中借鉴,为后续的权限治理打底。AI代理的安全边界,最终不会由模型厂商单方面划定,而需要这类运行时管控层来补位。
相关推荐

用十几个Agent搭建黑灯工厂:Lauren Tan的信任阶梯与米其林厨房
Lauren Tan分享用十几个协调Agent每月合并超2500个PR的实战经验:从信任阶梯、米其林厨房隐喻到验证技能与内外循环连接,揭示黑灯工厂背后的环境工程哲学。

GPT-6.1 Terra深度解读:中端模型的视觉与电脑使用定位
OpenAI发布GPT-6.1 Terra,主打视觉推理与电脑操作,定价介于旗舰Sol与轻量Luna之间。本文解读其中端定位、定价策略、适用场景及推理等级实测表现。

OntoGr:为Agent记忆加上引用溯源与双时间轴
OntoGr Agent Memory 是一个开源 Python 库,为 AI Agent 记忆中的每条事实保留逐字引用、来源与双时间轴,支持可逆实体消解、冲突裁决与四路召回检索,解决 Agent 记忆的信任与可追溯问题。