AI Agent 的万能连接层,是刚需还是伪命题?
通用连接层能否解决 Agent 开发中凭证与集成碎片化的真问题
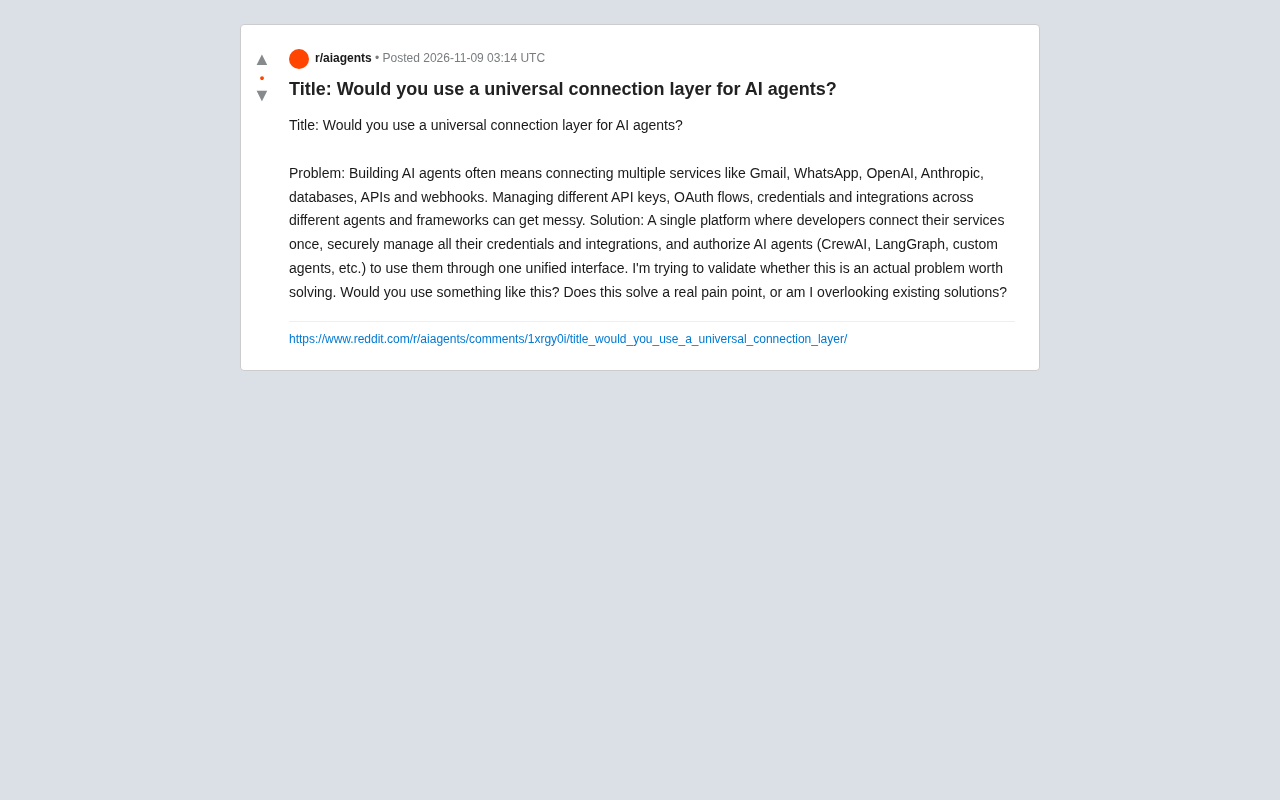
文章围绕 Reddit 上提出的「AI Agent 通用连接层」设想展开分析。构建 Agent 时需对接 Gmail、WhatsApp、多家模型供应商、数据库与 Webhook,每个服务各有 API Key 与 OAuth 流程,多框架并行时集成逻辑迅速混乱。现有环境变量、密钥管理服务、Zapier/n8n 等自动化平台和 Auth0 等身份服务能解决部分问题,但服务对象主要是人驱动的流程,对 Agent 的细粒度授权、调用审计和按 Agent 隔离凭证支持不连贯。统一连接层可减少重复代码、集中管控风险,但会引入新故障点与信任边界,且抽象层难以覆盖 Webhook 回调、多租户隔离等边缘场景。文章建议以观察开发者实际行为而非询问意愿来验证需求,并先从高频小场景切入。
为什么 Agent 开发者需要「连接层」
构建 AI Agent 时,开发者往往要对接 Gmail、WhatsApp、OpenAI、Anthropic、数据库、API 和 Webhook 等多种服务。每个服务都有自己的 API Key、OAuth 流程和凭证管理方式,当多个 Agent 框架(如 CrewAI、LangGraph 或自研 Agent)并行运行时,这些集成逻辑会迅速变得混乱。Reddit 上一位开发者提出的「通用连接层」设想,正是瞄准了这一痛点:让开发者一次性连接所有服务,集中安全管理凭证与集成,再通过统一接口授权给不同 Agent 使用。
这个问题的本质是:凭证与集成管理是否已经成为 Agent 开发中的真实瓶颈,还是开发者已经用现有方案绕过去了?
OAuth 流程是一种授权协议,允许第三方应用在不获取用户密码的前提下,代表用户访问其受保护资源。典型流程中,应用首先引导用户跳转到服务方的授权页面,用户同意后服务方返回授权码,应用再以授权码换取访问令牌,之后凭令牌调用 API。令牌通常有有效期,需要通过刷新令牌续期。对于 Agent 场景,OAuth 的挑战在于授权过程需要人类交互,而自主运行的 Agent 难以完成浏览器跳转与点击同意,因此实践中往往由开发者预先完成授权、持久化令牌,再以服务账号或令牌代理的方式供 Agent 使用。这也正是集中式连接层希望简化的一环。
现有方案能否覆盖需求?
在做出判断前,需要先看社区里已经存在的解法。凭证管理方面,环境变量、密钥管理服务(如 Vault 类工具)以及各云厂商的 Secret Manager 早已成熟;集成层面,Zapier、n8n、Make 等自动化平台提供了大量预置连接器;OAuth 聚合方面,也有 Auth0、Clerk 等身份服务处理授权流程。
但这些方案的服务对象主要是「人驱动的流程」或「传统后端服务」,而非「自主运行的 Agent」。Agent 的特点是动态调用工具、多轮决策、可能同时使用多个模型供应商,这对细粒度权限控制、调用审计和按 Agent 隔离凭证提出了新要求。现有工具能做到「连接」,但在「授权某个 Agent 以最小权限临时使用某个服务」这件事上,体验并不连贯。
通用连接层的价值与风险
从价值上看,统一连接层能显著减少重复的集成代码,让开发者把精力放在 Agent 逻辑本身。凭证集中管理也降低了泄漏风险,尤其在多 Agent 共享同一批服务时,按 Agent 授权比散落的环境变量更可控。对使用 CrewAI、LangGraph 等框架的团队来说,一次接入、多处复用的吸引力是实实在在的。
风险同样明显。引入中间层意味着多一个故障点和信任边界,所有敏感凭证都要托付给第三方平台;一旦平台被攻击或出现服务中断,所有依赖它的 Agent 都会受影响。此外,不同服务的授权模型差异很大,抽象层能否覆盖边缘场景(如 Webhook 回调、数据库只读凭证、多租户隔离)仍是未知数。开发者是否愿意为此付费,也取决于它比自建方案省下多少维护成本。
最小权限原则(Principle of Least Privilege)指每个主体只应获得完成其任务所必需的最小访问权限,且时限尽可能短。在多 Agent 系统中,这一原则尤为重要:不同的 Agent 可能只需读取某邮箱的特定标签、或只调用某个模型的特定接口。若所有 Agent 共享同一把全权限 API Key,一旦某个 Agent 被提示注入攻击或出现逻辑错误,损失会被放大。理想的连接层应支持按 Agent 签发短期、范围受限的凭证,并记录每次调用的审计日志,从而在出问题时能够定位与吊销。这也是现有通用密钥管理服务尚未充分覆盖的能力。
判断这是不是真需求
验证这类想法,关键不是问「你会用吗」,而是观察开发者当前实际在做什么。如果团队已经在用脚本拼凑凭证管理、反复重写 OAuth 流程,或在多个 Agent 间手动同步密钥,那说明痛点真实存在。反之,如果大多数项目只连接少数几个服务、凭证管理靠环境变量就够用,通用连接层就可能是一个「听起来很美」的过度抽象。
一个务实的切入点是先做小而深的场景:比如只解决「多个 Agent 共享 Gmail 与 OpenAI 凭证」这一件事,验证开发者是否愿意迁移。比起一开始就承诺万能连接,聚焦高频、高痛的服务组合更容易获得真实反馈。对于提出设想的开发者而言,下一步应该是找几个正在多框架、多服务环境下工作的团队做深度访谈,而不是停留在概念验证。
提示注入(Prompt Injection)是 Agent 安全中的关键风险:攻击者通过在 Agent 读取的内容(如邮件正文、网页、文档)中嵌入恶意指令,诱导 Agent 泄露凭证或执行越权操作。当 Agent 持有长期有效的全权限 API Key 时,一次成功的注入就可能导致凭证外泄。因此,连接层若只做集中存储而不做权限隔离与调用审计,反而会把风险集中到一个点上。评估这类产品时,应重点考察它是否支持按 Agent、按服务、按操作范围授权,是否提供短期令牌与可撤销机制,以及是否记录可追溯的调用日志。
小结
通用连接层指向了 Agent 工程化中的真实摩擦点——凭证与集成的碎片化。但它是否值得独立成为一个产品,取决于现有方案留下的空白有多大,以及开发者对集中托管的信任度。在给出答案之前,先确认问题本身是否足够痛。
相关推荐
AI ഉറങ്ങുമ്പോൾ എന്ത് സംഭവിക്കും? Anthropic Agent Memory #TechMalayalam #AgenticAI #ClaudeAI
从Anthropic的Claude与Agent Memory机制出发,解析AI智能体在会话之间如何加载、整理与丢弃记忆,以及自评估循环、笔记规则对开发者的实际启发。
英伟达CEO绯闻背后:AI基建的"关键人风险"
英伟达CEO黄仁勋绯闻引发董事会独立调查,芯片股大涨而英伟达独自下跌。本文拆解AI基建背后的关键人风险,以及房地产投资者如何用三步核查保护自己的交易。
Claude Code隐藏设置:开启Idle Compaction省大钱
Claude Code 的 Idle Compaction 设置可避免提示缓存过期后整段上下文按全价重发。本文介绍问题根源、开启路径与注意事项,帮助开发者降低长会话的 API 成本。