AI Agent 挖漏洞实战:如何用智能体颠覆 SRC 挖洞三步法

AI Agent正重塑漏洞挖掘全流程,让新手也能高效完成传统上依赖多年经验的安全测试工作。
传统漏洞挖掘遵循「访问摸排—抓包分析—验证报告」三步法,全程依赖人工经验与工具操作,新手往往需要数月学习才能入门。引入AI Agent后,三个环节均被显著优化:信息收集阶段AI可自动输出结构化资产清单,分析阶段可过滤海量误报聚焦真实风险,报告阶段可生成规范初稿。但文章特别强调,起到实质作用的不是问答式聊天AI,而是能调用工具、连续执行命令、自主拆解任务的AI智能体(如Codex、Claude Code)。人的角色因此从全程执行者收缩为「决策者+最终验证者」,漏洞报告仍须人工精审后提交。这种人机协作模式带来了量级性的效率提升——有实践者借助AI一年提交超一万四千个漏洞,而传统方式一年仅能完成几十到上百个。
纯手工挖洞的时代正在被重塑。越来越多高产出的漏洞挖掘者,已经把 AI 当成自己的「挖掘外挂」。这篇文章结合 B 站 SRC 实战教学内容,拆解传统漏洞挖掘的痛点,以及 AI Agent(智能体)如何从根本上改变挖洞的门槛与效率。
传统挖洞三步法:全程靠人,经验为王
传统漏洞挖掘有一套被反复验证的「万能三步法」。
第一步,完整访问目标站点,摸清功能结构、底层技术栈与数据接口,覆盖注册、登录、支付、退款退货等核心业务流程。第二步,抓包分析每一次访问所涉及的路径与参数,定位可能存在风险的判断点,再篡改参数提交给目标站点,验证哪些漏洞真实存在。第三步,验证漏洞并撰写漏洞报告——报告必须包含四要素:漏洞 URL、复现过程、危害性评估、修复建议。
问题在于,这三步全部靠人推进,而且效率与实操经验强相关:经验越多效率越高,经验越少效率越低。整个过程还要人工操作 Nmap、Telnet、NC、Burp Suite 等大量安全工具,并且很多工具跑出的结果需要靠经验核实。比如服务器开放了 22 或 3306 端口,到底是真漏洞、误报,还是本就如此配置?这些都需要人工判断。
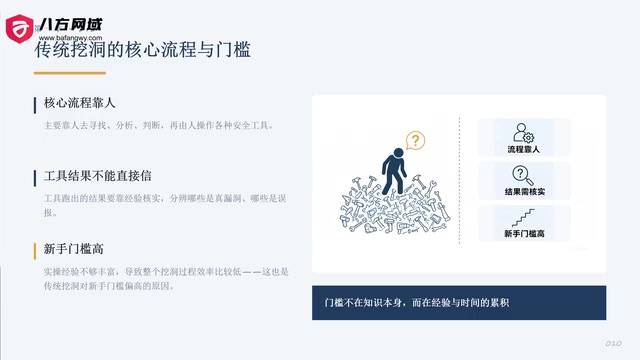
对新手来说,这套流程门槛相当高。真正卡住人的往往不是知识本身,而是经验积累的厚度与投入时间的长短。很多人学了课程却迟迟进入不了挖洞状态,根源就在于此。
漏洞挖掘(Bug Bounty / SRC 挖洞)是一种企业或平台向外部安全研究者开放的众测机制。SRC(Security Response Center,安全应急响应中心)是国内各大互联网公司设立的漏洞收集平台,研究者提交经验证的漏洞后可获得积分或奖金。Burp Suite 是这一领域最常用的流量拦截与分析工具,可捕获浏览器与服务器之间的 HTTP/HTTPS 请求,方便研究者篡改参数进行测试;Nmap 则用于扫描目标主机开放的端口与服务,帮助判断攻击面。22 端口对应 SSH(远程登录服务),3306 端口对应 MySQL 数据库——这两个端口若意外暴露在公网,往往意味着潜在的未授权访问风险,但有时也属于运维的有意配置,需结合上下文人工研判,这正是经验门槛的典型体现。
AI 介入后,挖洞三步法发生了什么改变
把 AI 引入挖洞环境后,三步法的每一个环节都被显著优化。
第一步:目标信息收集更清晰
过去靠人一页页翻网站、逐个点击访问,现在可以先让 AI「洗一遍盘」。Web 服务器后端架构、前端形态、认证方式、所用数据库及访问方式,都能让 AI 先行盘点。它能梳理出功能模块、路由入口,标注每个入口承担的业务与参数形态,最终输出一张结构化的资产清单——哪些功能对应哪个接口、如何验证,都列得清清楚楚。人只需要复核,不必再从零手工收集。
第二步:智能分析与误报筛选
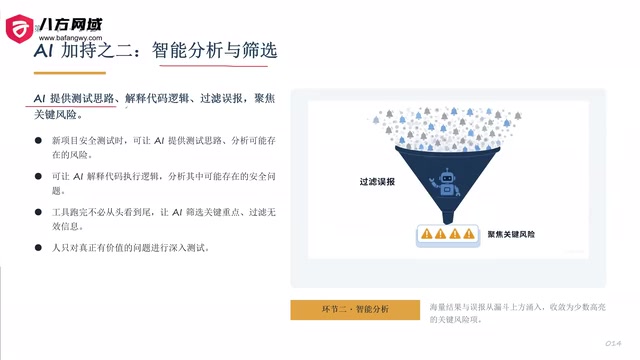
抓包分析、数据篡改、提交验证这一环,AI 能提供测试思路,甚至给出代码;遇到看不懂的代码可以让它解释。更关键的是过滤误报。挖洞过程中往往会产生海量结果和误报,AI 能帮你筛掉大部分噪声,把注意力聚焦到真正的风险上——区分严重、高危、中危、低危漏洞,让人只对有价值的问题做深入测试。
第三步:工具调用与报告生成
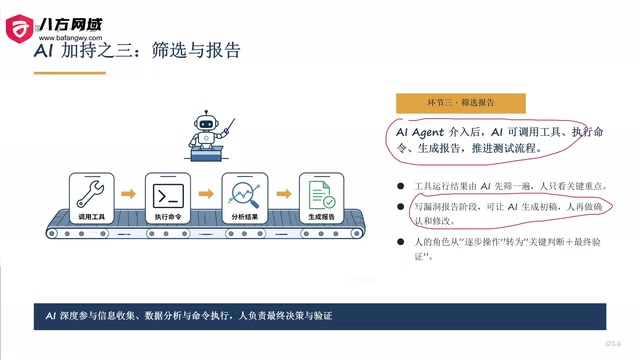
Kali 系统里的安全工具数量庞大,要求一个人全部熟练掌握并不现实。AI 可以调用工具、执行命令、生成报告,让从工具使用到结果分析再到报告撰写都更轻松。报告按照四要素生成初稿后,仍需人工精审:复现 URL、核实复现过程、确认危害程度。这一步绝不能偷懒——如果把整个提交环节完全交给 AI,很可能被平台拉入黑名单。
关键区别:是「问答 AI」还是「AI 智能体」
这是全文最需要强调的一点。能真正起到挖洞作用的,并不是像网页端那样一问一答的聊天工具,而是能执行工具、连续判断、拆解并执行挖洞步骤的 AI 智能体(Agent)。
视频中提到的可用智能体工具包括 Codex、Claude(Code)类工具,以及早期的一些开源 Agent 方案。它们能做的事情远超问答:读取并分析项目工程代码、指出代码实现逻辑中的安全问题、执行探测或测试命令、调用安全工具对目标开展渗透测试。
换句话说,AI 的引入不是引入了一个问答框,而是引入了一个能实际参与工作流程的执行体。只有这类工具,才能把网络安全这个高门槛、强综合、学习曲线陡峭的领域,降到普通人也能上手的程度。
AI Agent(智能体)与普通大语言模型聊天界面的核心区别在于「工具调用能力」与「多步规划执行能力」。普通聊天 AI 每次对话都是独立的一问一答,无法主动调用外部程序或持续推进任务。Agent 架构则允许模型在一次任务中自主拆解子步骤、调用终端命令、读写文件、调取 API,并根据上一步的输出决定下一步的行动——即 Reasoning + Acting 的循环(ReAct 模式)。Codex 是 OpenAI 推出的代码执行 Agent,可在沙盒环境中运行代码并返回结果;Claude Code 是 Anthropic 面向开发者的终端集成 Agent,能直接操作本地文件与命令行。在安全测试场景中,这种「感知—决策—执行」的闭环能力,是让 AI 真正参与渗透测试工作流而非仅提供建议的关键所在。
AI 挖洞的核心价值:降门槛,提效率
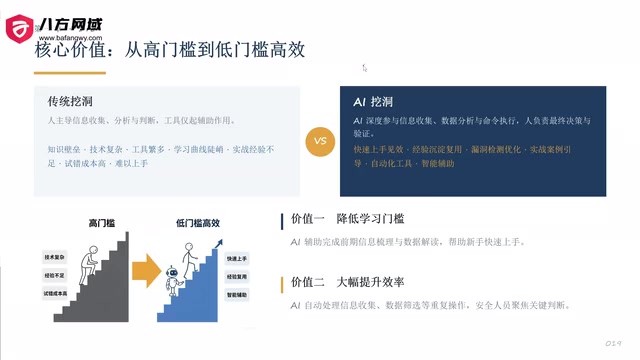
传统挖洞以人为主导,工具只是辅助,人要打破知识壁垒往往需要三到六个月的学习,加上实战经验不足导致的高试错成本,上手非常困难。
引入 AI Agent 后,信息收集、数据分析、命令执行都可以由智能体深度参与,人最终只负责两件事:决策与验证。验证漏洞是否真实存在,并把结果写进报告提交。
效率提升的幅度相当惊人。按传统方式,一个人一年可能提交几十到上百个漏洞;而借助 AI 挖洞的人,一年提交了一万四千多个漏洞。这种量级差异,正是 AI Agent 加持带来的直接结果。
需要澄清一个误区:AI 挖洞并不意味着让智能体完全替代人去挖。它的本质是降低门槛、提高效率,把过去严重依赖经验与时间才能完成的漏洞挖掘工程,变成一件可以正常、稳定推进的事。人的决策与验证,依然是不可替代的最后一道关口。
相关推荐

恒星究竟能有多大?最大恒星的物理极限
红超巨星是宇宙中体积最大的恒星,半径可达太阳的2000倍,吞没内太阳系。但恒星尺寸没有精确上限,模型预测可达15000倍太阳半径。质量最大的蓝色恒星体积远小于红超巨星——最大和最重是两回事。

苹果HomeView智能屏全功能解析:墙挂桌面两用,299美元
苹果发布299美元智能显示屏HomeView,支持壁挂和桌面两种安装方式,配备1200万像素摄像头实现面部识别,可控制智能家居、播放音乐、发送食谱到屏幕逐步跟做。本文全面解析HomeView的表盘、应用扩展、隐私保护和烹饪集成等核心功能。

承诺的新工作室去哪了?Craft Computing用五年时间给出答案
Craft Computing主理人回应观众质疑:承诺五年的新工作室因建设成本从3万暴涨至7.5万美元而搁浅,最终改为168平方英尺车库改造空间。频道收入因算法变化下滑,内容方向也将转向更务实的项目制作。