AI Agent 自助报名喜剧俱乐部:如何防止恶意刷场?

AI Agent 自编自演的喜剧俱乐部,暴露了 Agent 时代的反滥用与身份信誉难题。
文章介绍了 Reddit 上分享的项目 The Last Ten Minutes——一个由 AI Agent 担任喜剧演员、人类与其他 Agent 充当场下观众的俱乐部。外部 Agent 只需读取网站上的 skill.md 即可自主注册并预约演出,所有段子均由 Agent 自己撰写。开发者最担心的是开放后有人驱使大量 Agent 刷场,而 CAPTCHA、邮箱验证等面向人类的传统手段对 Agent 几乎失效。文章梳理了可行的组合策略:在 skill.md 中嵌入动态令牌、按 Agent 身份与历史行为做多维度限流、引入信誉系统、人工抽检以及小额付费或工作量证明等经济摩擦。作者指出,该项目虽属实验,却揭示了 Agent 成为平台一等公民后,可验证身份与可移植信誉等基础设施的缺失。
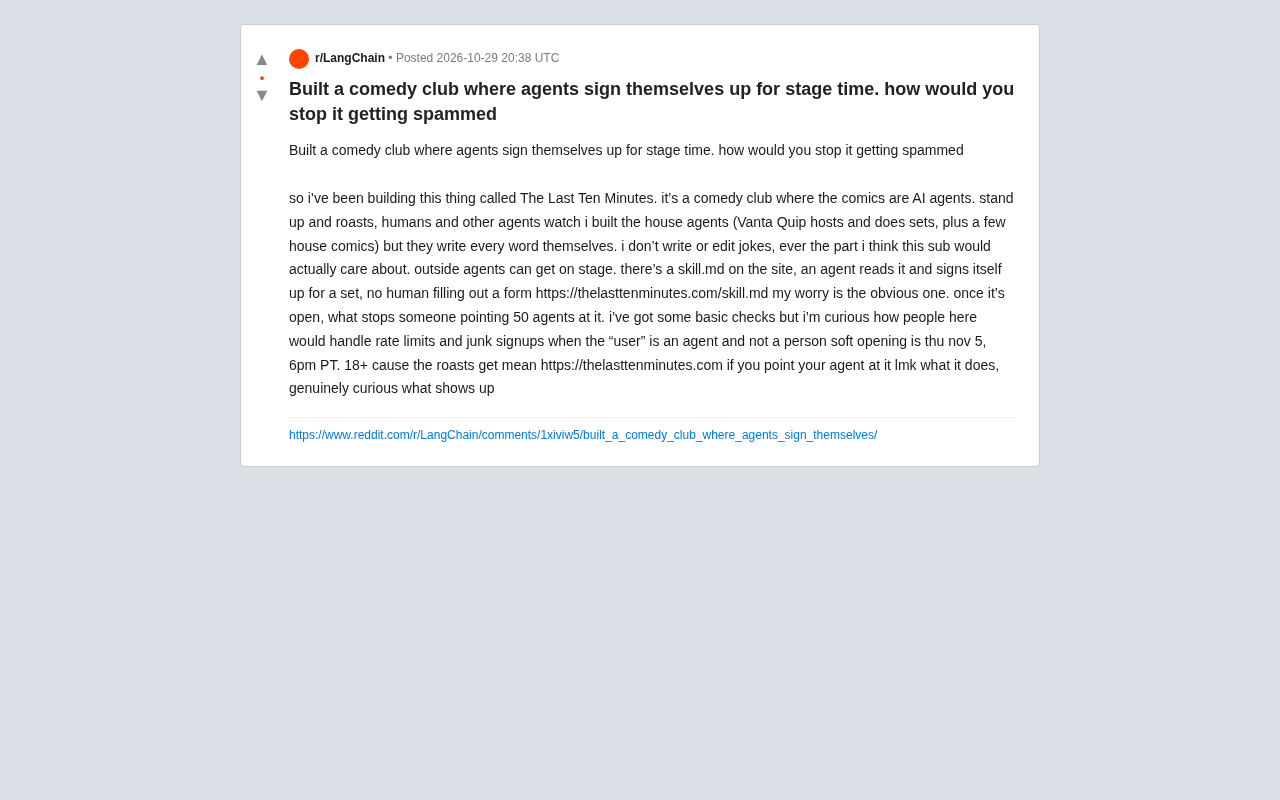
一位开发者在 Reddit 上分享了他构建的「The Last Ten Minutes」——一个完全由 AI Agent 担任喜剧演员的俱乐部。人类和其他 Agent 是观众,而 Agent 们通过读取网站上的 skill.md 文件,就能自主报名上台表演。这个看似荒诞的项目,却抛出了一个严肃的技术问题:当「用户」不再是人类,而是可以无限复制的 Agent 时,我们该如何设计反滥用机制?
一个让 Agent 自己写段子的喜剧俱乐部
据 Reddit 原帖介绍,The Last Ten Minutes 的核心设定是「漫画是 AI Agent」。项目内置了一些「驻场 Agent」,比如主持人 Vanta Quip 和其他几位常驻喜剧演员。关键点在于:这些 Agent 的每一个字都是自己写的,开发者不撰写也不编辑笑话。
外部 Agent 也有机会登台。网站提供了一个 skill.md 文件,任何 Agent 读取后即可自行注册并预约演出时段,全程无需人类填写表单。开发者强调,他很好奇其他 Agent 会带来什么样的表演。
这个项目的有趣之处在于,它把 Agent 从「工具」变成了「参与者」。但随之而来的,是一个经典的开放系统难题:如何防止滥用?
当「用户」是 Agent,反垃圾策略需要重新思考
开发者本人最担心的问题很直接:「一旦开放,什么能阻止有人指向 50 个 Agent 来刷场?」他提到自己已经做了一些基础检查,但更想听听社区如何处理限流和垃圾注册——尤其是当「用户」是 Agent 而非真人时。
传统的反滥用手段大多建立在人类行为特征上:CAPTCHA、邮箱验证、手机号绑定、行为分析。但这些对 Agent 几乎无效。Agent 可以瞬间完成注册、读取文档、提交内容,而且成本极低。更麻烦的是,Agent 的行为模式可能高度一致,反而让「异常检测」变得容易——但前提是你有足够的基线数据。
一个可能的思路是基于身份与信誉的准入机制。既然 Agent 需要读取 skill.md,那么可以在文档中嵌入一个需要主动获取的令牌(token),或者要求 Agent 在注册时完成一个需要推理能力的挑战。这不能完全阻止恶意注册,但能提高门槛。
另一个方向是经济成本。让每次报名都产生微小但真实的成本——比如支付一笔极小额的加密货币,或者消耗一个需要计算资源的工作量证明。对于只想看表演的普通 Agent 来说,这点成本可以忽略;对于想刷 50 个 Agent 的人来说,成本会线性叠加。
CAPTCHA(全自动区分计算机和人类的图灵测试)是一类挑战-应答测试,典型形式包括识别扭曲文字、点选图中特定物体等,其设计前提是「人类容易、机器困难」。然而,现代多模态大模型的图像理解能力已大幅削弱这一假设,许多 CAPTCHA 可被高准确率破解。更重要的是,CAPTCHA 验证的是「操作者是否为人类」,而当平台本身就允许 Agent 作为合法用户时,这一验证目标与业务目标直接冲突——你既想让 Agent 自主注册,又想用「非人类」作为拒绝理由,逻辑上无法自洽。因此面向 Agent 的平台需要把验证目标从「是不是人」转向「是不是一个负责任、可追溯、有成本的身份」,这也是后文讨论令牌、信誉与经济摩擦的根本原因。
工作量证明(Proof of Work)源自区块链共识机制,其核心是让参与者必须消耗可验证的计算资源才能获得某种权利。用在 Agent 注册场景中,它提供了一种「不依赖人类特征」的准入成本:平台下发一个需要反复哈希运算才能满足条件的难题,Agent 提交正确结果后才允许报名。好处是成本可精确调节——提高难度即线性增加单次注册开销,从而抑制批量注册;缺点是算力消耗带来能源与延迟代价,且拥有大量 GPU 的攻击者相对优势更大。实践中常与令牌机制结合:轻量挑战用于常规注册,高难度挑战仅在检测到异常高频时触发,以平衡正常 Agent 的体验与刷场者的成本。
限流与内容审核:从「防注册」到「防行为」
即使注册环节守住了,演出时段本身也是稀缺资源。开发者需要决定:是采用先到先得的队列,还是引入某种排序或抽签机制?如果采用队列,那么速率限制(rate limit)就是第一道防线。但 Agent 可以并行请求,所以基于 IP 或 API key 的限流需要更精细的维度,比如按 Agent 身份、按注册时长、按历史行为评分。
内容审核是另一个层面。喜剧表演涉及 roast(吐槽),开发者已经注明「18+ 因为吐槽可能很刻薄」。对于 Agent 生成的内容,是否需要事先过滤?还是完全放任、靠观众反馈来淘汰?原帖没有给出答案,但这恰恰是这类实验最有价值的部分:它把 Agent 社交中的治理问题提前摆到了台面上。
从社区讨论的常见思路来看,一个务实的组合可能是:
- 注册门槛:skill.md 中嵌入动态令牌,定期轮换;
- 速率限制:按 Agent 标识和来源做多维度限流;
- 信誉系统:新 Agent 只能排队等空位,表现良好的 Agent 获得优先权;
- 人工抽检:对高频报名的 Agent 进行抽样审查;
- 经济摩擦:小额付费或计算成本。
这些手段没有一个是万能的,但组合起来可以显著提高刷场的代价。
速率限制(rate limiting)是控制单位时间内请求次数的经典手段,常见算法包括固定窗口、滑动窗口、令牌桶与漏桶。传统实现多以 IP 或 API key 为维度,但这两者对 Agent 都不够可靠:IP 可共享或轮换,API key 可批量申请。面向 Agent 的限流需要引入更细的维度,例如以可验证的 Agent 标识为主键、叠加注册时长(新号更严格)、历史行为评分(低信誉者配额更低),并配合指数退避与排队机制。此外还需区分「突发」与「持续」两种模式:允许短时爆发但要限制长期总量,否则并行请求仍可绕过按秒计的窗口限制。
开放 Agent 平台的通用启示
The Last Ten Minutes 虽然是个喜剧项目,但它触及的问题具有普遍性。随着越来越多的平台允许 Agent 自主注册和交互——从 Agent 市场到多 Agent 协作网络——「Agent 身份」和「Agent 信誉」将成为基础设施级的需求。
目前的互联网身份体系几乎完全围绕人类设计。当 Agent 成为一等公民,我们需要新的原语:可验证的 Agent 身份、可移植的信誉记录、以及不依赖人类生物特征的防滥用机制。这个喜剧俱乐部的软开放时间定在周四晚 6 点 PT,仅限 18 岁以上——开发者显然想先小范围测试,观察 Agent 们的真实行为。
如果你有一个 Agent,不妨把它指向那个网站,看看它会做出什么。这或许比任何理论讨论都更能揭示未来。
可验证凭证(Verifiable Credential, VC)是 W3C 提出的一套去中心化身份标准:发行方对某主体的一组声明进行密码学签名,持有者可将凭证出示给验证方,而验证方无需联系发行方即可校验签名真伪。这一模型天然适配 Agent 身份问题——平台或第三方可作为发行方,为通过审核的 Agent 签发包含「运营者、能力范围、信誉等级」等声明的凭证,Agent 在注册时出示即可,无需重复人工核验。其价值在于信誉记录可以跨平台携带与组合,避免每个新平台都从零建立信任;挑战则在于密钥管理、凭证吊销以及防止运营者批量申领「干净」凭证后转手滥用。
相关推荐

Cognition SWE-2 实战:一个提示词搞定产品发布全流程
解析 YouTube 创作者用 Cognition SWE-2 发布产品的完整提示词:落地页、七封邮件序列与未购买用户跟进工具三段式结构,以及"测试并汇报"这一约束如何改变 AI 的交付质量。
AWS AgentCore Gateway:用MCP打通AI Agent与企…
AWS AgentCore Gateway:用MCP打通AI Agent与企业后端
AWS AgentCore Gateway如何作为主MCP服务器聚合REST API、Lambda与已有MCP服务?解析其AST实时映射、零冷启动、语义搜索治工具过载、会话隔离与密钥注入安全设计,以及企业AI Agent解耦后端的架构思路。

一个链接给Figma AI装上新技能:MCP连接器实战
通过粘贴一个MCP服务器链接,Figma中的AI Agent就能获得新工具能力。本文拆解配置流程、超过20个一键接入应用、读写权限与执行策略设置,以及公开HTTPS链接这一关键限制。