AI Agent也需要版本管理与签名?OCI打包实践解析

Agent缺乏版本治理,作者提出用OCI Artifact将Agent打包签名,纳入与模型同等级的制品管理体系。
AI工程化进程中存在明显断层:模型已有成熟的注册表、版本控制和签名验证机制,而真正决定系统行为的Agent却停留在"git clone就上线"的阶段。Agent由提示词、MCP Server配置、skills和策略等多个动态部分构成,任何一个环节的静默变更都可能改变行为却不留痕迹。针对这一问题,作者团队借助CNCF开源项目KitOps,将Agent所有组成部分打包为单个OCI Artifact,进行签名后推送至统一registry,加载前执行验证。这套做法实现了Agent的可追溯、防篡改、可审计与跨环境一致性,将成熟的软件供应链实践引入Agent领域,推动AI系统从拼凑式管理走向工程化治理。
当模型有了严格治理,Agent却成了裸奔的黑箱
在AI工程化的进程中,模型管理已经相当成熟。大多数团队都建立了模型注册表(registry)、版本控制机制,甚至引入了签名验证。你可以清楚地知道生产环境里跑的是哪个版本的模型,它从哪来、经过谁的审核、是否被篡改过。
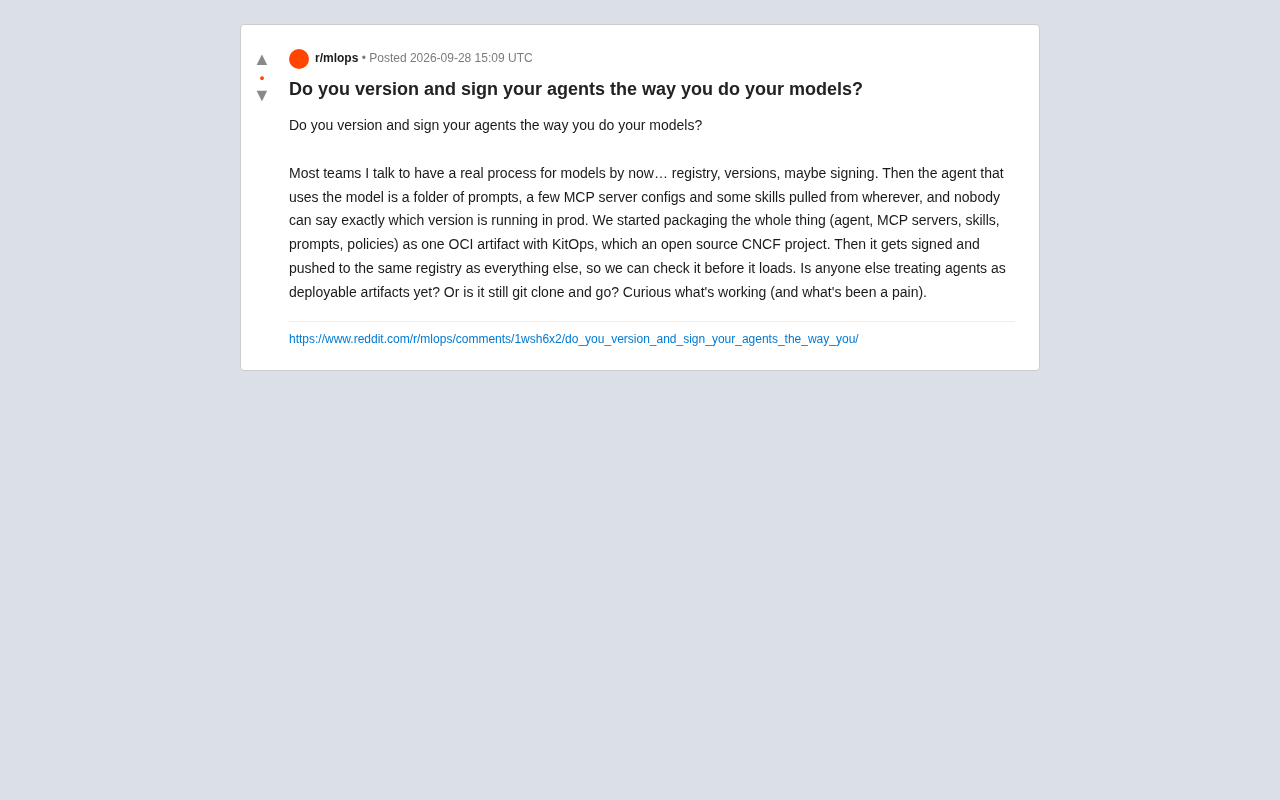
但当我们把视线转向调用这些模型的 Agent,情况就完全不同了。一位 Reddit 用户在讨论中一针见血地指出:Agent 往往只是「一个装着提示词的文件夹、几个 MCP server 配置,再加上从各处拼凑来的 skills」,没人能准确说出生产环境正在运行的 Agent 到底是哪个版本。
这种割裂状态其实很危险。模型被当作一等公民严格治理,而真正与用户和外部系统交互、决定行为逻辑的 Agent,却停留在「git clone 一下就跑」的原始阶段。
Agent 为什么难以版本化
Agent 与模型的本质区别在于它是一个复合体,而非单一的权重文件。一个完整的 Agent 通常包含以下几个层次:
- 提示词(Prompts):定义 Agent 的行为、角色与约束
- MCP Server 配置:连接外部工具与数据源的接口定义
- Skills:来自不同渠道、可能随时更新的能力模块
- 策略(Policies):权限、安全与合规规则
这些组成部分往往散落在不同的仓库、配置文件和外部依赖中。任何一个环节的微小改动——比如某个 skill 被上游悄悄更新,或者提示词被手动修改——都可能显著改变 Agent 的实际行为,却不会留下清晰的版本记录。
对比模型场景,一个 .safetensors 文件的哈希值是确定的,而 Agent 的「状态」却是由多个动态部分拼合而成。这正是 Agent 版本管理的核心难题:你要打包的不是一个文件,而是一整套运行时上下文。
MCP(Model Context Protocol) 是由 Anthropic 于2024年底发布的开放协议,旨在标准化 AI 模型与外部工具、数据源之间的连接方式。类似于 USB-C 统一了设备接口,MCP 试图为 Agent 的「工具调用」提供通用接口规范,使不同的 Agent 框架可以复用同一套工具集成。MCP Server 是实现该协议的服务端组件,负责向 Agent 暴露具体能力(如文件读写、数据库查询、API调用)。由于 MCP Server 本身是独立部署的外部服务,其版本和行为可能在 Agent 无感知的情况下发生变化,这正是文章中提到的「上游悄悄更新」问题,也是 Agent 版本管理比模型版本管理复杂得多的关键原因之一。
用 OCI Artifact 把 Agent 当作可部署制品
针对这个问题,帖子作者分享了自己团队的实践思路:把整个 Agent 打包成一个 OCI artifact。
他们使用的工具是 KitOps——一个 CNCF(云原生计算基金会)旗下的开源项目。具体做法是把 Agent 的所有组成部分(Agent 本体、MCP servers、skills、prompts、policies)统一封装为单个 OCI 制品,然后:
- 对该制品进行签名(signing)
- 推送到与模型相同的 registry
- 在加载运行前进行验证检查
这套流程的价值在于,它把 Agent 拉平到了与模型、容器镜像同等的治理层级。OCI(Open Container Initiative)作为容器生态的标准格式,天然具备版本标签、内容寻址、签名验证等能力。通过复用现有的 registry 基础设施,团队无需为 Agent 单独搭建一套管理体系。
这样做解决了哪些实际痛点
把 Agent 当作可部署制品,直接回应了几个生产环境的关键诉求:
- 可追溯:每个部署到生产的 Agent 都有明确的版本号和内容哈希
- 防篡改:签名机制确保加载的 Agent 与发布时一致,没有被中途替换
- 可审计:加载前验证,符合安全与合规要求
- 一致性:所有环境部署的都是同一个不可变制品,避免「在我机器上能跑」的问题
OCI(Open Container Initiative) 是由 Docker、CoreOS 等公司于2015年联合发起的开放标准组织,旨在定义容器镜像和运行时的通用规范。OCI Artifact 是该规范的延伸,允许将任意类型的制品(不仅限于容器镜像)以标准化格式存储和分发。其核心优势在于:内容寻址(通过 SHA256 哈希唯一标识内容)、不可变性(同一摘要对应的内容永远不变)以及与现有容器 registry(如 Docker Hub、Harbor、AWS ECR)的兼容性。Sigstore/Cosign 等成熟的供应链安全工具也原生支持对 OCI Artifact 进行签名和验证,这意味着把 Agent 打包为 OCI Artifact 后,可以直接复用整个云原生安全生态,而无需为 AI 制品重新发明一套签名机制。
从「clone and go」到工程化治理
作者在帖子结尾抛出了一个值得整个行业思考的问题:大家是否已经把 Agent 当作可部署制品来对待?还是仍然停留在 git clone 就直接上线的阶段?
这个问题反映了当前 AI 工程实践中的一个真实断层。随着 Agent 从演示 demo 走向生产系统,承担越来越关键的业务职责,「拼凑式」的管理方式已经难以为继。当一个 Agent 出现异常行为时,如果连它的确切版本都无法定位,故障排查和回滚就无从谈起。
将成熟的软件供应链实践——版本控制、签名验证、制品仓库——引入 Agent 领域,是 AI 系统走向可靠、可信、可维护的必经之路。KitOps 这类工具的出现,正是这一趋势的体现:它们试图让 AI 制品复用云原生生态积累多年的治理能力,而不是另起炉灶。
对于正在构建 Agent 系统的团队来说,这个讨论提供了一个务实的起点。你不必立刻采用某个特定工具,但至少应该开始思考:你的生产环境里,到底跑着哪个版本的 Agent?你能证明它没有被篡改吗? 如果答案是否定的,或许是时候把 Agent 也纳入正式的制品治理体系了。
相关推荐

黑人觅食者Alexis Nelson:从觅食到出书,快乐零食别死
黑人觅食者Alexis Nikole Nelson做客Talks at Google,分享从童年跟随母亲认识植物到出版食谱书《Happy Snacking, Don't Die!》的旅程,揭示美国觅食兴衰背后的种族与土地历史。

如何有效呈现你的想法:三种揭示式演讲方法
揭示式演讲是传递想法最直接的方式。本文解析奇妙漫步、动态演示和梦想图景三种演讲类型,结合David Gayo、Michael Pritchard、Sylvia Earle等经典案例,教你如何有效呈现想法。

Modern Web Guidance:让AI写原生声明式对话弹窗
Google Modern Web Guidance 让 AI 编程助手在生成代码时优先使用浏览器原生声明式 dialog 能力,替代重复的 JavaScript 事件监听,实测可显著减少样板代码。