AI SDK 工作流工具包 1.0.155 补丁更新解析

@ai-sdk/workflow-harness 发布 1.0.155 补丁版,核心是与底层 harness 版本对齐。
AI SDK 生态中的 @ai-sdk/workflow-harness 发布 1.0.155 补丁版本,由 GitHub Actions 自动发布,共合并 6 个提交至 main 分支。作为 patch 更新,本次变更的核心是让上层封装包与底层 @ai-sdk/harness@1.0.155 保持版本对齐,而非引入新的 API 能力。发布提交带有 GPG 签名验证,产物来源可追溯,对供应链审计有参考价值。文章建议开发者升级时检查 @ai-sdk/harness 版本是否一致、在 CI 中重新生成 lockfile 并运行工作流相关回归测试。整体来看,这是一次以依赖一致性为主的无感更新,反映出该工具链仍处于高频迭代阶段。
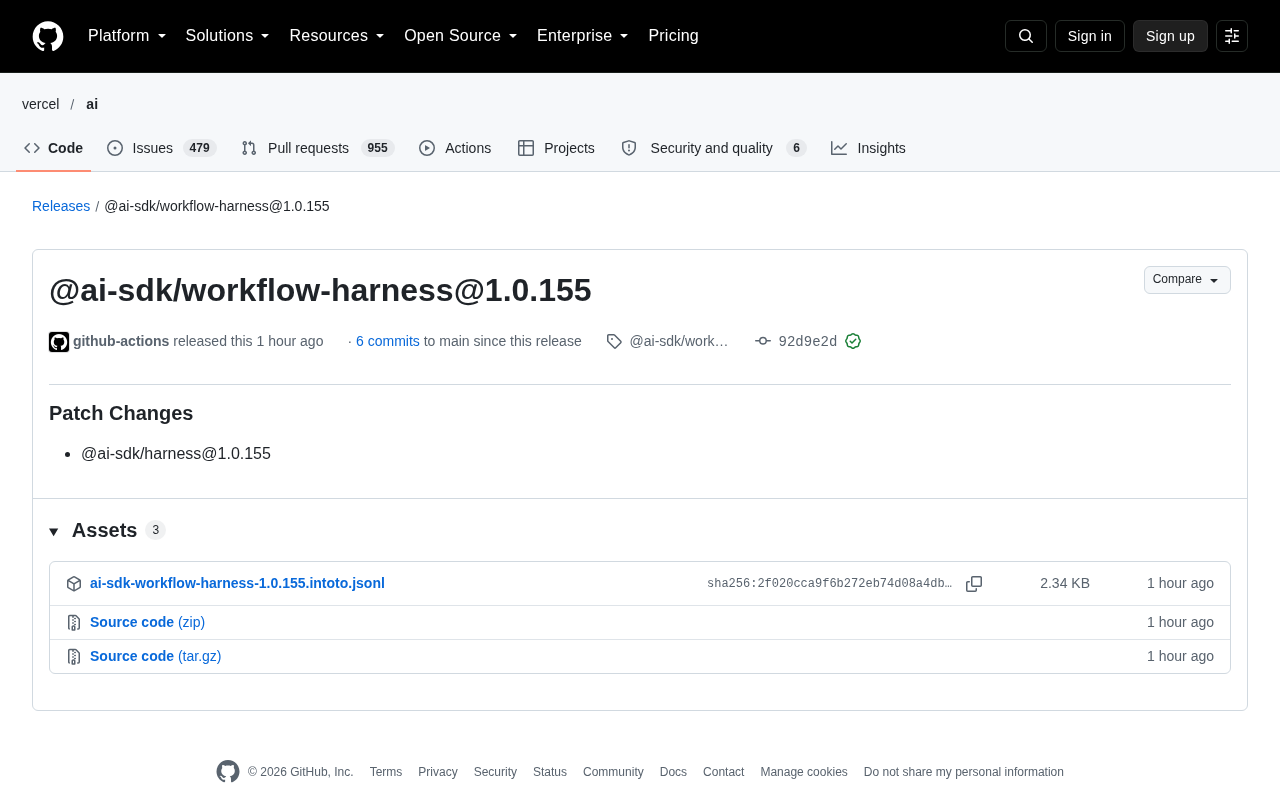
AI SDK 生态中的 @ai-sdk/workflow-harness 发布了 1.0.155 版本。这是一次补丁级别的迭代,发布渠道为 GitHub Releases,由 github-actions 机器人自动发布,共合并 6 个提交至 main 分支。
版本定位:补丁更新意味着什么
从语义化版本号来看,1.0.155 属于 patch 版本,通常指向缺陷修复、依赖同步或内部实现微调,而非新增面向用户的功能。发布说明中仅列出 @ai-sdk/harness@1.0.155 这一项 Patch Changes,说明本次更新的核心是让 workflow-harness 与底层 harness 包保持版本对齐。
这种「同步版本号」的发布模式在 monorepo 管理的 AI SDK 系列包中很常见:底层能力包一旦有小幅修正,上层封装包会跟随发布,避免消费者在依赖解析时遇到版本错配。对于正在使用该工具包构建 AI 工作流的开发者,升级到 1.0.155 的主要收益是依赖一致性与潜在的内部修复,而不是 API 层面的新能力。
语义化版本(SemVer)将版本号划分为主版本号、次版本号和修订号三部分,格式为 MAJOR.MINOR.PATCH。其中修订号(patch)递增表示向后兼容的缺陷修复,次版本号(minor)递增表示向后兼容的功能新增,主版本号(major)递增则表示可能破坏兼容性的变更。这一约定由 npm 等包管理器生态广泛遵循,但并非强制,部分包会偏离规范。在 monorepo 场景下,多个包共享同一版本号(fixed/locked 模式)或各自独立递增(independent 模式),前者便于消费者对齐依赖,后者则更灵活。理解这两点,有助于判断 1.0.155 这类补丁发布对依赖解析和升级成本的实际影响。
发布流程的工程细节
本次发布由 GitHub Actions 自动完成,提交带有 GitHub 验证签名(GPG key ID: B5690EEEBB952194)。这说明发布链路采用签名校验机制,产物的来源可追溯,降低了供应链风险。对于在企业环境中引入 AI SDK 相关依赖的团队,这类签名验证信息可以作为依赖审计的参考依据。
发布页面同时提供了 3 个 Assets 下载项。虽然页面在加载标签对比与资源列表时出现了前端报错提示,但补丁版本的发布本身已经完成,开发者可以通过包管理器直接获取。
GPG(GNU Privacy Guard)签名是 Git 提交与标签的真实性校验机制。开发者用私钥对提交对象签名,GitHub 等服务端用对应公钥验证,验证通过后会在提交旁显示 Verified 标记,并附上签名密钥的 ID。这一机制能证明提交确实由持有私钥者创建、且内容未被篡改,是软件供应链安全(如 SLSA 框架)中的基础一环。对企业用户而言,可在依赖审计流程中检查关键包的发布提交是否带有效签名,从而降低上游被入侵或产物被替换的风险。需要说明的是,签名保证的是来源与完整性,并不等同于代码经过安全审查。
对开发者的实际影响
如果你的项目通过 npm 等包管理器引用了 @ai-sdk/workflow-harness,补丁更新一般可以在常规依赖升级流程中无感完成。需要留意的是:
- 检查项目中
@ai-sdk/harness的版本是否与 1.0.155 对齐,避免出现重复安装或版本漂移; - 若使用了锁定文件(lockfile),建议在 CI 中重新生成并跑一遍工作流相关测试;
- 由于发布说明未列出具体修复项,若此前遇到过与 harness 底层相关的问题,升级后可验证是否已解决。
从更宏观的角度看,AI SDK 的工作流工具链仍在高频迭代,补丁版本密集出现说明维护活跃,但也提醒使用者建立稳定的版本升级与回归测试策略,而不是盲目追新。
Lockfile(如 package-lock.json、pnpm-lock.yaml、yarn.lock)记录了依赖树的精确版本与完整性哈希,是保证不同环境安装结果一致的关键。当上游发布补丁版本时,若 lockfile 未更新,本地与 CI 仍会安装旧版本;若直接升级,则可能连带引入传递依赖的变化。因此常见做法是在独立分支上升级并重新生成 lockfile,运行完整测试后再合并。此外,monorepo 中多个包共享依赖时容易出现版本漂移(同一包被安装多份不同版本),可通过 npm ls <package> 或包管理器的 dedupe 能力排查,必要时用 overrides/resolutions 字段强制统一版本。
小结
1.0.155 是一次以版本对齐为核心的补丁发布,由自动化流水线完成并带签名验证。它没有带来显著的功能变化,但对依赖一致性和供应链可追溯性有实际意义。
相关推荐

OpenAI与Shield合作:Astra智能体如何革新IT故障修复
OpenAI与Shield合作推出Astra智能体,可自动登录电脑和遗留系统,实时修复IT故障,比传统模型快35%到40%,仅在需要人类判断时引入人工。

iPhone Duo续航实测:一天一充跑不掉,大屏是耗电元凶
iPhone Duo续航实测:重度使用一天需至少充电一次,6.5小时亮屏约剩30%电量。大屏展开频率是耗电关键,MagSafe电池背夹可救场,长期衰减同样值得关注。

Kimi K3.1 Pro开源发布:2.8万亿参数逼近Opus
Moonshot发布开源MoE模型Kimi K3.1 Pro,2.8万亿总参数、1040亿激活参数,Terminal Bench 4.0仅落后Opus 5.5不到1分,单任务成本约三分之一,API价格减半,开源权重11月4日开放。