AI SDK 工作流工具包 1.0.165 补丁发布

@ai-sdk/workflow-harness 发布 1.0.165 补丁版本,属低风险自动化维护更新。
@ai-sdk/workflow-harness 发布了 1.0.165 补丁版本,由 github-actions 自动构建并推送至 main 分支,提交哈希为 e197b50 且带有 GPG 签名验证。在语义化版本体系下,补丁号变动通常对应 bug 修复、依赖更新或内部调整,不含破坏性变更。发布说明中仅列出 @ai-sdk/harness@1.0.165,表明本次更新主要是底层 harness 包的版本对齐,两者版本号联动有助于降低 monorepo 项目的依赖解析复杂度。对开发者而言,这属于低风险的维护性更新,建议先在测试环境验证现有工作流用例后再推送到生产;若需了解具体修复细节,可查阅对应提交的 diff。
一次低调的补丁更新
AI SDK 生态中的 @ai-sdk/workflow-harness 发布了 1.0.165 版本。从 GitHub Releases 页面的记录来看,这是一次标准的补丁版本(Patch Changes)发布,由 github-actions 自动构建并推送至 main 分支,提交哈希为 e197b50,且提交带有 GitHub 验证签名。
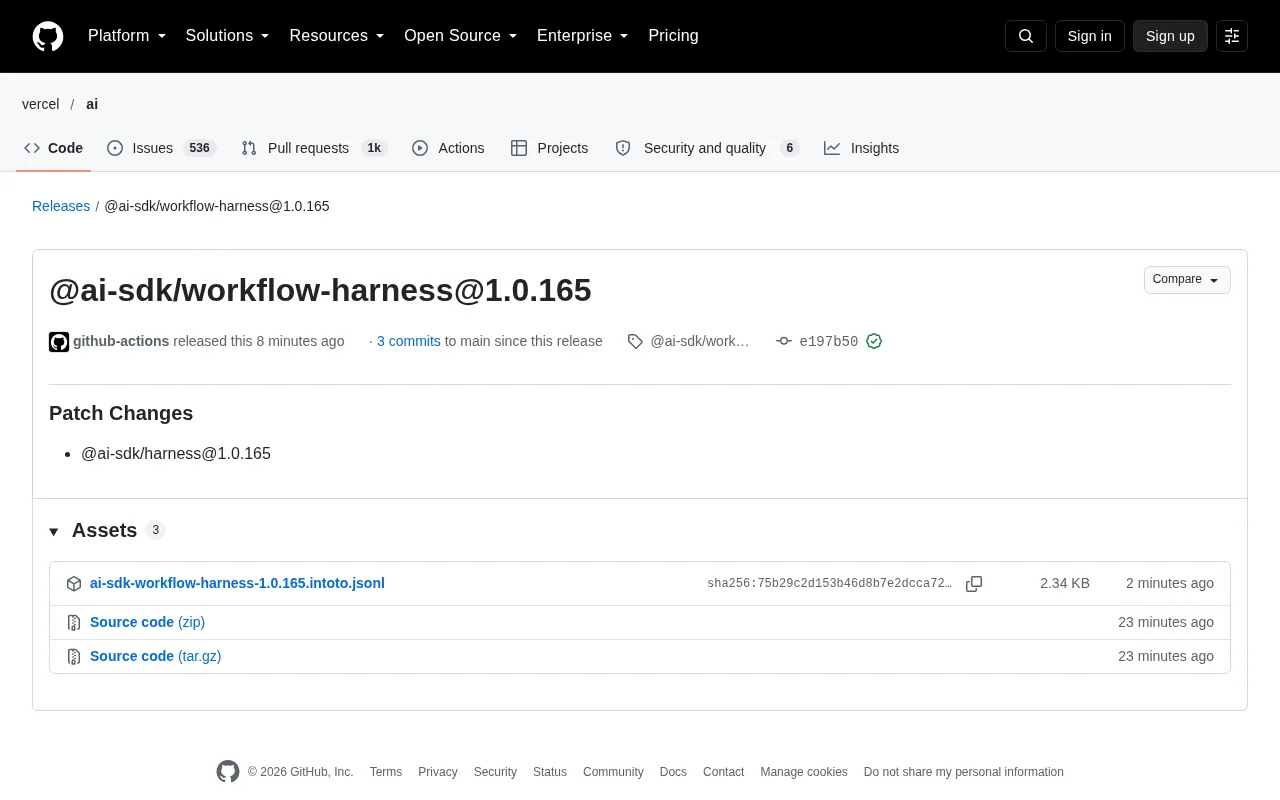
这类自动化发布流程在成熟的开源项目中十分常见:CI 系统在合并代码后自动打包、打标签、生成变更记录。值得留意的是,发布说明中"Patch Changes"条目下仅列出了 @ai-sdk/harness@1.0.165,意味着本次更新可能主要涉及底层 harness 包的版本对齐,而非引入新功能。
补丁版本意味着什么
在语义化版本(SemVer)体系中,补丁号的变化通常对应 bug 修复、依赖更新或内部实现调整,不包含破坏性变更,也不新增公开 API。对于正在使用 AI SDK 构建 Agent 工作流的开发者来说,这类版本可以相对放心地升级,但仍建议关注 harness 包的具体变更。
从发布页面可以看到,该版本与 @ai-sdk/harness 的 1.0.165 版本同步,说明 workflow-harness 很可能是在 harness 之上的封装层,两者版本号保持联动有助于降低依赖解析的复杂度。这种版本对齐策略在 monorepo 管理的 SDK 项目中较为普遍。
语义化版本(SemVer) 是一种广泛采用的版本号命名规范,格式为 MAJOR.MINOR.PATCH。其中 MAJOR 版本号在引入不兼容的 API 变更时递增,MINOR 在向后兼容地新增功能时递增,PATCH 则在向后兼容的问题修复时递增。这套规则的核心价值在于让依赖方仅凭版本号就能预判升级风险:补丁号变动理论上不会破坏现有代码。npm 等包管理器默认的版本范围(如 ^1.0.165)也基于这一约定,因此正确遵循 SemVer 对生态健康至关重要。不过实践中,部分项目会将依赖更新甚至内部重构也归入补丁发布,所以"补丁即安全"只是概率性结论,仍需结合变更记录判断。
Monorepo(单一仓库)是指将多个相关包放在同一个代码仓库中管理的工程模式。在 monorepo 里,各子包通常共享构建配置、统一测试与发布流程,并通过工具(如 Changesets、Lerna)协调版本号。常见的版本策略有两种:固定模式(fixed)让所有包版本号保持一致,独立模式(independent)则允许各包各自演进。文章提到的 workflow-harness 与 harness 版本号同步,正是固定模式或联动发版的典型表现——好处是依赖关系一目了然,代价是某个包的小改动也会推动所有包升版。
发布流程的自动化特征
本次发布由 github-actions 机器人完成,页面显示"1 commit to main since this release",且提交经过 GPG 签名验证(密钥 ID 以 B5690EEEBB952194 结尾)。这反映出项目对供应链安全的重视——签名提交可以追溯代码来源,防止发布链路被篡改。
发布页面还提供了标签对比(Compare)和资产下载(Assets)入口,但页面加载时部分区块出现错误提示,这通常与 GitHub 前端动态加载有关,不影响版本本身的可用性。
GPG 签名提交(GPG-signed commit)是指开发者用私有 GPG 密钥对 Git 提交内容生成数字签名,其他人可用其公钥验证该提交确实出自声称的作者、且内容未被篡改。GitHub 会在提交旁显示 "Verified" 徽章,企业环境还可配置分支保护规则,拒绝未签名提交合并。密钥 ID 是公钥指纹的末段,用于在密钥服务器上定位对应公钥。在自动化发布场景中,CI 机器人(如 github-actions)同样可以持有专用签名密钥,从而让机器生成的提交也具备可验证来源。这属于软件供应链安全(supply chain security)的一环:从源码提交、构建到制品分发,每一环都可审计,能有效降低发布链路被劫持或投毒的风险。近年来多起 npm 包投毒事件,正是缺乏此类校验导致的。
对开发者的实际影响
对于依赖 AI SDK 构建应用的团队,本次补丁更新的直接影响有限。建议的做法是:在测试环境中先升级并运行现有工作流用例,确认 harness 层的行为没有意外变化,再推送到生产环境。如果项目锁定了具体版本号,可以按需评估是否跟进。
由于发布说明未详细列出具体修复内容,开发者若需要了解变更细节,可查阅对应提交 e197b50 的 diff,或关注后续更完整的版本公告。
小结
@ai-sdk/workflow-harness@1.0.165 是一次常规的补丁发布,体现了 AI SDK 项目自动化的发布流程与版本联动策略。对大多数使用者而言,这是一次低风险的维护性更新,按常规依赖升级流程处理即可。
相关推荐
Cursor AI实战:用AI IDE加速编程的效率与成本权衡
深入解析 Cursor AI IDE 的界面布局、Agent/Plan/Debug/Ask 四种模式、模型选择与 Git 上下文集成,并结合实操演示讨论其订阅成本与直连 Claude 的性价比权衡。
免费落地页设计规则库:Claude Code与Cursor实测指南
Claude Code 与 Cursor 可用的免费落地页设计技能 Landing Page Design 介绍:MIT 协议、近 9000 星,先问 offer/受众/行动再规划 12 区块,字体与间距均为硬约束,配套 Redesign 技能改造存量页面,附动效技能下架与星数不代表质量的提醒。
Cursor总写错代码?问题可能出在上下文而非提示词
Cursor反复写错代码,问题可能不在提示词而在上下文。本文解析如何通过补充相关文件、完整报错与预期结果,配合先计划、小步改、跑测试的流程,减少AI编程错误,同时提醒代码审查仍是开发者的责任。