AI SDK 类型安全包 3.0.34 发布:依赖批量更新

AI SDK 类型安全封装包 3.0.34 补丁更新,全部为上游依赖同步。
`@ai-sdk/typesafe-ai` 发布 3.0.34 补丁版本,改动全部集中在依赖升级:`@ai-sdk/provider` 升至 4.0.36,`@ai-sdk/provider-utils` 升至 5.0.75,共涉及九个上游提交。由于该包是 AI SDK 之上的类型安全封装层,其类型定义需随上游 provider 行为同步,因此批量依赖更新具有实质意义。发布由 GitHub Actions 自动完成,提交带 GPG 验证签名,体现标准化的发布流水线。文章建议锁定版本的开发者跟进升级,并在升级后运行类型检查,以确认上游类型声明变化未引入新的编译错误。整体而言,这是一个无新功能、无破坏性变更的维护性版本。
一次低调的补丁更新
AI SDK 生态中的 @ai-sdk/typesafe-ai 包发布了 3.0.34 版本。从版本号后缀可以看出,这是一次 patch 级别的更新,发布由 GitHub Actions 自动完成,提交号为 bdc3f91,并带有 GitHub 验证签名。
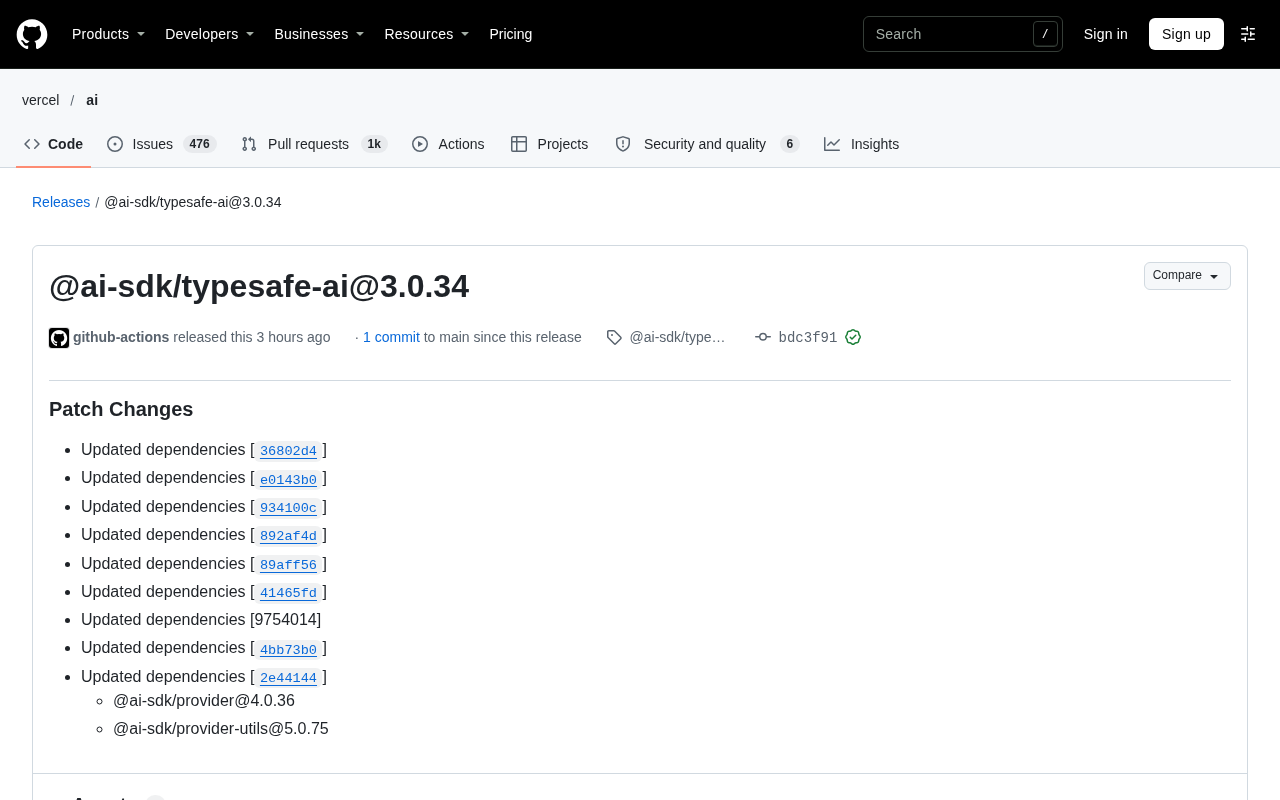
对于日常使用该包的开发者来说,这类更新通常不会带来 API 层面的破坏性变更,但推送本身说明上游依赖链正在持续维护。
更新内容:清一色的依赖升级
根据 release note 的记录,3.0.34 的核心改动全部集中在依赖更新上,共涉及九个上游提交(36802d4、e0143b0、934100c、892af4d、89aff56、41465fd、9754014、4bb73b0、2e44144)。同时,@ai-sdk/provider 更新至 4.0.36,@ai-sdk/provider-utils 更新至 5.0.75。
为什么全是依赖更新
这个包定位为 AI SDK 之上的类型安全封装层,它的价值在于把底层 provider 的接口以强类型的方式暴露给调用方。因此,底层 provider 与工具函数的每一次调整,都会顺着依赖链传导到这一层。批量依赖更新并不等于没有实质变化——它意味着类型定义需要与上游行为保持同步。
语义化版本(SemVer) 是理解这次更新性质的背景。@ai-sdk/typesafe-ai 遵循 MAJOR.MINOR.PATCH 的版本约定:主版本号变化意味着破坏性 API 变更,次版本号代表向后兼容的新功能,而补丁号只对应向后兼容的问题修复与内部调整。3.0.34 只动了补丁位,因此从版本号本身就能推断出没有公开 API 的破坏性改动。
在 npm 生态中,补丁版本常被用于同步上游依赖,尤其是像 @ai-sdk/provider 这类处于快速迭代期的底层包。由于这类包尚未进入 1.0 稳定期,其自身的次版本升级也可能包含接口调整,下游封装层通过提升补丁号来传递这些变化,是一种常见的维护方式。
对开发者的实际影响
如果你在项目中锁定了 @ai-sdk/typesafe-ai 的版本,这次升级属于建议跟进的范畴。依赖链中的 provider 与 provider-utils 同时前进,通常对应着上游对接口细节的修正或类型声明的补全。
对于依赖类型安全的项目,值得在升级后运行一次类型检查,确认没有因上游类型定义变化而暴露新的编译错误。release note 没有列出具体的行为变更,因此这类验证只能靠项目自身的测试与类型系统来兜底。
发布流程的自动化信号
这次发布由 github-actions 机器人账号完成,提交带有 GPG 验证签名(key ID: B5690EEEBB952194),说明该仓库的发布流水线是标准化的。对于使用者而言,这提供了一层供应链层面的可信度参考:构建产物来自自动化流程,而非手工推送。
GPG 签名与供应链可信度:Git 允许提交和标签使用 GPG 密钥进行数字签名,接收方可用公钥验证签名是否由持钥者生成、内容是否被篡改。GitHub 对带签名的提交会显示 "Verified" 标记,其中的 key ID 用于标识签名密钥。
在开源依赖场景中,签名验证的意义在于把"谁推送了这个版本"从账号密码层面提升到密码学层面。结合 GitHub Actions 的自动化发布,意味着构建产物由固定流水线在受控环境中生成,减少了手工发布可能引入的疏漏或账号被盗后的伪造风险。不过签名只能证明来源与完整性,并不等同于代码经过安全审计,仍需结合依赖锁定与漏洞扫描等手段综合评估。
类型检查与类型安全封装层:TypeScript 的类型检查在编译期运行,不产生运行时开销,因此常被用作依赖升级后的第一道验证。当上游 @ai-sdk/provider 调整了某个接口的参数类型或返回结构时,下游封装层的类型声明若未同步,调用方就会在 tsc --noEmit 或 IDE 中看到类型错误,而不是在运行时才暴露问题。
这正是 typesafe 类包的设计意图:把接口不匹配提前到编译期。因此升级补丁版本后运行一次完整的类型检查,成本很低,却能快速确认上游类型变化是否影响现有调用代码。对于在 CI 中已配置严格模式(strict)的项目,这一步通常已经包含在流水线里,无需额外操作。
小结
3.0.34 是一个以依赖同步为主的补丁版本,没有引入新功能或破坏性改动。它的意义在于让类型安全层与上游 AI SDK 组件保持对齐。对于关注 AI SDK 类型安全实践的团队,这次更新提醒我们:封装层需要随底层协议演进而持续跟进。
关于该包的定位
@ai-sdk/typesafe-ai 属于 AI SDK 生态的周边工具,面向希望在与模型交互时获得编译期类型保障的开发者。这类包本身不直接提供模型能力,而是改善调用体验,因此其版本节奏往往跟随上游 provider 的变化。
相关推荐
 科技前沿
GitHub日报·11月08日:Agent 基础设施全面开花
Deep dive into 7 new GitHub trending projects today
 科技前沿
Claude新模型Silicon曝光,Opus 5.5被超越?
Anthropic神秘模型Silicon与Obsidian 3在Cognition Devon CLI中曝光,据称超越Opus 5.5;OpenAI的Cactus和Kraken同现构建,Coder平台Koduck疑为Qwen家族。本文梳理周末AI圈关键动向,并解读一项关于视觉输入欺骗机器人的安全研究。
 科技前沿
Claude模型与Effort终极指南:如何省Token
基于8种Claude模型与Effort组合、4个真实编码任务的实测,拆解Haiku、Sonnet、Opus、Fable的定位与价格,解析Effort档位对Token消耗的影响,并给出省Token的实战配置建议。