AI SDK React 3.0.333 补丁更新:依赖升级背后的稳定性考量
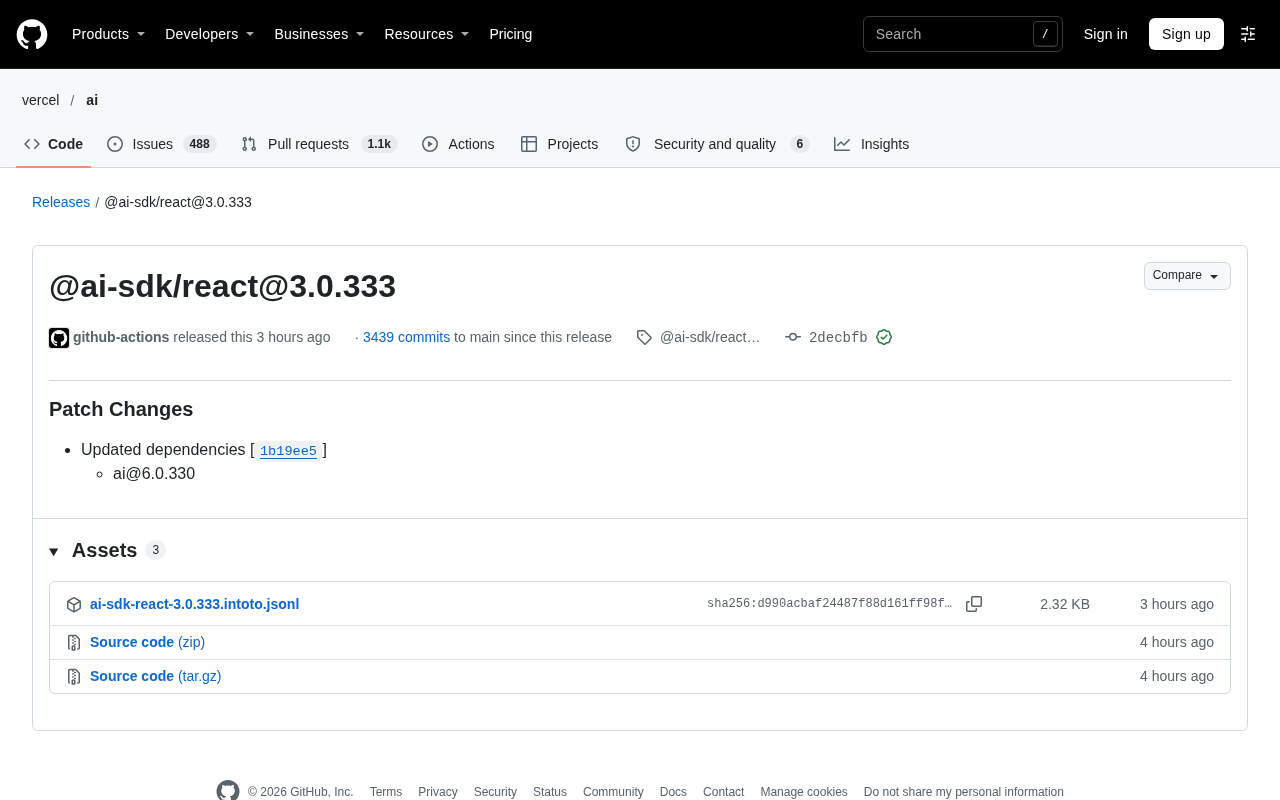
@ai-sdk/react 发布补丁 3.0.333,仅同步核心包 ai@6.0.330,接口不变。
文章解读了 @ai-sdk/react@3.0.333 这次补丁发布的实质:它本身没有代码功能改动,唯一的变更项是把依赖的 ai 核心包更新到 6.0.330。作者指出,React 绑定层保持 API 稳定,但核心包在流式响应、工具调用解析、消息序列化等底层逻辑上的修复会通过依赖链传导到 useChat、useCompletion 等 Hook 的运行时行为,所以“没有新功能”不等于“运行时无变化”。在迁移上,建议先核对项目中 ai 包版本,避免绑定层与核心层不匹配,并在流式对话和工具调用两个场景做回归验证。文章还解释了三位补丁号背后高频小步的发布策略,提醒团队应依据变更类型而非版本数字判断风险。
AI SDK 的 React 绑定包迎来了一次补丁版本更新。@ai-sdk/react@3.0.333 由 GitHub Actions 自动发布,从版本号和变更类型来看,这是一次典型的维护性更新,而非功能迭代。对于正在使用 Vercel AI SDK 构建 React 应用的前端团队来说,理解这类补丁版本的实际含义,比追逐版本号本身更有价值。
补丁变更的实际内容
根据 GitHub Release 页面记录,该版本被明确标记为 Patch Changes,唯一的变更项是更新了依赖:ai@6.0.330。
这意味着 @ai-sdk/react 本身没有代码层面的功能改动,它的变化完全来自于底层核心包 ai 的版本推进。在 npm 生态中,这种依赖联动是常见做法:React 绑定层保持 API 稳定,同时跟随核心 SDK 的补丁修复节奏,把上游的底层修正传递给下游使用者。
发布信息显示,该提交由 github-actions 账号于 11 月 11 日发布,并带有 GitHub 验证签名,仓库自该版本以来累计提交数为 3439 commits。这些细节说明发布流程已经高度自动化,签名验证则保证了产物来源的可追溯性。
为什么依赖更新值得关注
许多开发者会忽略补丁版本的依赖更新,认为“没有新功能就没有风险”。但在 AI SDK 这类快速演进的库中,核心包 ai 的补丁往往涉及流式响应处理、工具调用解析、消息序列化等底层逻辑的修正,这些修正会直接影响 React 端 useChat、useCompletion 等 Hook 的运行时行为。
换句话说,React 包不写代码,不代表运行时行为不变。依赖链上游的变化会通过运行时传导过来。
本次更新的本质是:保持
@ai-sdk/react的接口面稳定,同时让你拿到ai核心包的最新补丁级修复。
useChat 与流式响应的底层依赖
useChat 是 AI SDK React 绑定中最常用的 Hook,它负责维护消息列表、发起请求并把服务端返回的流式 token 增量追加到 UI。其内部依赖核心包完成 SSE/Data Stream 协议的解析、分块边界的处理、工具调用(tool call)参数流的拼接与结果回填。这些逻辑一旦在补丁中调整——例如修正跨 chunk 的 JSON 截断、改变工具调用状态机的推进顺序——React 组件层的代码一行未改,用户看到的打字机效果、工具结果渲染时机却可能变化。因此回归验证应聚焦两点:多轮对话中消息是否完整、工具调用在流式场景下参数与结果是否成对出现。
对现有项目的迁移建议
对于已经在生产环境中使用 AI SDK 的项目,升级到 3.0.333 的成本通常很低。建议按以下顺序操作:
- 先确认项目中
ai包的当前版本,如果已经在 6.0.330 或更高,升级 React 绑定不会带来额外的依赖冲突。 - 如果锁定了旧版核心包,升级时需同步检查
ai的版本,避免出现绑定层与核心层版本不匹配。 - 升级后在流式对话、工具调用两个场景做一次回归验证,这两个场景对底层解析逻辑的变化最敏感。
对于尚未接入的项目,从 3.0.333 开始接入是相对稳妥的选择,因为它锁定的是一个经过补丁迭代后的依赖组合。
语义化版本在 0.x/高频补丁项目中的实际含义
标准 SemVer 规定 MAJOR.MINOR.PATCH 三段式,PATCH 仅用于向后兼容的缺陷修复。但在实际 npm 生态中,大量库并未严格遵循这一约定。当一个包在短时间内推进到 3.0.333 这类三位补丁号,说明其发布颗粒度极细,几乎每个合并的 PR 都会触发一次 PATCH 递增。此时版本号的第三段已不再携带“修复了什么问题”的语义信息,只能说明“有新产物”。工程上应对这类项目的稳妥做法是:使用锁文件(package-lock.json、pnpm-lock.yaml)固定实际安装版本;在 CI 中开启依赖更新 PR 并配置自动化测试;把 ^ 与 ~ 的取舍建立在回归测试覆盖度上,而非对版本号数字的直觉判断。
核心包与绑定包之间的对等依赖(peer dependency)问题
@ai-sdk/react 依赖 ai 核心包,二者共享同一套类型定义与运行时协议。npm 在安装时如果解析到两个不兼容的 ai 版本,可能出现类型重复、类型不匹配(类型冲突)或运行时协议版本不一致等问题。典型症状是 TypeScript 报出 Message、ToolInvocation 等类型不可赋值,或者 Hook 返回对象的结构与文档不符。排查手段包括:运行 npm ls ai 查看依赖树中是否存在多份 ai;检查 @ai-sdk/react 的 peerDependencies 字段声明的版本范围;必要时用 overrides/resolutions 强制统一版本。理解这层关系,才能明白为什么文中反复强调“升级前先核对 ai 核心包版本”。
版本号背后的发布节奏
3.0.333 这样的三位补丁号在常规语义化版本实践中并不常见,它反映的是 AI SDK 团队高频小步的发布策略:每个 PR 合入后都可能触发一次补丁发布。这种节奏的好处是修复到达用户的速度快,代价是版本号膨胀迅速,使用者需要更依赖锁文件而非版本号本身来判断稳定性。
对团队而言,更务实的做法是关注变更类型而非版本数字。像本次这样标注为 Patch Changes 且只涉及依赖更新的发布,属于低风险更新;当补丁中出现 API 层面的修复或行为变更时,才需要更谨慎的回归测试。
小结
@ai-sdk/react@3.0.333 本身没有引入新能力,它的价值在于把核心包的最新补丁带给 React 使用者。把它当作一次依赖同步而非功能升级来对待,是理解这类版本的正确姿势。
相关推荐

Gemini 4 Neon评测:跑分比肩Carbon,API定价与额度解析
Google Gemini 4 Neon正式上线,跑分紧咬Carbon,API定价3/15为Hydrogen两倍。本文汇总B站UP主实测:Neon可平替90% Carbon场景,AntiGravity中额度消耗仅为Carbon三分之一,并解析订阅渠道限制与2API封号风险。

Gemini 4 Helium或将至?Google订阅限制松绑信号
Google团队成员预告发布将继续,社区推测Gemini 4 Helium(Flash Lite)或成下一款模型;订阅封禁争议获回应,产品负责人以「Soon」暗示可能开放限制。本文梳理Gemini动向、OpenAI Coding Agent与风险管理、豆包实时音视频API及算力商业动态。

AI辅助React开发实战:视频应用优化与错误处理
14年经验开发者演示如何用AI辅助优化React视频应用:通过ImageKit将视频从80MB压缩至5MB(约94%),并实现可靠的错误处理与重试机制。包含与AI协作的规划、代码理解和验证方法。