AI SDK 生态更新:@ai-sdk/zai 补丁版本解读
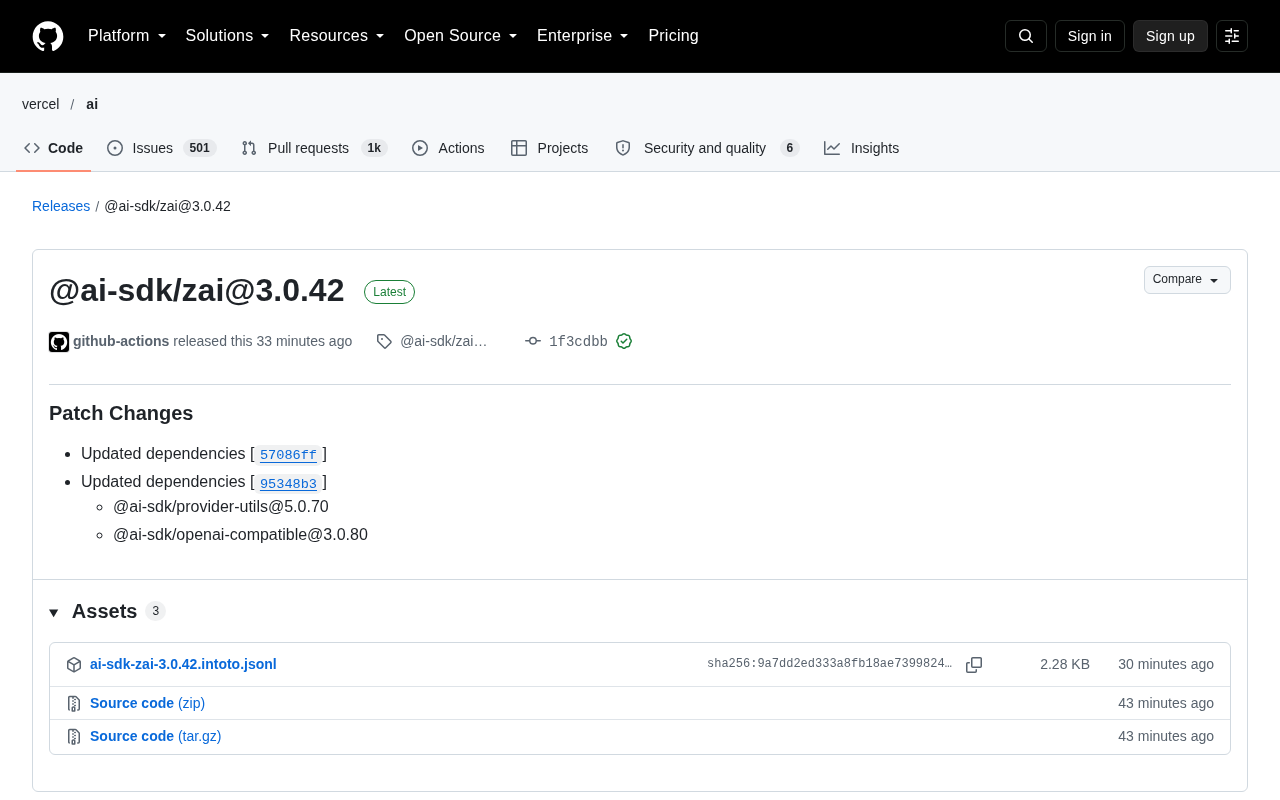
@ai-sdk/zai 发布 3.0.42 补丁版,属常规依赖同步更新。
文章围绕 `@ai-sdk/zai` 3.0.42 版本发布展开,指出这是一次由 GitHub Actions 自动完成的补丁更新,核心内容是两项依赖升级:`@ai-sdk/provider-utils` 升至 5.0.70,`@ai-sdk/openai-compatible` 升至 3.0.80。文章分别解释了这两个包在 AI SDK 中的角色——前者提供请求构造、流式解析、错误映射等通用能力,后者承担 OpenAI 兼容接口的协议转换。对于开发者,补丁级更新通常无破坏性变更,升级成本低,但建议以锁文件为准并在敏感场景下跑集成测试。文章强调这类小步高频更新的价值在于减少 provider 间的行为漂移,并给出了用依赖机器人或 `npm outdated` 跟进更新的实践建议。
一次典型的依赖同步更新
开源项目的版本迭代往往不像新功能发布那样引人注目,但依赖更新恰恰是维持代码健康度的日常功课。最近,AI SDK 生态中的 @ai-sdk/zai 发布了 3.0.42 版本,从版本号和提交记录来看,这是一次标准的补丁更新。
根据 GitHub 上的发布信息,该版本由 github-actions 自动发布,核心变更包括两项依赖更新:一是 @ai-sdk/provider-utils 升级至 5.0.70,二是 @ai-sdk/openai-compatible 升级至 3.0.80。提交记录中附带了对应的 commit 引用,并且提交已通过 GitHub 的签名验证,说明发布流程本身是规范且可追溯的。对于使用者而言,这类更新通常意味着底层工具链或兼容层的小幅修正,而不是接口层面的破坏性改动。
为什么依赖升级值得关注
provider-utils 的角色
@ai-sdk/provider-utils 是 AI SDK 中承载 provider 通用工具函数的模块,负责处理请求构造、流式响应解析、错误映射等基础能力。它的版本推进往往会影响上层 provider 包的行为一致性。把它更新到 5.0.70,意味着 @ai-sdk/zai 在与其他 provider 共享工具逻辑时能保持同步。
openai-compatible 的兼容意义
@ai-sdk/openai-compatible 则是面向 OpenAI 兼容接口的适配层。很多第三方模型服务采用与 OpenAI 相似的 API 形态,这一适配层承担了协议转换和参数对齐的职责。升级到 3.0.80 之后,@ai-sdk/zai 对兼容接口的处理应当与生态内其他包保持一致。
有意思的是,这次更新没有附带变更说明或行为描述,只列出了依赖版本号。这在自动化的 patch 发布中很常见,但也意味着使用者如果需要确认具体影响,需要回到依赖包的提交历史中查看。
OpenAI 兼容接口是当前 LLM 服务生态中一种事实上的行业约定:大量第三方推理服务(如各类托管开源模型的平台、自建推理网关)都复刻了 OpenAI 的 /chat/completions、/embeddings 等端点形态以及消息、工具调用的 JSON 结构。这种兼容的意义在于,客户端 SDK 只需实现一套协议转换逻辑,就能接入多家服务商,而不必为每家单独编写适配代码。@ai-sdk/openai-compatible 正是这一思路的产物,它把请求参数映射、流式分块解析、usage 字段归一化等共性逻辑抽出来,供各 provider 包复用。因此它的版本推进往往反映了兼容层对协议细节的修正,例如对新增字段的容错或对边界响应的处理。
对开发者的实际影响
对于已经在项目中引入 @ai-sdk/zai 的开发者,3.0.42 属于可以直接升级的版本。补丁号级别的变动通常不引入 API 破坏,升级成本较低。不过在 CI 环境中,建议仍以锁文件为准,确认依赖解析结果符合预期后再合并。
如果项目对 AI SDK 的 provider 行为高度敏感,比如依赖特定的流式响应格式或错误码映射,那么在升级后跑一遍现有的集成测试是稳妥的做法。这类依赖同步更新的价值不在于带来新能力,而在于减少不同 provider 之间的行为漂移。
从更宏观的视角看,AI SDK 生态通过这种高频、小步的依赖同步,维持了多个 provider 包之间的一致性。对使用者来说,关注这类发布记录可以帮助判断自己使用的版本是否落后于生态主线。
锁文件(lockfile,如 package-lock.json、pnpm-lock.yaml、yarn.lock)记录的是依赖树的精确解析结果,包含每个包的确切版本与完整性校验值。在 CI 中强调以锁文件为准,是因为 ^ 或 ~ 这类语义化版本范围会允许间接依赖被解析到更新的补丁版本,导致本地与流水线环境出现不一致。语义化版本约定中,补丁号(第三位)本应只包含向后兼容的缺陷修复,但实际生态里偶有越界改动,因此对 provider 行为敏感的集成测试仍然值得保留,用来兜住这类理论之外的偏差。
如何跟进这类更新
GitHub 的 release 页面提供了 tag 对比和提交签名信息,适合需要审计依赖来源的团队。对于常规项目,开启依赖机器人的自动 PR 或定期执行 npm outdated 检查即可覆盖大部分场景。补丁更新虽然不起眼,但持续跟进能避免依赖债务累积。
总体而言,@ai-sdk/zai@3.0.42 是一次务实的小版本维护,体现了 AI SDK 项目在依赖治理上的自动化实践。
依赖机器人(dependency bot)是 GitHub 生态中常见的自动化工具,Dependabot、Renovate 等可以按配置定期扫描依赖清单,在发现新版本时自动提交 PR,并在 PR 中附带变更日志与兼容性提示。与之配合的 npm outdated 命令则用于本地快速盘点哪些依赖落后于 registry 中的最新版本,输出当前版本、期望版本与最新版本三列对照。两者的分工是:机器人负责持续的被动提醒,outdated 用于主动巡检。对于补丁级别的同步更新,还可以结合 npm audit 一并查看是否存在安全公告,从而把版本维护与风险治理放在同一条流程里。
相关推荐

Ollama+RAG本地知识库搭建实战:AnythingLLM喂饭教程
基于B站教程整理,详解Ollama+AnythingLLM搭建本地RAG知识库的完整流程:从通用大模型的知识局限、RAG检索增强生成原理,到文档上传、向量化入库与效果验证的实操步骤。

Ollama保姆级教程:本地免费跑大模型入门指南
Ollama是一款开源的本地大模型管理工具,支持免费下载部署DeepSeek等模型,提供命令行和Web UI,跨平台且能自动调度GPU/CPU资源,适合AI开发入门与私有化部署。

给Claude装上"手":Exoproc开源MCP服务器实现活体进程钩子
Exoproc是一个开源MCP服务器,让Claude Code通过线程劫持直接挂钩活跃Windows x64进程,绕过EDR实现动态分析。静态反编译给Claude眼睛,动态钩子给它双手。