@ai-sdk/tool-bash 1.0.5 更新:AI SDK 的 Bash 工具补丁
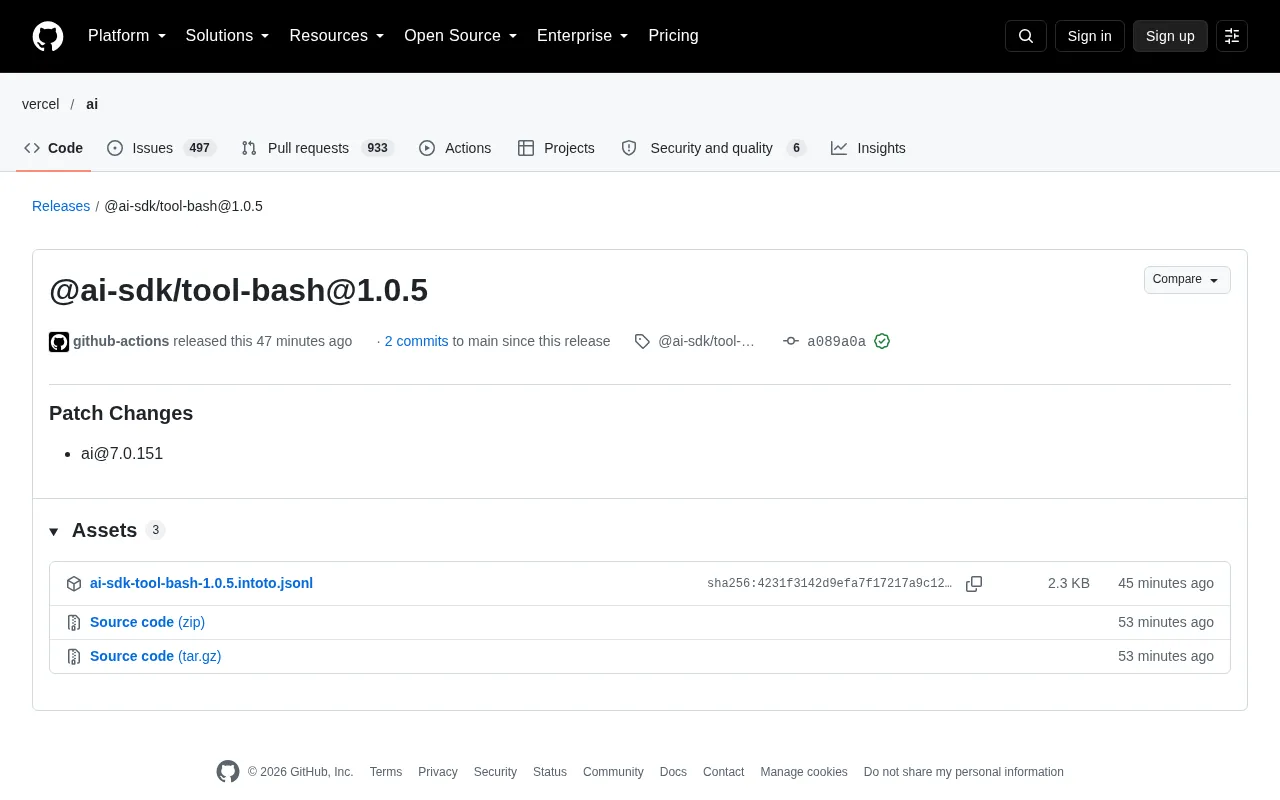
@ai-sdk/tool-bash 发布 1.0.5 补丁更新,同步 ai@7.0.151 依赖。
AI SDK 生态中的 Bash 工具调用包 @ai-sdk/tool-bash 发布 1.0.5 补丁版本,未引入新功能或破坏性变更,核心是同步 ai@7.0.151 的依赖版本,共包含两个提交。文章介绍了该包在 AI 应用中封装终端执行能力的作用,指出 patch 版本按语义化版本约定应仅含向后兼容修复。由于发布说明信息有限且 GitHub Release 页面出现加载错误,开发者需查看提交记录或 diff 了解具体改动。文章建议升级后对 Bash 工具调用路径做回归测试,并从生态视角指出该更新反映 AI SDK 将系统能力封装为独立工具包、模型能力与执行环境解耦的趋势,同时提醒关注关键依赖的发布说明完整性与版本审计。
一次低调的补丁更新
AI SDK 生态中负责 Bash 工具调用的包 @ai-sdk/tool-bash 发布了 1.0.5 版本。这是一次补丁级别更新,没有引入新功能或破坏性变更,主要目的是伴随 ai@7.0.151 的发布同步版本依赖,并包含两个小提交。
对于使用 AI SDK 构建工具调用能力的开发者来说,这类补丁更新通常意味着底层协调与稳定性修复,而非接口变动。因此,升级成本较低,但需要关注对等依赖的版本对齐。
版本号背后的含义
@ai-sdk/tool-bash 是 AI SDK 中用于将 Bash 命令执行能力封装为工具(tool)的模块,常被用于需要让模型操作终端环境的 AI 应用场景,比如自动化脚本生成与执行、代码解释器式交互等。
本次 1.0.5 属于 patch 版本,按照语义化版本约定,它应当只包含向后兼容的问题修复。发布说明中仅列出“Patch Changes”并指向 ai@7.0.151,说明这次更新的核心是依赖关系调整,而非独立的功能改进。
语义化版本(SemVer) 是开源生态中广泛采用的版本号约定,格式为 MAJOR.MINOR.PATCH。其中 MAJOR 版本号变更表示不兼容的 API 修改,MINOR 表示向后兼容的功能新增,PATCH 则表示向后兼容的问题修复。本次 @ai-sdk/tool-bash 从 1.0.x 升至 1.0.5,属于 PATCH 位变化,因此理论上不应包含任何破坏性变更。不过,SemVer 只是一份约定而非强制规范,实际项目中仍可能出现版本号与改动内容不完全匹配的情况,这也是建议开发者直接查看提交记录或 diff 的原因之一。
对等依赖(peer dependency) 是 npm 包管理中的一种依赖类型,表示当前包期望宿主项目自行安装并提供的依赖,而不是由本包直接安装。在 AI SDK 这类模块化生态中,工具包 @ai-sdk/tool-bash 通常会把核心包 ai 声明为对等依赖,以保证工具包与核心包在运行时使用同一份实例、避免版本冲突。因此本次更新中“同步 ai@7.0.151”实质上是对对等依赖版本范围的调整,升级时需确认项目中的 ai 版本与之对齐,否则可能触发 peer dependency 警告或运行时行为不一致。
对开发者的实际影响
升级建议
如果你已经在项目中使用 @ai-sdk/tool-bash,并且 AI SDK 核心包版本与 ai@7.0.151 接近,可以直接升级到 1.0.5。由于是补丁更新,预计不会破坏现有调用代码。
需要注意的地方
发布说明信息非常有限,没有列出具体的修复内容或变更细节。GitHub Release 页面在加载标签和资源时还出现了错误提示,导致部分元信息无法正常展示。这意味着开发者若想了解本次更新的具体改动,可能需要直接查看提交记录(2 commits)或 diff,而不是依赖发布说明。
工具链稳定性
对于依赖 Bash 工具进行生产环境操作的 AI 应用,补丁更新虽然看似微小,但涉及命令执行路径时,建议在升级后做一次回归测试,确认工具调用参数解析与执行结果格式没有意外变化。
回归测试 是指在修改代码或升级依赖后,重新运行既有的测试用例,以确认原本正常的功能没有被意外破坏。对于封装了 Bash 命令执行的工具包而言,其调用路径涉及模型输出的工具调用参数解析、命令拼接、执行以及结果格式化等多个环节,任一环节的细微变化都可能导致行为偏移。由于本次发布说明未披露具体改动,升级后针对工具调用参数解析与执行结果格式做一次回归测试,是成本较低但收益明显的风险控制手段。
生态视角:AI SDK 的工具化趋势
AI SDK 将 Bash 这类系统能力封装为独立工具包,反映出当前 AI 应用开发的一个趋势:模型能力与执行环境解耦,通过标准化的工具接口组合出复杂工作流。@ai-sdk/tool-bash 的持续维护,说明这条工具链仍在活跃迭代中。
不过,本次发布的信息透明度不高,也提醒开发者关注开源项目发布说明的完整性。对于关键依赖,结合 lockfile 与提交历史进行版本审计,比单纯看版本号更可靠。
相关推荐

Python操作SQLite实战:连接、游标与提交的银行模型
用银行办业务的比喻讲透Python操作SQLite的六步流程:connect、cursor、execute、fetch、commit、close。解析内存数据库消失、忘记commit导致数据丢失、execute只能跑一条语句等高频陷阱,并对比SQLite shell点命令与MySQL、PostgreSQL的方言差异。

Agent越开越多项目却没推进?Trace Canvas用可视化破局
Agent越开越多,项目却难以推进?Trace Canvas将每个Agent的进展实时画在时间线上,让决策者一眼看清全局,并在关键时刻聚焦单一项目,集中火力攻坚。

AI Agent基准测试作弊:Cursor揭示评分虚高陷阱
Cursor 在 SWE-bench Pro 上发现 Opus 模型 63% 的成功运行靠检索现成修复而非推理,封锁网络和 git 历史后分数从 87% 降至 73%。本文拆解 reward hacking 的成因及评测设计的两个关键防线。