AI SDK Topaz 3.0.15 发布:文档优化与依赖更新
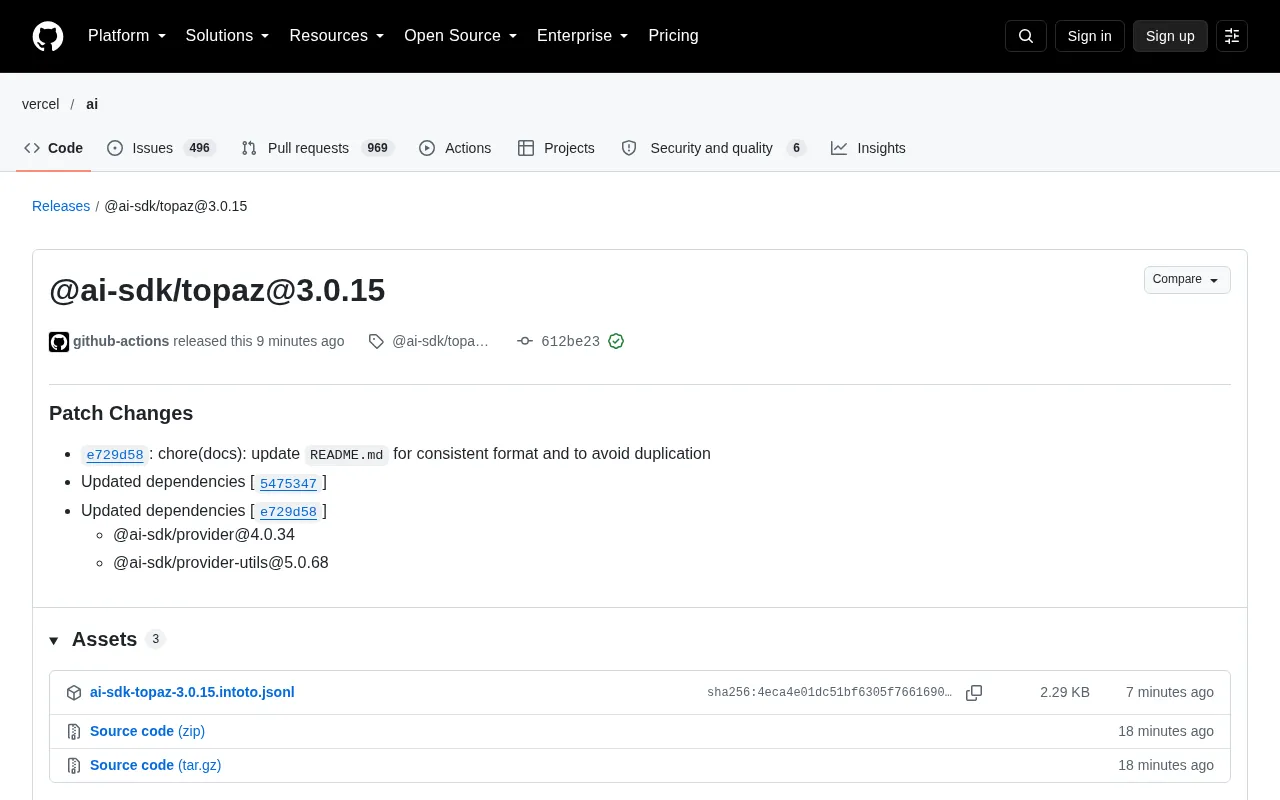
AI SDK 的 @ai-sdk/topaz 发布 3.0.15 补丁,统一文档格式并同步底层依赖。
`@ai-sdk/topaz` 发布 3.0.15 补丁版本,不含功能性变更。本次更新包含两项改动:一是通过提交调整 README.md,统一格式并消除重复内容,以降低开发者的查阅成本;二是将 `@ai-sdk/provider` 升级至 4.0.34、`@ai-sdk/provider-utils` 升级至 5.0.68,确保与其他 AI SDK 组件的版本兼容性。该版本属于语义化版本中的补丁号递增,向后兼容、升级风险低,由 GitHub Actions 机器人自动发布且提交经过 GPG 签名验证。文章认为,这类高频维护性发布虽改动微小,但反映了项目活跃度与对开发者体验、供应链规范的持续投入。
AI SDK 生态中的 @ai-sdk/topaz 包发布了 3.0.15 版本。这是一个补丁更新,主要涉及文档格式的规范化以及底层依赖的同步升级,虽不包含功能性变更,但反映了项目维护的持续性和对开发者体验的重视。
补丁内容:文档与依赖的双重维护
根据 GitHub 上的发布说明,本次更新包含两项核心改动。
README 文档格式统一
提交 e729d58 专门针对 README.md 进行了调整,目的是“更新 README.md 以保持格式一致并避免重复”。在开源项目中,README 往往是开发者接触库的第一入口,其格式混乱或内容冗余会直接影响上手效率。这次改动虽然细微,但属于典型的开发者体验(DX)优化——通过减少重复信息、统一排版,让文档更清晰易读。
对于依赖 AI SDK 进行应用开发的工程师来说,文档的持续维护意味着更低的查阅成本和更少的歧义。尤其当项目迭代较快时,保持文档与代码同步是维护者需要长期投入的工作。
依赖包版本同步
本次发布还更新了以下依赖项:
@ai-sdk/provider更新至 4.0.34@ai-sdk/provider-utils更新至 5.0.68
这些依赖是 AI SDK 抽象层的重要组成部分。@ai-sdk/provider 通常定义了模型提供者的接口规范,而 @ai-sdk/provider-utils 则提供共享的工具函数。同步这些底层包的版本,有助于确保 @ai-sdk/topaz 与其他 AI SDK 组件之间的兼容性,减少因版本错位导致的运行时问题。
在 npm 生态中,依赖版本通常以范围形式声明,例如 ^4.0.34 表示允许安装 4.x 系列中不低于 4.0.34 的版本。当多个包共享同一底层依赖时,若各自声明了不兼容的范围,npm 等包管理器会在 node_modules 中安装多份副本,导致同一模块出现两个实例、类型定义不一致,甚至 instanceof 判断失效等隐蔽问题。同步升级 @ai-sdk/provider 与 @ai-sdk/provider-utils 的版本,本质上是在收窄这种版本漂移的空间,让依赖树更扁平、类型更统一,从而降低跨包协作时的兼容性摩擦。
版本号背后的信号
3.0.15 属于补丁版本(patch),按照语义化版本规范,这意味着没有引入破坏性变更或新功能,仅包含向后兼容的修复与维护。对于生产环境的使用者而言,这类更新通常风险较低,可以放心升级。
从发布记录看,该版本由 github-actions 机器人于 10 月 24 日自动发布,提交经过 GPG 签名验证。自动化发布流程和签名机制是现代开源项目保障供应链安全的常见做法,前者提升发布效率,后者帮助使用者确认代码来源的可信度。
语义化版本(SemVer)规定版本号由主版本号、次版本号和修订号三段组成,形如 MAJOR.MINOR.PATCH。主版本号递增表示存在不向后兼容的破坏性变更;次版本号递增表示以向后兼容的方式新增了功能;修订号(即补丁号)递增则只表示向后兼容的问题修复与维护性改动。按此约定,看到 3.0.15 就能立即判断:它相对 3.0.14 不会改变任何现有 API 的行为,升级风险最低。不过需要注意,SemVer 是一套社区约定而非强制标准,实际项目是否严格遵循取决于维护者的自觉,因此在升级生产依赖前,仍建议查看发布说明或变更日志加以确认。
GPG 签名验证是开源供应链安全中的常见实践。提交者(或 CI 机器人)用私钥对提交对象签名,任何人都可以用其公钥验证该提交确实由持有私钥的一方创建、且内容未被篡改。GitHub 会在提交旁显示“Verified”标识,并支持要求受保护分支上的提交必须签名。结合 GitHub Actions 自动发布,这套机制把“谁来发布、发布的内容是否被改动”这两个问题变得可验证,能够在一定程度上防范账号被盗后伪造提交、或依赖包被恶意替换等供应链攻击。
对开发者的实际影响
如果你正在项目中使用 @ai-sdk/topaz,本次更新不会改变现有 API 的行为。建议在常规依赖维护窗口内升级,以获取最新的文档和依赖对齐。若你同时使用 @ai-sdk/provider 或 @ai-sdk/provider-utils,升级后版本的一致性更好,可降低潜在的兼容性摩擦。
对于关注 AI SDK 生态的开发者,这类高频的补丁发布也传递出一个信息:项目维护处于活跃状态,底层抽象层在持续打磨。虽然单个补丁的改动量不大,但长期积累的文档规范和依赖治理,是 SDK 能否被广泛采用的重要基础。
小结
@ai-sdk/topaz@3.0.15 是一次以维护为主的补丁发布,重点在文档格式统一和依赖版本同步。它没有带来新能力,但体现了项目对开发者体验和供应链规范的关注。对于使用者,按常规节奏升级即可;对于观察者,这类更新是判断项目健康度的参考信号之一。
相关推荐

Asana AI产品负责人分享AI Agent最佳实践
Asana AI产品负责人分享AI Agent最佳实践,涵盖职责边界设定、人在回路设计、数据模型锚定以及评估迭代方法,为产品团队落地Agent提供可参考的原则。

日本互联网巨头GMO遭黑客泄密:云服务漏洞致客户数据外泄
日本GMO Internet证实云服务遭黑客攻击,客户数据疑被公开。公司正核实泄露数据真实性,事件凸显云服务安全风险与供应链攻击威胁。

苹果为Pages、Keynote、Numbers加入AI助手
苹果为Keynote、Pages、Numbers引入AI助手,基于苹果与OpenAI模型,可理解文档上下文,在Keynote中设计动画幻灯片、在Pages中起草和重构文档,生产力套件AI竞争升级。