AI SDK TUI 1.0.141 发布:一次看似平淡的补丁更新
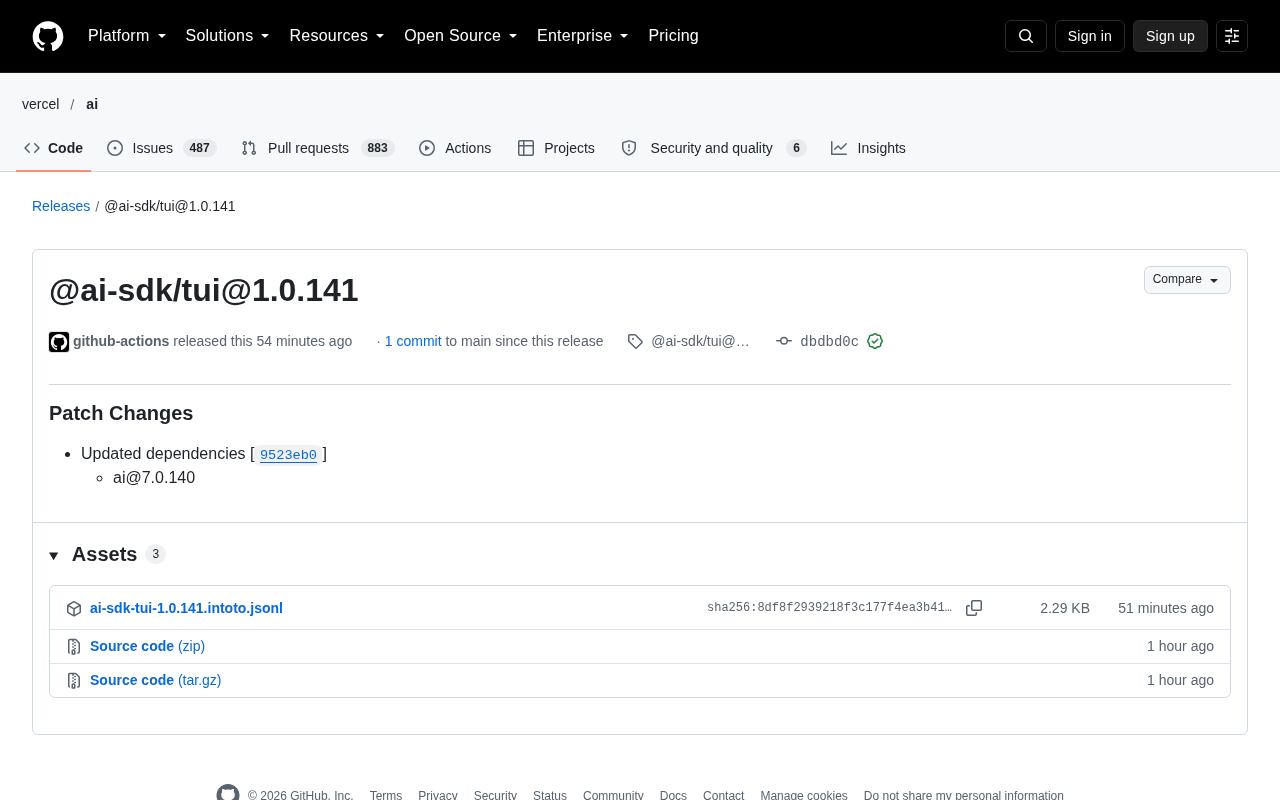
@ai-sdk/tui 1.0.141 是纯依赖同步的 patch 发布,无功能变更。
Vercel 的 AI SDK 生态发布了一次 patch 更新:@ai-sdk/tui 从 1.0.140 升到 1.0.141,仅包含一个提交,内容只是把上游依赖 ai 包同步到 7.0.140。这属于 monorepo 生态里常见的依赖驱动型发布,由 GitHub Actions 自动执行并带签名验证,没有人工干预、没有功能或破坏性变更。文章借此提醒开发者:在快速演进的 AI SDK 工具链中,核心包 ai(7.x)与周边包 TUI(1.0.x)版本策略不同,patch 更新本身信号量很低,真正值得追踪的是核心包的演进方向;日常维护应关注 lockfile 的实际解析结果,区分核心包与周边包的变更节奏,并信任自动化发布流程。
Vercel 旗下的 AI SDK 生态又迎来一次小幅迭代。@ai-sdk/tui@1.0.141 在 GitHub 上完成发布,这是一次标准的 patch 级别更新,版本号从 1.0.140 跳到 1.0.141,仅包含一个提交。
更新内容:依赖驱动型发布
从 changelog 来看,这次发布的核心信息只有一条:Updated dependencies [9523eb0],ai@7.0.140。也就是说,@ai-sdk/tui 本身没有引入新功能或行为变更,版本推进完全由上游依赖 ai 包从旧版本升到 7.0.140 触发。
这类发布在 monorepo 生态里非常常见。AI SDK 采用多包协同的管理方式,当核心 ai 包发生变更时,依赖它的周边包会通过自动化流程同步更新依赖声明,并发布新的 patch 版本,以保证下游用户安装时拿到的是经过验证的兼容组合。
发布由 github-actions 机器人执行,提交带有 GitHub 验证签名(GPG key ID: B5690EEEBB952194),说明整个流程走的是受信任的自动化 CI 通道,没有人工手动干预的痕迹。
Monorepo(单一代码仓库) 是一种把多个相关包放在同一个仓库中协同开发的工程模式。AI SDK 就采用这种结构:核心包 ai、周边包 @ai-sdk/tui、@ai-sdk/react 等都住在同一个仓库里,彼此通过 workspace 协议互相引用。
Monorepo 的最大好处是依赖关系透明、发布节奏可控——上游包一变,CI 就能自动识别哪些下游包受影响,批量升版本、跑测试、发新包。代价是版本号容易“脱钩”:核心包可能已经在 7.x,而封装层还停在 1.0.x。这不是问题,而是策略选择——只在你真正改了 API 时才跳大版本,剩下的时间用 patch 跟随依赖即可。理解这一点,就明白为什么 @ai-sdk/tui 的版本跳跃完全不反映它自身的功能变化。
为什么 patch 更新也值得关注
对大多数开发者来说,看到 patch 更新往往会直接忽略。但在 AI SDK 这类快速演进的工具链里,依赖同步本身就是一种信号。
ai@7.0.140 这个版本号意味着 AI SDK 已经进入 7.x 大版本周期,而 @ai-sdk/tui 保持 1.0.x 的节奏。两个包的版本策略不同:核心包承载 API 演进,TUI 包更多是稳定的交互层封装。这种版本号错位在生态里是正常现象,但也提醒使用者——升级前最好确认 ai 包的具体变更,而不是只看 TUI 包的版本跳跃。
对于使用 AI SDK 构建终端交互界面的开发者,这次更新的实际影响接近于零。如果项目锁定的是 ai 包的某个具体小版本,需要留意依赖解析时是否会出现版本冲突。
语义化版本(SemVer) 用 主版本.次版本.修订号 三段数字表达变更性质:主版本号变更代表不兼容的 API 改动,次版本号代表向后兼容的新功能,修订号(patch)代表向后兼容的 bug 修复。按规范,patch 更新应该是“安全”的升级。
但 SemVer 只是约定,不是强制。当 patch 发布的原因不是自身代码修复,而是依赖升级时,实际引入的变化可能来自被升级的那个包。在 npm/pnpm 生态里,^1.0.0 这样的范围声明会自动拉取最新的兼容版本,所以一次 patch 发布可能连带触发一串依赖解析变化。这就是为什么文章强调要看 lockfile 而非 changelog 版本号——SemVer 告诉你“应该没问题”,lockfile 才告诉你“实际装了什么”。
如何应对这类发布
如果你正在用 @ai-sdk/tui,日常维护可以遵循几个原则。
关注 lockfile 而非版本号。 package-lock.json 或 pnpm-lock.yaml 记录的实际解析结果比 changelog 的版本号更能说明问题。patch 更新通常不会破坏兼容性,但 lockfile 的差异能让你快速判断是否引入了意料之外的依赖变动。
区分核心包与周边包的变更节奏。 ai 包的变更往往带有 API 层面的意义,而 @ai-sdk/tui 这类包更多是跟随。把注意力放在核心包上,能过滤掉大量低信息量的通知。
信任自动化流程。 这次发布由 GitHub Actions 完成并带签名验证,说明 AI SDK 团队在发布流程上做了工程化约束。这种自动化程度本身就是项目成熟度的体现,比人工发布的包更值得信任。
小结
@ai-sdk/tui@1.0.141 是一次纯粹的依赖同步发布,没有功能变化,没有破坏性变更。把它当作一次例行维护记录即可,真正值得追踪的是它背后 ai 包的演进方向。对于依赖 AI SDK 的终端应用开发者,保持依赖更新、关注 lockfile 变化,是比逐条阅读 patch 说明更高效的维护方式。
相关推荐

M&M's斥资数百万换掉人工蓝色素,为什么这么难?
玛氏公司投入数百万美元,试图用螺旋藻天然色素替代M&M豆中的人工蓝色素,却因物料浓稠堵塞管道、残留物引发霉菌风险而被迫改造整条产线。本文解析这场配方迁移背后的工程难题、消费者与监管推力,以及"无人工色素不等于健康"的清醒判断。

Meta全球AI开发者黑客松组队需求:计算机视觉与医疗AI方向
Reddit开发者发帖为Meta Global AI Developer Hackathon招募队友,方向聚焦计算机视觉与医疗AI。本文分析这一组队信号背后的赛道逻辑、技能互补需求与黑客松选题策略。

Claude 多个模型报错:Fable 5.1、Sonnet 5.5、Haiku 5.5 故障复盘
Claude Fable 5.1、Sonnet 5.5、Haiku 5.5 及 Opus 5.5 fast mode 出现错误率升高,官方 17 分钟内完成定位与恢复。本文梳理故障时间线、多模型连带故障的技术原因,以及对开发者重试与降级策略的实际启示。