AI SDK TUI 1.0.152 补丁发布:终端 AI 开发工具再迭代

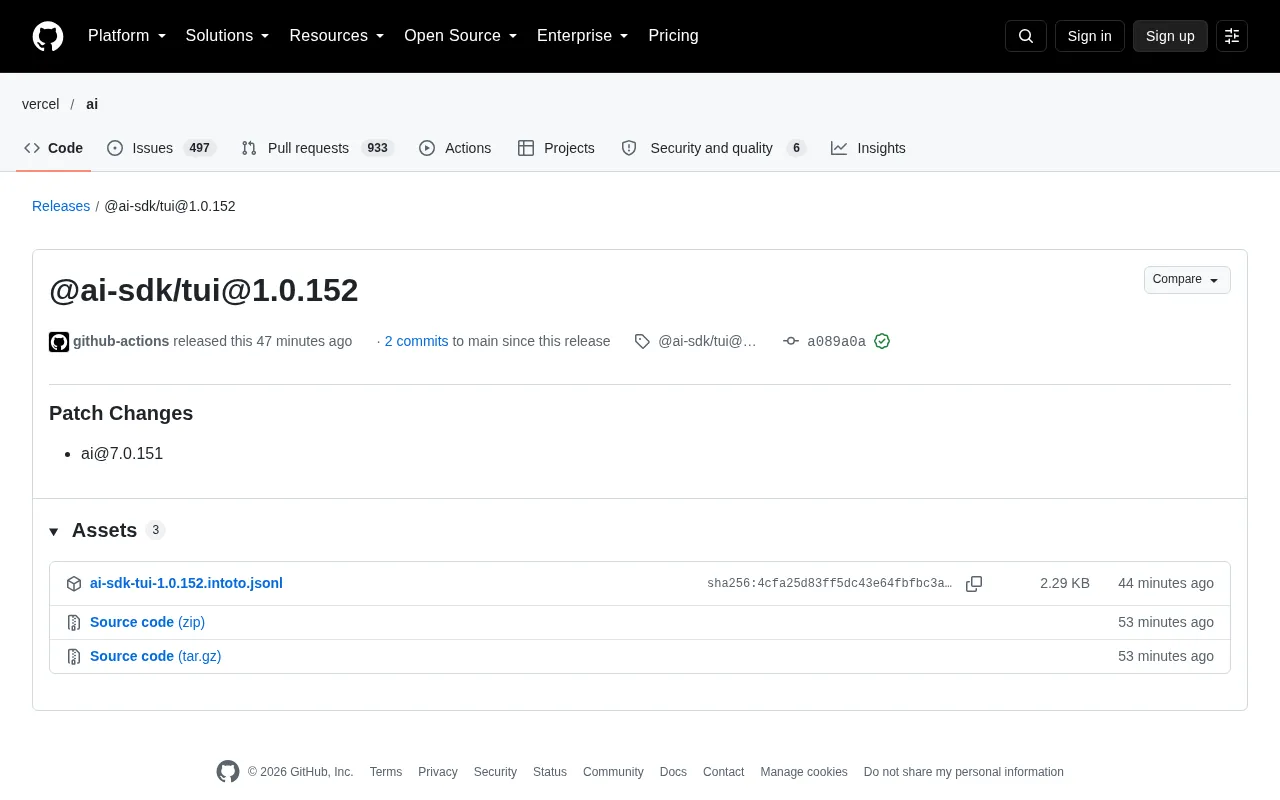
@ai-sdk/tui 发布 1.0.152 补丁版,同步核心 ai 包至 7.0.151。
@ai-sdk/tui 发布 1.0.152 补丁版本,主要跟随核心 SDK 的 ai@7.0.151 同步发布,本次合入 2 个 commit,属于问题修复与依赖对齐层面的更新,不涉及破坏性变更。该包面向在终端环境中构建和调试 AI 应用的场景,把流式响应、消息渲染、状态管理等常见交互封装为组件。1.0.152 的版本号说明该包已历经上百次迭代,高频小步的发布节奏体现出稳定的维护与反馈回路,发布流程由 github-actions 自动完成并带有提交签名验证。对已使用该包的开发者而言升级成本很低,但需注意 TUI 包与核心 ai 包的版本匹配,避免跨版本混用引入难以排查的问题。
AI SDK 的终端用户界面(TUI)组件 @ai-sdk/tui 发布了 1.0.152 版本。这是一个补丁更新,主要跟随核心 SDK 的 ai@7.0.151 版本同步发布。
补丁更新的定位与意义
从发布记录来看,@ai-sdk/tui@1.0.152 属于常规的补丁版本(Patch Changes),提交记录显示有 2 个 commit 合入 main 分支。补丁版本通常聚焦于问题修复、依赖同步和细微调整,而非功能层面的重大变更。
这次更新同步了核心包 ai@7.0.151。对于 AI SDK 生态的使用者而言,TUI 组件与核心 SDK 保持版本对齐是保证兼容性的关键。终端界面的交互逻辑、流式输出渲染、工具调用展示等能力,都依赖底层 ai 包的接口稳定。
语义化版本(SemVer)把版本号拆成三段:主版本号.次版本号.修订号。补丁版本对应第三段递增,约定只包含向后兼容的缺陷修复,不引入新 API、不改变既有行为。npm 生态普遍遵循这一约定,因此 ^1.0.152 这类范围约束允许自动升级补丁版本,而 ^2.0.0 则意味着可能有破坏性变更。理解这一点有助于判断:1.0.152 可以从 1.0.x 任一版本平滑升级,无需修改调用代码。
值得注意的是,当一个包紧密依赖另一个包(如 TUI 组件依赖核心 ai 包)时,即使自身代码未变,也可能为对齐依赖而发版。这类“同步版本”的发布在 monorepo 中尤为常见,发布说明里通常只写 Patch Changes 而不列具体修复项。
终端里做 AI 开发的需求正在上升
AI SDK 提供 TUI 组件,瞄准的是一类特定场景:开发者希望在终端环境中直接构建和调试 AI 应用。与图形界面相比,终端工具在远程服务器、CI 流水线、快速原型验证等场景下更轻量。
@ai-sdk/tui 把流式响应、消息渲染、状态管理等终端交互的常见需求封装成组件,减少开发者重复造轮子的成本。补丁版本的持续发布,说明这个包在实际使用中有稳定的反馈回路——有问题就修,有依赖就同步。
TUI(Terminal User Interface,终端用户界面)是在纯文本终端中借助 ANSI 转义序列、光标控制和全屏重绘等机制,构建出带布局、边框、滚动区的交互界面,典型代表有 htop、vim、lazygit。它与 CLI(命令行界面)的区别在于:CLI 通常一次性输出结果后退出,而 TUI 维护一个持续刷新的屏幕状态,能响应按键并局部重绘。
对 AI 应用而言,TUI 的价值在于能低成本地呈现流式 token 输出、多轮对话历史、工具调用的展开/折叠状态,以及在 SSH 远程会话中保持完整交互。多数 TUI 库采用声明式组件模型(如 Ink 基于 React、Bubble Tea 基于 Elm 架构),@ai-sdk/tui 走的是把消息渲染与状态管理封装为可复用组件的路线。
版本节奏反映的维护状态
1.0.152 这个版本号说明该包已经历了上百次迭代。这种高频小步的发布节奏,在开源工具库中比较常见,好处是问题修复能快速触达用户,坏处是使用者需要关注版本变更日志,避免依赖冲突。
本次发布的 commit 带有 GitHub 验证签名,发布由 github-actions 自动完成,属于标准化的 CI/CD 流程。从工程角度看,自动化发布降低了人为失误的概率。
发布记录中提到的“GitHub 验证签名”指提交或标签由 GitHub 托管的 GPG 密钥自动签名,其他人可在平台上核验该提交确实由仓库协作者或指定自动化流程产生,且内容未被篡改。配合发布由 github-actions 执行,形成一条从代码合入到制品发布的可追溯链路:每个 npm 包版本都能对应到具体 commit、具体工作流运行记录。
这种供应链可验证性在开源依赖中越来越受重视,因为恶意篡改或凭据泄露导致的“投毒发布”时有发生。对使用者而言,签名与自动化发布本身不保证代码质量,但能显著降低来源不可信的风险,也便于在出现问题时回溯到确切的变更集。
对开发者的实际影响
如果你正在项目中使用 @ai-sdk/tui,升级到 1.0.152 的成本很低,主要是拉取补丁并确认与 ai@7.0.151 的配合正常。如果你的项目锁定在旧版本,且当前运行稳定,也不必急于跟进——补丁更新通常不涉及破坏性变更。
值得留意的反而是版本对齐问题:TUI 包与核心 ai 包的版本需要匹配,跨版本混用可能引入难以排查的问题。建议在 package.json 中合理使用版本范围约束。
相关推荐

Last Week Tonight深扒:政客与白人至上主义的危险纽带
Last Week Tonight调查佐治亚州参议员候选人Mike Collins与佛罗里达州候选人Marshall Rawson,揭露他们与白人至上主义者的多重关联,以及共和党内的沉默反应。
AI圈爆料周:GPT-6.5泄露、Claude新模型与MiniMax性价比
本周AI圈爆料汇总:GPT-6.5疑似泄露、微软配置现GPT-6.1 Tera、Anthropic新模型能识别整类Bug、Gemini 4 Carbon早期表现失望,以及MiniMax M3.1 Flash以极低成本在基准测试中超越Claude Opus 5和GPT-5.6 Sol。
AI快讯:Gemini 4 Carbon发布,蚂蚁开源Ling-3.1
AI快讯:Google发布Gemini 4 Carbon量子位模型,宣称超越Opus 5.5且首发Token半价;蚂蚁百灵开源Ling-3.1-1019推动Personal Agent真实任务;国产AI制药19个项目18个成功,6个GPCR靶点全命中;零营收公司估值200亿美元再融10亿美元;四川便利店机器人售货失败。