@ai-sdk/tui 1.0.156 更新:依赖同步与工具链稳定性
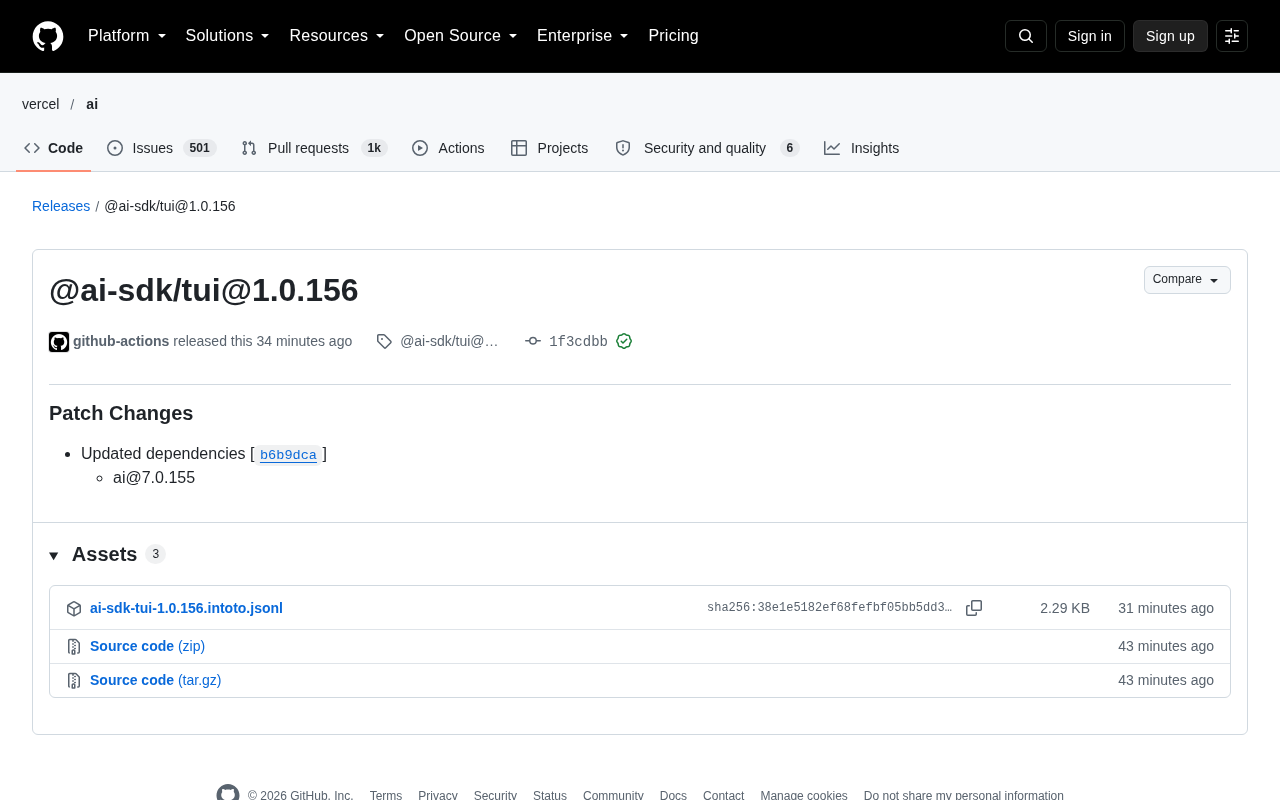
@ai-sdk/tui 发布 1.0.156 补丁,仅同步依赖至 ai@7.0.155,无功能变更。
@ai-sdk/tui 发布 1.0.156 补丁版本,更新说明仅显示依赖同步至 ai@7.0.155,无新增 API 或破坏性变更。文章指出,TUI 包本身不承载 AI 逻辑,而是作为终端界面封装层跟随底层 ai 包的版本节奏,版本错配可能导致类型定义不一致或运行时行为偏差。该版本由 github-actions 自动发布,提交带有 GPG 签名验证,体现供应链规范性。升级建议方面,固定版本的项目可常规合并,使用范围版本的项目应跑一遍测试,并优先核查 ai@7.0.155 中提交 b6b9dca 的内容,再评估 TUI 侧是否需要适配。
一次没有“新功能”的版本发布
在维护者眼里,这只是一个常规行动。@ai-sdk/tui 发布了 1.0.156 补丁版本,更新说明里只有一行核心信息:Updated dependencies [b6b9dca] ai@7.0.155。没有新增 API,没有破坏性变更,也没有功能预告。
但这行字背后藏着一条容易被忽视的分发逻辑:TUI 包本身不做 AI 逻辑,它把 ai 包的版本作为依赖同步拉齐。当 ai@7.0.155 通过提交 b6b9dca 进入生态时,TUI 需要及时跟进,否则使用者在安装或升级时可能遇到版本错配。
补丁版本里,依赖同步为什么重要
AI SDK 的包体系是分层协作的:ai 包承载模型调用、流式响应、工具编排等核心能力;@ai-sdk/tui 则提供终端界面层的交互封装。二者版本不匹配时,表面上看只是 npm 解析出了两个版本,实际可能表现为类型定义对不上、运行时行为出现细微偏差。
这次发布的处理方式很直接——让 TUI 的依赖声明指向 ai@7.0.155。对于直接依赖 @ai-sdk/tui 的项目,升级后可以减少依赖树里的重复实例;对于用 ai 包自行拼装终端界面的开发者,这也是一个提示:SDK 各层包的版本节奏并不完全一致,锁文件与依赖范围需要定期核对。
语义化版本(SemVer) 是 npm 生态中依赖管理的约定基础,版本号形如 MAJOR.MINOR.PATCH:主版本号变更代表不兼容的破坏性改动,次版本号代表向后兼容的新功能,补丁号代表向后兼容的问题修复。@ai-sdk/tui 从 1.0.x 的补丁位递增,按约定意味着这次发布不含破坏性变更,也不引入新 API,这与发布说明中只有依赖更新一行信息相互印证。需要留意的是,预处理版本、构建元数据以及部分包对 SemVer 的非严格遵循,都会让版本号本身承载的信息有限,因此判断影响面时仍应以实际变更内容为准。
依赖范围写法同样影响升级行为:^1.0.0 允许安装 1.x 下的最新版本,~1.0.0 只允许补丁级更新,精确版本则完全锁定。范围版本在带来便利的同时,也让锁文件成为实际运行版本的唯一可靠记录。
从提交记录看发布流程的规范性
GitHub 发布页同时显示,这个版本由 github-actions 机器人发布,提交 1f3cdbb 在 GitHub.com 上创建并使用已验证签名,GPG key ID 为 B5690EEEBB952194。这类信息对供应链安全敏感的使用者有意义:它能确认产物来自仓库的自动化发布链路,而不是某个本地环境的手工推送。
自动化发布配合提交签名,是开源项目在分发环节的常规防线。对于把 AI SDK 嵌入生产系统的团队,检查发布来源与签名状态,比关心版本号末位数字更有实际价值。
GPG 提交签名 是 Git 提供的一种来源验证机制:开发者用私钥对提交内容生成签名,其他人可用对应公钥验证该提交确实由持钥者创建且内容未被篡改。GitHub 会为已验证签名的提交显示 "Verified" 徽标,文中提到的 GPG key ID B5690EEEBB952194 即用于标识这把密钥。
在自动化发布场景中,签名的作用更多是证明产物经过仓库既定的 CI 流水线,而非某个本地环境的手工操作。不过签名只保证提交来源与完整性,并不等同于对代码内容的安全审计;对供应链敏感的团队通常还会结合依赖锁定、构建产物校验和发布权限最小化等措施一并评估。
使用建议:怎么对待这类补丁版本
如果你在项目里固定了 @ai-sdk/tui 的版本,这次升级大概率不会改变代码行为,按常规节奏合并即可。如果你使用的是范围版本(如 ^1.0.0),安装时会自动拉取这个补丁,升级后建议跑一遍现有测试,重点确认终端交互与流式输出的表现。
更值得关注的是 ai 包本身的变更。TUI 这次只是跟随,真正的行为差异来自 ai@7.0.155 引入的提交 b6b9dca。在升级前,可以先查阅该提交的变更内容,再评估是否需要在 TUI 侧做适配。这种“先看底层、再看封装层”的排查顺序,比直接升级整个依赖树更稳妥。
锁文件(lockfile) 如 package-lock.json、pnpm-lock.yaml 或 yarn.lock,记录了依赖树中每个包的确切版本与完整性哈希,是保证不同环境安装结果一致的关键。当封装层 TUI 与底层 ai 包版本错配时,锁文件里可能出现同一包的两个实例,进而引发类型重复定义或运行时单例失效等问题。
处理这类同步型补丁时,可以先用包管理器的依赖树查看命令确认 ai 包是否已被去重,再决定是仅更新锁文件还是同步调整依赖范围。对于跨多包协作的 SDK,定期核对锁文件与依赖范围,往往比追最新版本号更能避免隐性故障。
多源视角下的共识
本次信息来自单一 RSS 源,发布页本身对版本内容的描述非常有限,因此关于行为影响的分析属于基于包依赖关系的合理推断,而非发布说明中的明确陈述。可以确认的事实是:补丁版本存在、依赖被更新、发布由自动化流程完成且提交带签名验证。至于 ai@7.0.155 内部改动的具体影响,需要以该包自身的发布记录为准。
相关推荐

Ollama+RAG本地知识库搭建实战:AnythingLLM喂饭教程
基于B站教程整理,详解Ollama+AnythingLLM搭建本地RAG知识库的完整流程:从通用大模型的知识局限、RAG检索增强生成原理,到文档上传、向量化入库与效果验证的实操步骤。

Ollama保姆级教程:本地免费跑大模型入门指南
Ollama是一款开源的本地大模型管理工具,支持免费下载部署DeepSeek等模型,提供命令行和Web UI,跨平台且能自动调度GPU/CPU资源,适合AI开发入门与私有化部署。

给Claude装上"手":Exoproc开源MCP服务器实现活体进程钩子
Exoproc是一个开源MCP服务器,让Claude Code通过线程劫持直接挂钩活跃Windows x64进程,绕过EDR实现动态分析。静态反编译给Claude眼睛,动态钩子给它双手。