AI SDK Typesafe AI 3.0.18 发布:一次补丁更新背后的依赖治理思路

@ai-sdk/typesafe-ai 3.0.18 仅同步升级底层 provider 依赖,属低风险的类型对齐型 patch 发布。
@ai-sdk/typesafe-ai 3.0.18 是一次典型的 Patch Changes 发布,由 github-actions 机器人自动完成,共合入 3 个 commit,仅将依赖升级至 @ai-sdk/provider-utils@5.0.59 和 @ai-sdk/provider@4.0.27,无新增 API、无破坏性变更。文章解释了为何单纯的依赖更新也值得单独发版:provider 系列是上层所有模型适配器共享的基础包,涉及流式解析、工具调用协议等底层行为,而 typesafe 封装的价值正建立在“类型定义与运行时行为一致”之上,因此必须通过发版锁定经过验证的版本组合。发布过程附带 GPG 签名,体现出高度自动化的 CI/CD 流程。文末建议使用者在升级时留意 lock 文件中 provider 相关包的版本一致性,并提醒不要因 patch 标签而忽视其可能修正的边界问题。
在 AI 应用开发工具链快速迭代的当下,版本发布日志往往被开发者忽略。但 @ai-sdk/typesafe-ai 3.0.18 的这次 patch 更新,恰好提供了一个观察 AI SDK 生态演进节奏的窗口。
这次 3.0.18 到底更新了什么
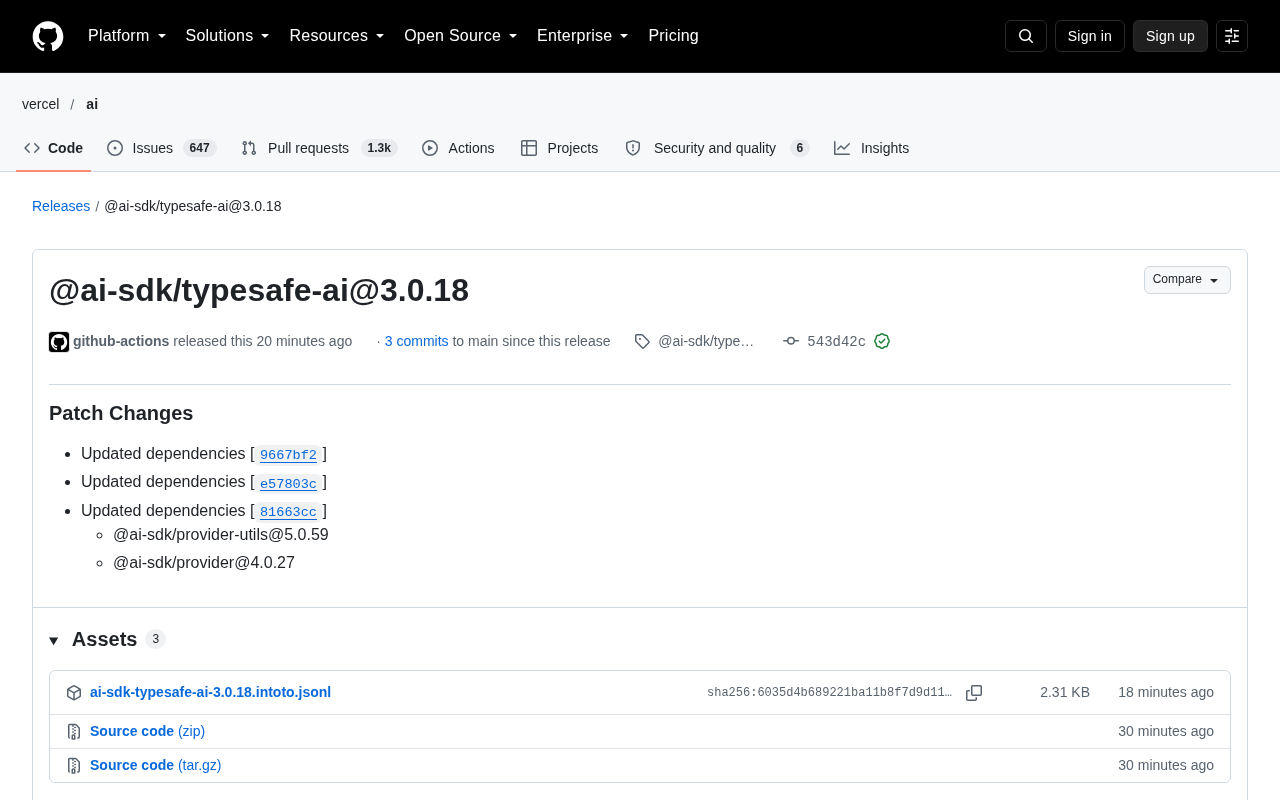
根据 GitHub 上的发布记录,@ai-sdk/typesafe-ai@3.0.18 被标记为一次 Patch Changes,由 github-actions 机器人于 10 月 12 日 17:50 自动发布,共包含 3 个 commit 合入 main 分支。
发布说明中明确列出了三条依赖变更(对应 commit 9667bf2、e57803c、81663cc),将底层依赖升级到:
@ai-sdk/provider-utils@5.0.59@ai-sdk/provider@4.0.27
除此之外,没有新增 API、没有破坏性变更,也没有功能说明。从语义化版本的角度看,符合 patch 的定义——只修依赖,不动接口。
**语义化版本(SemVer)**是理解这次发布的钥匙。SemVer 规定版本号形如 MAJOR.MINOR.PATCH:MAJOR 表示不兼容的 API 变更,MINOR 表示向下兼容的功能新增,PATCH 表示向下兼容的问题修复。3.0.18 中 18 位递增,意味着本次改动既没有破坏接口,也没有引入新能力,理论上升级后现有代码行为保持不变。
不过,SemVer 只是一种约定而非强制标准,依赖维护者对“什么算破坏性变更”的判断。在工具链类库中,即便只是底层依赖的 patch 升级,也可能因为传递依赖的运行时行为调整而间接影响使用者。因此“patch”标签应视为低风险的信号,而非零风险的保证。
为什么一个依赖更新值得单独发版
很多开发者会问:既然只是升级依赖,为什么不让用户自己处理?答案藏在 AI SDK 这类库的架构特性里。
@ai-sdk/provider 和 @ai-sdk/provider-utils 属于所有上层模型适配器共享的基础包,负责统一 provider 接口、消息格式和工具调用协议。当这两个包出现小版本更新时,可能涉及流式响应解析、tool call 参数校验、错误类型映射等底层行为。typesafe-ai 作为在上层做类型安全封装的包,必须锁定与之匹配的依赖版本,才能保证类型定义和运行时行为一致。
换句话说,这次 3.0.18 的价值不在于代码本身,而在于版本对齐——它告诉使用者:当前这版类型定义,是经过验证、可以与最新的 provider 工具链搭配工作的组合。
依赖锁定与版本对齐是这里的关键机制。npm 生态默认允许依赖以 ^ 或 ~ 范围解析,同一份 package.json 在不同时间、不同机器上可能安装到不同的小版本。对于普通库这通常无碍,但对于类型定义与运行时行为强耦合的 SDK 封装层,版本漂移会直接破坏类型契约。
typesafe-ai 通过提升自身版本并绑定特定的 provider 版本下限,实际上是在向生态广播一个“已知可用组合”。使用者升级后,lock 文件会固定到经过作者验证的依赖树,从而避免类型定义来自一个版本、运行时行为来自另一个版本的错配。这也是 changesets 这类工具在 monorepo 中被广泛采用的原因——它能把跨包的版本联动关系显式记录下来。
从发布方式看 CI 自动化程度
发布记录里有两个细节值得注意:发布者是 github-actions,且 commit 带有 GitHub verified signature(GPG key ID: B5690EEEBB952194)。
这说明该项目的发布流程已经高度自动化:依赖更新通过 changeset 或类似机制触发,CI 自动生成版本号、打 tag、签名并发布到 npm,最后同步 GitHub Release。整个过程无需人工介入,减少了版本发布中常见的人为疏漏。
对于依赖这类工具链的团队而言,机器人生成的发布说明虽然简略,但可追溯性反而更强——每条依赖变更都对应一个 commit hash,出问题能快速定位。
Changesets 是目前 npm 生态较流行的版本管理工具,常用于 monorepo。开发者提交改动时附带一个 markdown 文件描述变更类型(patch/minor/major),CI 在合并后据此计算各包的下一版本号、生成 CHANGELOG,并批量发布。
与之配合的 GPG 签名与 npm provenance 则解决供应链信任问题。commit 的 verified signature 表明该提交确实由持有对应私钥的实体推送,npm 的 provenance 信息还能把发布产物回溯到具体的 CI 构建与源码提交。对于被大量上层模型适配器间接依赖的基础包而言,这种可追溯性比发布说明的文字更值得信赖。
typesafe 封装在 AI 工程中的定位
名字里的 typesafe 提示了它的核心卖点:在 AI SDK 之上提供类型安全的调用封装。AI 应用里最常见的痛点之一,就是模型输出结构不稳定、工具调用参数类型模糊,而 TypeScript 的类型系统能在编译期拦下一批这类错误。
这也解释了为什么它对依赖版本如此敏感。类型安全层的价值完全建立在「类型定义与实际运行时一致」这个前提上,一旦底层的 provider 协议发生变化而上层类型没跟上,编译器给出的安全感就会变成误导。因此每次 provider 系列包更新,typesafe-ai 都需要跟进发版。
类型安全封装层在 LLM 应用中扮演的是“编译期护栏”的角色。大模型输出本质上是自由文本或松散的 JSON,工具调用的参数结构也由模型动态生成,这给类型系统带来天然挑战。常见的做法是用 Zod、Valibot 等运行时校验库定义 schema,再通过 z.infer 之类的工具自动推导出 TypeScript 类型,实现运行时校验与静态类型的单一数据源。
当底层 provider 协议调整——例如消息中 role 字段的取值、tool call 的 args 是否流式分块返回——上层 schema 若不同步更新,推导出的类型就会与真实数据错位。这类错误不会在编译期报出,却会在运行时触发校验失败或静默产生错误结构。这正是 typesafe 类封装必须紧跟 provider 发版的根本原因。
开发者该如何对待这类更新
对于正在使用 @ai-sdk/typesafe-ai 的项目,3.0.18 属于低风险升级:没有破坏性变更,升级后行为预期不变。但仍有两点建议。
一是留意 lock 文件中 provider 相关包的版本是否被一并提升。如果项目里同时直接依赖了 @ai-sdk/provider,需要确认最终解析出的版本与 typesafe-ai 期望的一致,避免出现多版本共存导致的类型不匹配。
二是不要把 patch 版本等同于「无关紧要」。在 AI SDK 生态中,底层工具的 patch 更新有时会修正流式解析或序列化方面的边界问题,这类修复恰恰影响线上稳定性。定期跟进小版本,比积累多个版本后一次性升级更安全。
总的来看,3.0.18 是一份典型的基础设施维护型发布——安静、可追溯,却支撑着上层 AI 应用的类型可靠性。
相关推荐

3分钟看懂DeepSeek:从量化私募到开源AI领跑者的崛起之路
3分钟看懂DeepSeek发展史:从幻方量化的算力积累,到V2的MLA推理降本、V3的557.6万美元训练账单、R1开源引爆全球,再到V4与70亿美元A轮融资,梳理深度求索的关键节点与技术路线。

本地文学创作模型PK:Qwen3.8 27B微调版胜出,DeepSeek v4.1表现平淡
B站UP主横向测评七款本地文学创作模型:海明威、HumanLike Chat基于Qwen3.8 27B微调表现最佳,DeepSeek v4.1叙事平淡,东方朔角色混乱垫底。附三道测试题评分与使用建议。

梁文锋的三次豪赌:DeepSeek为何将82%毛利开源?
DeepSeek为何把82%毛利的推理框架DeepInfer开源,又启动千亿融资?从技术路线、国产芯片到组织纯粹性,解析梁文锋的三次豪赌与开源战略背后的商业与理想逻辑。