@ai-sdk/typesafe-ai 3.0.29 补丁发布:依赖链更新解析
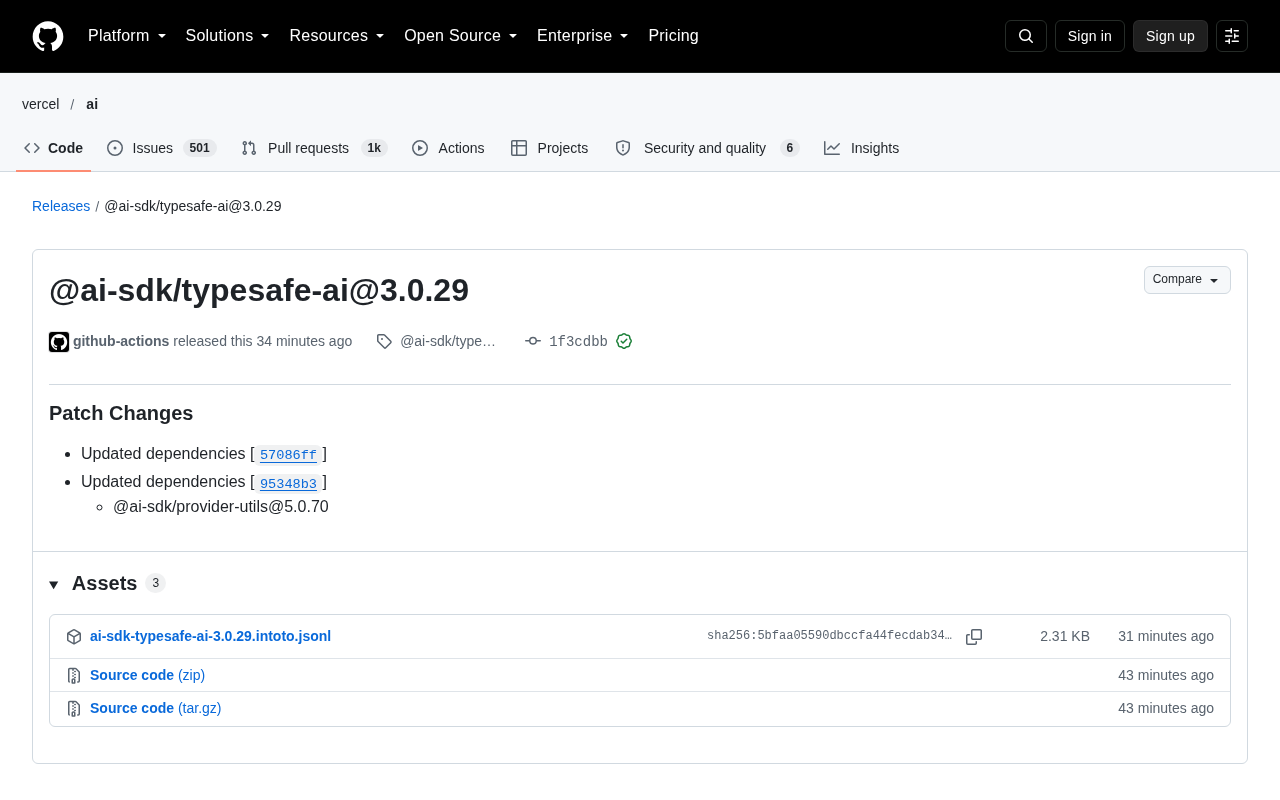
AI SDK 配套包 typesafe-ai 发布 3.0.29 补丁版,核心为依赖同步。
AI SDK 生态中的类型安全封装包 `@ai-sdk/typesafe-ai` 发布了 3.0.29 版本。这是一个典型的补丁版本,变更内容仅为两项依赖更新,其中明确涉及 `@ai-sdk/provider-utils@5.0.70`,没有新增 API 或功能层面的改动。版本由 github-actions 自动发布并通过签名验证,说明仓库采用了自动化发布流水线,版本节奏与上游依赖更新频率挂钩。文章指出,这类补丁的意义在于维持依赖链一致、避免版本漂移,升级风险较低,但仍建议升级前检查锁文件冲突。对于评估 AI SDK 技术栈的团队,依赖维护是否及时也可作为观察生态活跃度的窗口。
AI SDK 生态中的一个配套包 @ai-sdk/typesafe-ai 发布了 3.0.29 版本。从发布记录来看,这是一个典型的补丁版本(Patch Changes),核心内容集中在依赖项更新,而非功能层面的大改动。对于日常使用 AI SDK 构建应用的开发者来说,理解这类版本迭代的意义,有助于判断是否需要进行升级。
版本性质:一次收敛的依赖同步
从 GitHub 发布页面的信息看,3.0.29 属于补丁版本,提交标识为 1f3cdbb,由 github-actions 自动发布,并通过了 GitHub 的签名验证。发布说明中列出的变更只有两项依赖更新,分别对应提交 57086ff 和 95348b3,其中明确提到了 @ai-sdk/provider-utils@5.0.70。
这种「只更新依赖、不新增 API」的发布模式,在 SDK 生态中相当普遍。它通常意味着上游包修复了某些内部问题,或者调整了实现细节,下游包通过同步版本号来保持依赖一致。
为什么依赖更新值得关注
补丁版本虽然看起来不起眼,但它反映的是依赖链的健康状态。@ai-sdk/typesafe-ai 作为 AI SDK 的类型安全封装层,依赖 @ai-sdk/provider-utils 这类底层工具包。当底层包发布新版本时,上层包及时跟进,可以避免版本漂移带来的兼容性隐患。
对于项目依赖管理来说,这类更新通常风险较低,但仍建议在升级前检查项目的锁文件,确认没有与其他依赖产生冲突。
版本漂移(Version Drift) 指的是项目实际安装的依赖版本与声明或预期的版本逐渐偏离的现象。在多层依赖的 SDK 生态中,若上层包长期不跟进底层包的更新,不同子依赖可能各自锁定不同版本的同一底层包,最终在运行时引入难以排查的不一致行为。语义化版本(SemVer)约定补丁位只做向后兼容的修复,因此补丁级的依赖同步通常属于低风险收敛动作;但它仍会改变 node_modules 中的实际解析结果,所以通过锁文件锁定版本、并在 CI 中复现安装,是判断一次补丁升级是否安全的常规手段。
typesafe-ai 在 AI SDK 中的定位
AI SDK 由多个包组成,@ai-sdk/typesafe-ai 从命名可以看出,它强调的是类型安全。在 TypeScript 项目中,类型安全直接影响开发体验和运行时错误率。这类封装包通常用于为模型调用、工具定义、结构化输出等场景提供更严格的类型约束。
依赖 provider-utils 说明它处在 SDK 的中间层:向下对接模型提供商的适配逻辑,向上为应用代码暴露类型友好的接口。补丁版本同步依赖,意味着这层接口在底层实现变化时仍能保持行为一致。
自动发布流程的信号
发布由 github-actions 完成,说明该仓库采用了自动化的发布流水线。这类流程通常配合 changesets 等工具使用,在合并 PR 时自动生成版本号和发布说明。对使用者而言,这意味着版本发布节奏稳定,补丁的产出速度与上游依赖的更新频率挂钩。
类型安全封装层的价值在于把运行时才暴露的错误提前到编译期。在 LLM 应用中,模型名称、消息角色、工具参数、结构化输出的 schema 等都是容易写错的字符串或松散的 JSON。TypeScript 的泛型、条件类型与 satisfies、as const 等特性,可以在调用模型或定义工具时对参数形状进行静态校验,让编辑器提供自动补全,并在类型不匹配时直接报错。这类封装通常不改变底层请求逻辑,只是为 provider 适配层套上一层带类型约束的薄壳,因此其自身的行为高度依赖底层 provider-utils 的实现细节。
Changesets 是 JavaScript 生态中常见的版本与发布管理工具。开发者随 PR 提交一份描述变更类型(patch/minor/major)的 changeset 文件,发布流水线在合并后汇总这些文件,自动推导下一个版本号、生成发布说明并发布到 npm。配合 GitHub Actions 与 npm 的 provenance 签名机制,可以追溯某个包版本究竟由哪次提交、哪条流水线产出。这也是为什么 3.0.29 的发布说明只呈现两条依赖更新记录——它们很可能就来自上游包升级时自动生成的 changeset,而非人工撰写的功能说明。
升级建议与观察点
面对 3.0.29 这样的补丁版本,升级决策可以相对直接:如果项目已经锁定在 3.0.x 系列,跟进补丁通常没有额外成本;如果项目对依赖版本敏感,可以先在开发环境验证。
需要留意的是,发布说明中只列出了依赖更新,没有说明 @ai-sdk/provider-utils@5.0.70 具体改了什么。这类信息需要到对应包的发布记录中查找。在缺乏详细变更说明的情况下,把补丁升级视为「保持依赖新鲜度」的常规操作即可,不必期待行为层面的变化。
对于正在评估 AI SDK 技术栈的团队,这类发布记录也提供了一个观察窗口:一个包的依赖维护是否及时,往往能侧面反映整个生态的活跃程度和维护质量。
相关推荐

Ollama+RAG本地知识库搭建实战:AnythingLLM喂饭教程
基于B站教程整理,详解Ollama+AnythingLLM搭建本地RAG知识库的完整流程:从通用大模型的知识局限、RAG检索增强生成原理,到文档上传、向量化入库与效果验证的实操步骤。

Ollama保姆级教程:本地免费跑大模型入门指南
Ollama是一款开源的本地大模型管理工具,支持免费下载部署DeepSeek等模型,提供命令行和Web UI,跨平台且能自动调度GPU/CPU资源,适合AI开发入门与私有化部署。

给Claude装上"手":Exoproc开源MCP服务器实现活体进程钩子
Exoproc是一个开源MCP服务器,让Claude Code通过线程劫持直接挂钩活跃Windows x64进程,绕过EDR实现动态分析。静态反编译给Claude眼睛,动态钩子给它双手。