@ai-sdk/valibot 2.0.64 小版本更新:依赖升级与生态稳定性提升
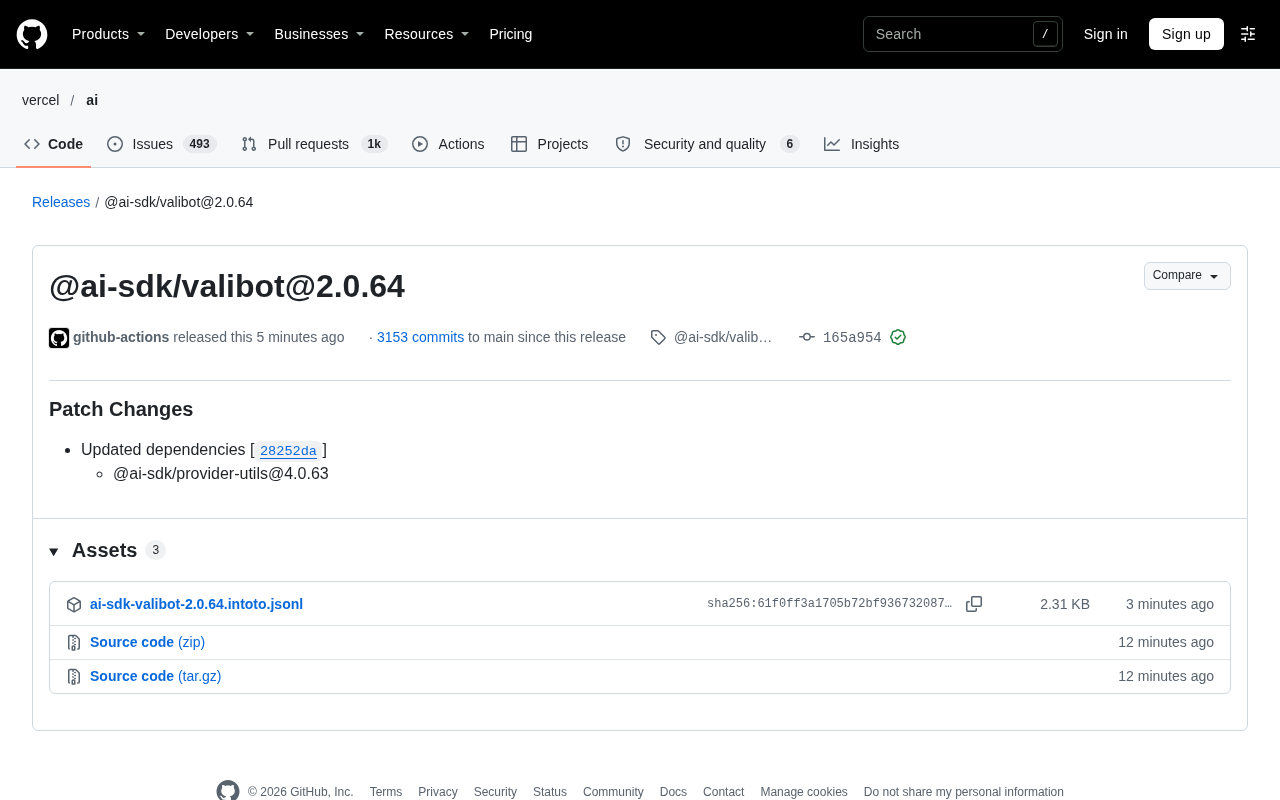
Vercel AI SDK 的 Valibot 适配器发布 2.0.64,仅同步上游 provider-utils 依赖。
文章解读了 @ai-sdk/valibot 2.0.64 这次 patch 更新的实质:唯一变更就是将依赖 @ai-sdk/provider-utils 升级到 4.0.63,没有新增 API 也没有破坏性变更。作者指出,Valibot 适配器处于封套层位置,负责把 Valibot schema 接入 AI SDK 的结构化输出校验流程,真正的 provider 兼容与参数校验逻辑沉淀在 provider-utils 中,因此依赖同步的意义在于收敛版本漂移带来的行为差异。文章建议开发者将此类更新纳入自动化依赖更新流程,在升级前确认 provider-utils 的解析版本唯一性,并通过 CI 中的单元测试捕获校验行为回归。
Vercel AI SDK 的 Valibot 适配器发布 2.0.64 版本,这是一次 patch 级别的维护更新。对于日常使用该适配器进行 AI 应用开发的工程师来说,理解这类小版本更新的意义,往往比追逐大版本更有价值。
一次 patch 更新背后的依赖链
从 GitHub Releases 页面可以看到,@ai-sdk/valibot@2.0.64 的变更内容非常集中:更新依赖 @ai-sdk/provider-utils@4.0.63。这是典型的依赖驱动的 patch 版本发布,没有新增 API,也没有破坏性变更。
Patch Changes 的语义很明确——只包含与修复、依赖调整相关的改动。对于 Valibot 适配器这类处于封套层位置的包,它的主要职责是把 Valibot 的 schema 校验能力与 AI SDK 的 provider 机制对接起来。真正的 provider 兼容逻辑、工具调用参数校验、结构化输出解析等底层能力,大多沉淀在 @ai-sdk/provider-utils 里。
因此,这次更新的实质是同步上游工具库的修复内容,让适配器与核心层保持版本一致性。
为什么依赖同步值得关注
在 npm 生态中,依赖漂移是很多难以复现的 bug 的源头。当 @ai-sdk/provider-utils 修复了某个边界情况上的解析问题,而你的项目同时安装了新旧两个版本的工具库时,行为差异可能只在特定 schema 或特定 provider 下才暴露。适配器跟随上游发布 patch 版本,本质上是在帮助下游使用者收敛这类不确定性。
依赖漂移(dependency drift) 指的是同一个包在项目依赖树中出现多个不兼容或不同步的版本。npm 采用扁平化安装与语义化版本(semver)解析,当多个上游包对同一依赖声明了不同的版本范围时,包管理器可能保留多份副本。对 @ai-sdk/valibot 这类封套层包来说,它内部引用的是自己解析到的 @ai-sdk/provider-utils,而业务代码或其他库可能引用另一份,于是同一进程内并存两套校验逻辑。这类问题通常不会在安装阶段报错,而是在运行时表现为难以复现的行为差异。常见的收敛手段包括:使用 npm ls <包名> 或 pnpm why <包名> 检查版本唯一性、在 lockfile 中确认解析结果、必要时通过 overrides(npm/pnpm)或 resolutions(Yarn)强制统一版本。
Valibot 适配器的定位与使用场景
AI SDK 的结构化输出能力依赖 schema 校验库。官方同时维护了 Zod 和 Valibot 两套适配器,选择 Valibot 的团队通常看重它更小的打包体积和更快的校验速度,尤其是在边缘运行时或对冷启动敏感的场景下。
@ai-sdk/valibot 包的职责是把 Valibot 的 schema 转换成 AI SDK 能够理解的描述,并在模型返回结果后执行校验。这意味着它的质量直接决定了结构化输出链条的可靠性——解析失败会表现为运行时错误,而不是编译期提示。
对于这类封套层包,依赖更新通常意味着上游校验逻辑的增强被间接引入。使用方无需改动业务代码,执行一次包管理器升级即可受益。
Valibot 是一个基于函数组合的 TypeScript schema 校验库,与 Zod 的链式 API 不同,它把每个校验规则设计为独立函数,通过管道组合,并依赖 tree-shaking 只打包实际用到的规则,因此体积可以做到极小。Zod 则提供更成熟的链式 API 和更广泛的生态集成。两者都能完成类型推导与运行时校验,区别主要在于包体积、校验性能和 API 风格。AI SDK 的结构化输出需要把 schema 转换成模型可理解的 JSON Schema 描述,再对模型返回值做运行时校验;适配器就是承担这层翻译与校验的桥梁,所以更换校验库不会影响上层的 generateObject 等调用方式。
本次更新对开发者的实际影响
从发布记录来看,本次提交由 GitHub Actions 自动生成,带有 GitHub 验证签名,属于仓库自动化发布流程的产物。提交数量与发布节奏保持一致,说明这是一个常规的维护周期节点。
对绝大多数项目而言,升级到 2.0.64 不会带来任何代码改动需求。建议的处理方式是把它纳入日常的依赖更新流程,而不是单独为它安排一次升级窗口。
升级前仍需确认的两件事
尽管 patch 更新理论上无破坏性,仍建议在升级前确认项目中 @ai-sdk/provider-utils 的实际解析版本,避免出现适配器已升级但核心工具库被其他依赖锁在旧版本的情况。其次,如果项目对依赖版本有严格的锁定策略,可以查看 lockfile 中该工具库的版本变化,确认唯一性。
lockfile 是记录依赖树精确解析结果的锁定文件,常见形式有 package-lock.json、pnpm-lock.yaml、yarn.lock。它保证不同机器与 CI 环境安装出一致的依赖版本。在 lockfile 中搜索目标包名,可以直接看到其解析到的版本号以及被哪些包引用。若发现同一包存在多个版本条目,说明依赖树未收敛,此时应优先排查是哪个上游包声明了较旧的版本范围。对于 monorepo 或使用 workspace 的项目,还应注意各子包之间的依赖声明是否一致,避免局部升级造成跨包版本错位。
从小版本看 AI SDK 的维护节奏
AI SDK 生态的包数量较多,provider 适配器与 schema 适配器并行演进,依赖关系呈网状结构。这种架构下,高频的 patch 发布是维持版本一致性的必要手段,也反映出维护团队对上游修复的响应速度。
对使用方来说,更有意义的做法是建立自动化的依赖更新机制,让这类 patch 版本在 CI 中自动验证。Valibot 适配器的校验行为一旦出现回归,往往能在单元测试中直接暴露,治理成本远低于线上排查。
这次 2.0.64 的发布本身并不构成新闻性事件,但它是理解 AI SDK 依赖治理模式的一个具体样本:核心工具库先行修复,适配器跟进同步,下游按常规节奏吸收。
相关推荐

合理使用制度为何对AI时代人人有益
从Hacker News讨论出发,解析合理使用(Fair Use)原则在AI训练与内容创作中的法律逻辑、争议焦点及其对创作者与技术生态的双重影响。

Salesforce 3.75亿美元收购Rune,AI物流技术补强国防业务
Salesforce 据报道以 3.75 亿美元收购国防科技初创公司 Rune,这家 AI 物流公司的技术将用于补强 Salesforce 的 Missionforce 国防平台,也延续了 Salesforce 近期的并购节奏。

Mistral Large 4开源万亿参数,微软6万员工自愿离职
Mistral Large 4 开源万亿参数多模态模型,编码智能体评测得分 48;闪迪财报显示 AI 推理重塑 NAND 需求;谷歌 Gemini 上线应用内文件编辑,OpenAI 上调 Codex 额度,微软向 6 万员工提供自愿离职方案。