@ai-sdk/voyage 2.0.56 发布:依赖更新补丁解析

@ai-sdk/voyage 2.0.56 是一次同步底层依赖的维护性补丁更新,无破坏性变更,可放心升级。
@ai-sdk/voyage 2.0.56 是 Vercel AI SDK 生态中 Voyage AI 嵌入模型提供者包的一次补丁级更新,核心变化是将底层依赖 `@ai-sdk/provider` 升至 4.0.24、`@ai-sdk/provider-utils` 升至 5.0.56。此次更新由 GitHub Actions 自动发布并附有 GPG 签名验证,符合供应链安全规范。对开发者而言,此类补丁更新不涉及任何 API 变更或破坏性改动,升级风险极低;建议将相关 ai-sdk 依赖一同更新,以避免因版本错配引发的类型不兼容问题。这是 monorepo 架构下底层依赖带动下游包版本同步的典型发布模式。
版本概览
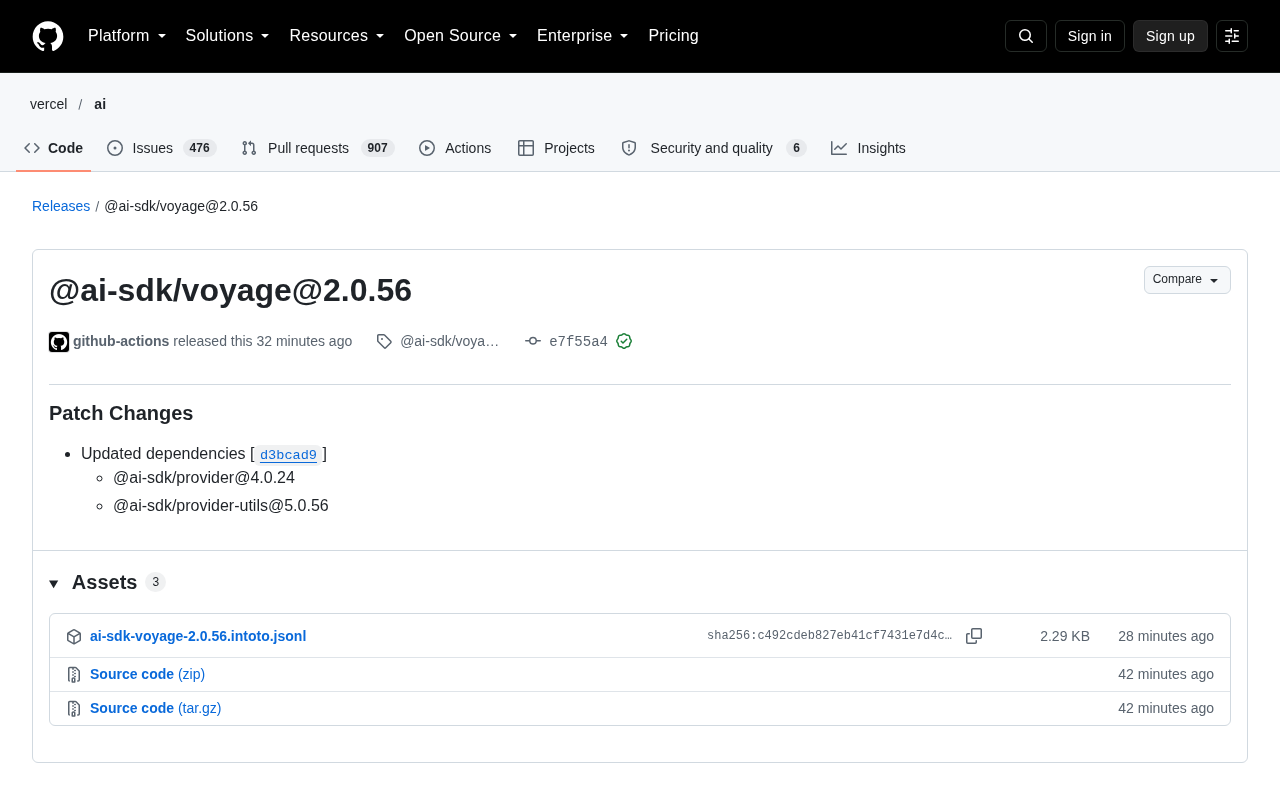
@ai-sdk/voyage 是 Vercel AI SDK 生态中用于集成 Voyage AI 向量嵌入(embedding)能力的提供者(provider)包。本次发布的 2.0.56 版本是一个补丁级别(patch)更新,主要内容为底层依赖项的同步升级,由 GitHub Actions 自动化流程于 10 月 7 日发布,并通过了 GitHub 的签名验证(GPG key ID: B5690EEEBB952194)。
从版本号规则来看,2.0.56 属于 semantic versioning 中的 patch 位递增,意味着此次更新不包含新功能或破坏性变更(breaking changes),对现有项目的升级风险极低。
更新内容:依赖项同步
根据发布说明,本次更新属于 Patch Changes,核心变化是跟随上游依赖的版本更新:
- @ai-sdk/provider@4.0.24
- @ai-sdk/provider-utils@5.0.56
这两个包是整个 AI SDK provider 体系的基础设施。@ai-sdk/provider 定义了各类模型提供者需要遵守的统一接口规范,而 @ai-sdk/provider-utils 提供了请求处理、错误解析、流式响应等通用工具函数。当这两个底层包更新时,依赖它们的具体 provider(如本次的 voyage)通常会同步发布补丁版本以保持兼容。
这种“依赖带动”的发布模式在 monorepo 管理的 SDK 中非常常见。Vercel AI SDK 采用了多包协同的架构,一个底层改动(本次关联提交 d3bcad9)会触发多个下游包的版本冒泡(version bump),确保整个工具链的版本一致性。
向量嵌入(embedding)是将文本、图像等非结构化数据转换为高维数值向量的技术,使得语义相似的内容在向量空间中距离更近。Voyage AI 是专注于提供高质量嵌入模型的服务商,其模型在检索增强生成(RAG)、语义搜索等场景中被广泛使用。@ai-sdk/voyage 作为 Vercel AI SDK 的 provider 包,封装了与 Voyage AI API 的通信细节,让开发者可以用统一的 SDK 接口调用不同厂商的嵌入能力,而无需关心底层 HTTP 请求的构造与错误处理。
对开发者意味着什么
对于正在使用 Voyage 嵌入模型的开发者而言,这类补丁更新一般可以放心升级。它通常意味着底层修复了某些问题或改进了内部实现,而不会要求你修改任何业务代码。
值得关注的实践建议:
升级策略
如果你的项目依赖 @ai-sdk/voyage,建议将其与 @ai-sdk/provider、@ai-sdk/provider-utils 一同更新,避免出现版本错配导致的类型不兼容或运行时异常。使用 npm、pnpm 或 yarn 的锁文件管理工具时,可以一次性更新整个 ai-sdk 相关依赖组。
自动化发布的意义
本次发布由 github-actions 自动完成,并带有 GitHub 的 verified 签名。这反映出该项目在供应链安全方面的规范做法——通过签名验证可以确认发布产物未被篡改,这对于被广泛集成的 SDK 包尤为重要。
软件供应链安全(Software Supply Chain Security)近年来受到广泛关注,尤其是 npm 生态曾出现过恶意包投毒事件。GPG(GNU Privacy Guard)签名验证是其中一项关键防护手段:发布者用私钥对发布产物签名,使用者可用对应公钥验证产物确实来自合法发布者且未被中途篡改。GitHub 的 verified 标志表明该提交或发布经过了与账户绑定的 GPG 密钥的签名验证。对于被大量项目依赖的基础 SDK 包来说,这一机制能有效降低依赖链被劫持的风险,是现代开源项目发布规范的重要组成部分。
小结
@ai-sdk/voyage 2.0.56 是一次典型的维护性补丁更新,不涉及功能变化,核心是同步 provider 与 provider-utils 的底层依赖。对于集成 Voyage AI 嵌入能力的项目,这是一次低风险、建议跟进的常规升级。由于官方发布说明信息有限,具体的底层改动细节还需参考关联提交和依赖包的更新日志。
相关推荐

2026年AI编程工具横评:Claude、ChatGPT、Gemini谁最强?
2026年五款主流AI编程工具横评:Claude Code、ChatGPT Codex、Gemini、DeepSeek和GitHub Copilot在真实项目、定价与代码质量上的全面对比,帮你决定每月20美元该花给谁。

ChatGPT Codex克隆任意软件?实测风险与真相
YouTube短视频宣称用ChatGPT Codex或Claude Code即可克隆Adobe、Excel、Figma等软件并终身免费使用。本文拆解其技术可行性、法律风险与私信引流套路,说明AI编程工具真正适合的用法。

Kilo Code免费安装但API收费:成本估算与配置指南
Kilo Code 开源 AI 编程代理安装免费,但接入的 AI 模型按 token 收费。本文详解 VS Code 扩展与 CLI 配置步骤,并用假设用量演示 API 成本估算方法,对比按量付费与订阅制的选择逻辑。