AI SDK Voyage 2.0.66 更新解析:依赖升级背后的生态信号

@ai-sdk/voyage 发布 2.0.66 补丁,仅同步底层依赖,体现 AI SDK 生态的成熟维护。
@ai-sdk/voyage 发布 2.0.66 补丁版本,唯一变更是将 @ai-sdk/provider 升级至 4.0.32、@ai-sdk/provider-utils 升级至 5.0.66,由 GitHub Actions 机器人自动提交并附 GPG 签名验证。文章指出,AI SDK 采用 monorepo 管理,provider 与 utils 包版本紧密耦合,补丁级依赖同步虽无新功能,却能避免依赖树不一致引发的兼容性问题。对使用 Voyage 嵌入模型构建 RAG 或语义搜索的开发者,patch 更新无破坏性变更、升级风险低,但同时使用多个 @ai-sdk/* 适配器时应统一升级、避免版本漂移。自动化发布与签名验证也体现了对供应链安全的重视。
Vercel 的 AI SDK 生态再次迎来小版本迭代。@ai-sdk/voyage 发布 2.0.66 补丁版本,核心变更仅涉及底层依赖更新,但这一细节恰恰反映了 AI SDK 模块化架构的成熟度。
补丁内容:一次纯粹的依赖同步
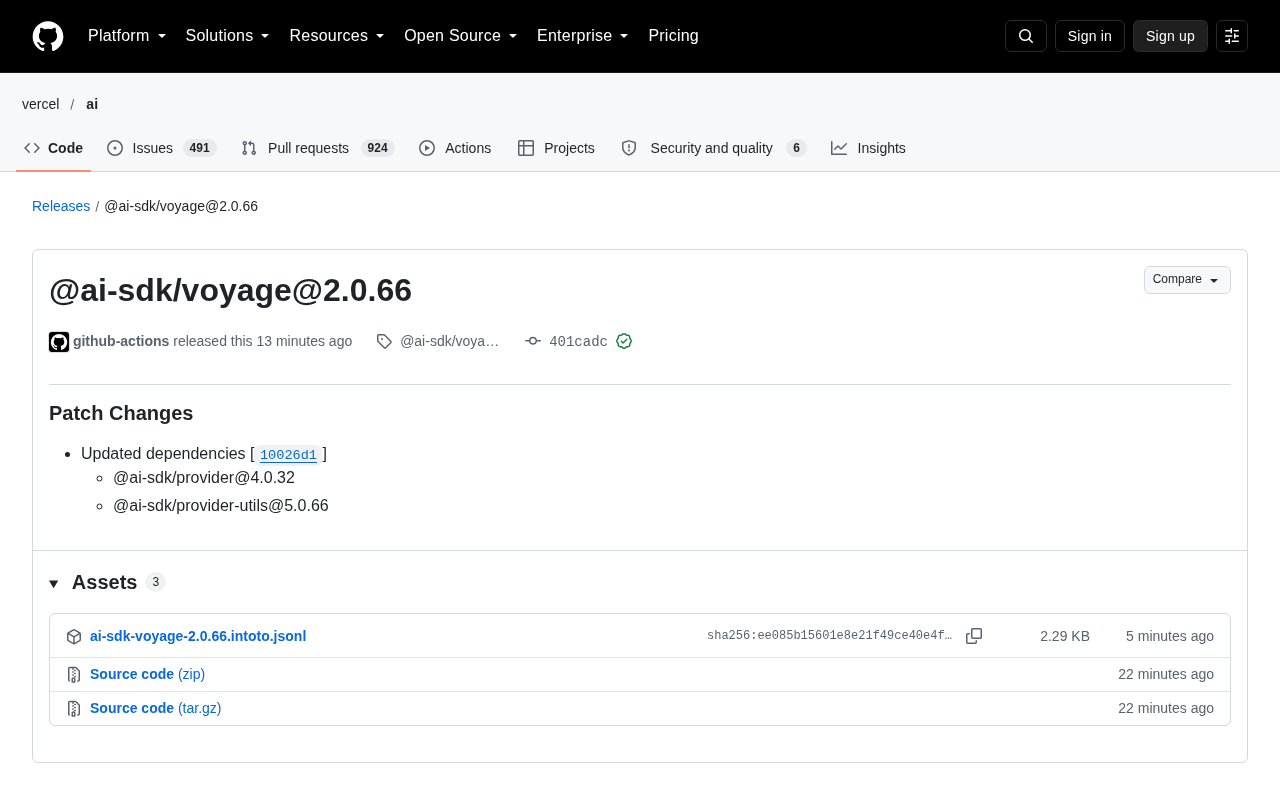
根据 GitHub 发布记录,@ai-sdk/voyage@2.0.66 属于 patch 级别更新,唯一变更是将 @ai-sdk/provider 升级至 4.0.32,@ai-sdk/provider-utils 升级至 5.0.66。提交哈希 401cadc 已通过 GitHub 验证签名,由 github-actions 机器人自动发布。
这种自动化发布流程在 Vercel 维护的开源项目中已成常态。补丁版本不引入新功能或破坏性变更,而是确保所有子包依赖版本对齐,避免因依赖树不一致导致的运行时问题。
为什么依赖同步值得关注
AI SDK 采用 monorepo 管理,provider 包与 utils 包之间存在紧密的版本耦合。@ai-sdk/voyage 作为 Voyage AI 嵌入模型的适配层,其稳定性直接取决于 provider 抽象层和工具函数的兼容性。
此次 provider 升至 4.0.32、provider-utils 升至 5.0.66,意味着上游可能修复了某些边界情况或类型定义问题。对于使用 Voyage 嵌入模型构建 RAG 或语义搜索的开发者,保持依赖最新是规避潜在兼容性陷阱的低成本手段。
语义化版本(SemVer)与补丁更新的含义
语义化版本规范将版本号划分为 主版本.次版本.补丁版本 三段。补丁版本(如 2.0.66 中的 66)仅用于向后兼容的缺陷修复与内部调整,不引入新 API,也不改变既有行为;次版本用于向后兼容的功能新增;主版本才允许破坏性变更。因此在依赖声明中,^2.0.66 允许自动升级到 2.x 的最新补丁与次版本,而 ~2.0.66 只允许补丁级升级。理解这套约定,开发者就能判断一次 patch 更新理论上不应导致编译失败或运行时行为改变,从而把升级成本控制在回归测试范围内。
monorepo 与依赖漂移
monorepo 指把多个相互关联的包放在同一个代码仓库中统一管理,本案例中的 @ai-sdk/voyage、@ai-sdk/provider、@ai-sdk/provider-utils 即属同一仓库下的子包。monorepo 的常见做法是让所有子包共享同一份依赖版本基线,并在发布时同步 bump 版本号。若某个子包滞后于基线,就会出现依赖漂移:包管理器可能同时安装两份不同版本的 provider,导致类型不匹配或 instanceof 判断失效。这正是文中强调版本对齐的根本原因。
对开发者的实际影响
如果你在项目中通过 npm 或 pnpm 安装 @ai-sdk/voyage,执行常规更新即可获取此版本。由于是 patch 更新,语义化版本规范下不会引入破坏性变更,升级风险极低。
但需留意:monorepo 中多个 @ai-sdk/* 包共存时,应确保 provider 和 provider-utils 版本一致。若项目中同时使用了其他 AI SDK 适配器(如 @ai-sdk/openai),建议统一升级到各自最新 patch 版本,避免版本漂移。
自动化发布背后的工程实践
发布记录中 GitHub Actions 机器人自动提交、GPG 签名验证的细节,展示了 Vercel 团队对供应链安全的重视。所有发布均附带验证签名,开发者可通过 vigilant mode 确认提交来源可信。
这种工程规范对于依赖 AI SDK 构建生产应用的团队具有参考价值:自动化发布降低人为失误,签名验证提供可审计的发布链路。
GPG 签名与 vigilant mode
Git 提交可以附带 GPG(或 SSH)签名,用私钥对提交内容生成密码学签名,任何人用对应的公钥即可验证该提交确实由持有私钥者创建、且内容未被篡改。GitHub 的 vigilant mode 是一项账户级设置:开启后,只有经过验证签名的提交才会显示 Verified 标记,未签名或签名无效的提交会被明确标记为 Unverified。对下游使用者而言,这意味着可以通过提交旁的徽章快速判断代码来源可信度,而不必完全信任仓库托管方。
GitHub Actions 自动发布
GitHub Actions 是 GitHub 内置的 CI/CD 服务,通过工作流文件定义触发条件与执行步骤。在此类项目中,典型流程是:合并 PR 后由机器人自动运行测试、按变更类型计算下一个版本号、生成变更日志、打 tag 并发布到 npm。文中提交由 github-actions 机器人完成,说明整个发版链路无需人工介入,既减少了手动改版本号、漏发依赖等失误,也使每次发布的产物与提交记录一一对应,便于审计与回滚。
小结
@ai-sdk/voyage@2.0.66 是一个典型的维护性版本,没有新特性,但依赖同步本身就是生态健康的信号。对于使用 Voyage 嵌入模型的开发者,及时跟进 patch 版本是保持项目稳定的基础操作。
相关推荐

Cursor AI编程实战:30分钟从零构建学生管理系统
B站UP主实战演示Cursor AI编程:30分钟用自然语言生成学生管理系统。详解Agent模式、Claude模型选择、提示词技巧与使用门槛,帮你判断Cursor是否值得入手。

AI编程工具20强榜单:从夯到拉的评分矩阵
B站UP主发布AI编程工具20强榜单,从夯到拉分为T0-T4五个层级,Claude Code和Codex并列T0。本文详解评分维度(能力、可靠性、耐操性、耐久性、成本、国内可用性)及工具表现,帮助开发者选择适合的AI编程助手。

Vibe Coding系统教程:零基础玩转AI编程实战
B站UP主耗时三个月打造的Vibe Coding系统教程,覆盖Codex、ClaudeCode、Cursor等AI编程工具,从基础逻辑到商业级项目实战三段式讲解,适合零基础学习者系统入门AI编程。