AI SDK Voyage 2.0.75 补丁发布:依赖链更新意味着什么

@ai-sdk/voyage@2.0.75 为纯依赖同步 patch,升级风险低但建议测试。
`@ai-sdk/voyage@2.0.75` 是 Vercel AI SDK 生态中 Voyage AI 官方 Provider 包的一次 patch 发布,不包含新功能或破坏性变更,核心内容只是把底层共享依赖 `@ai-sdk/provider` 升至 4.0.36、`@ai-sdk/provider-utils` 升至 5.0.75。文章解释了为何这类「被动发版」值得关注:AI SDK 将各模型厂商拆成独立 Provider 包,但共用请求构造、错误处理、流式解析等基础能力,基础包版本对齐能保证多 Provider 共存时行为一致、减少兼容性问题。对于用 Voyage 做嵌入与重排序的 RAG 开发者,本次升级风险很低,但建议在 lockfile 变更后跑一遍集成测试。发布由 GitHub Actions 自动完成并带签名验证,体现高频小粒度的维护策略。
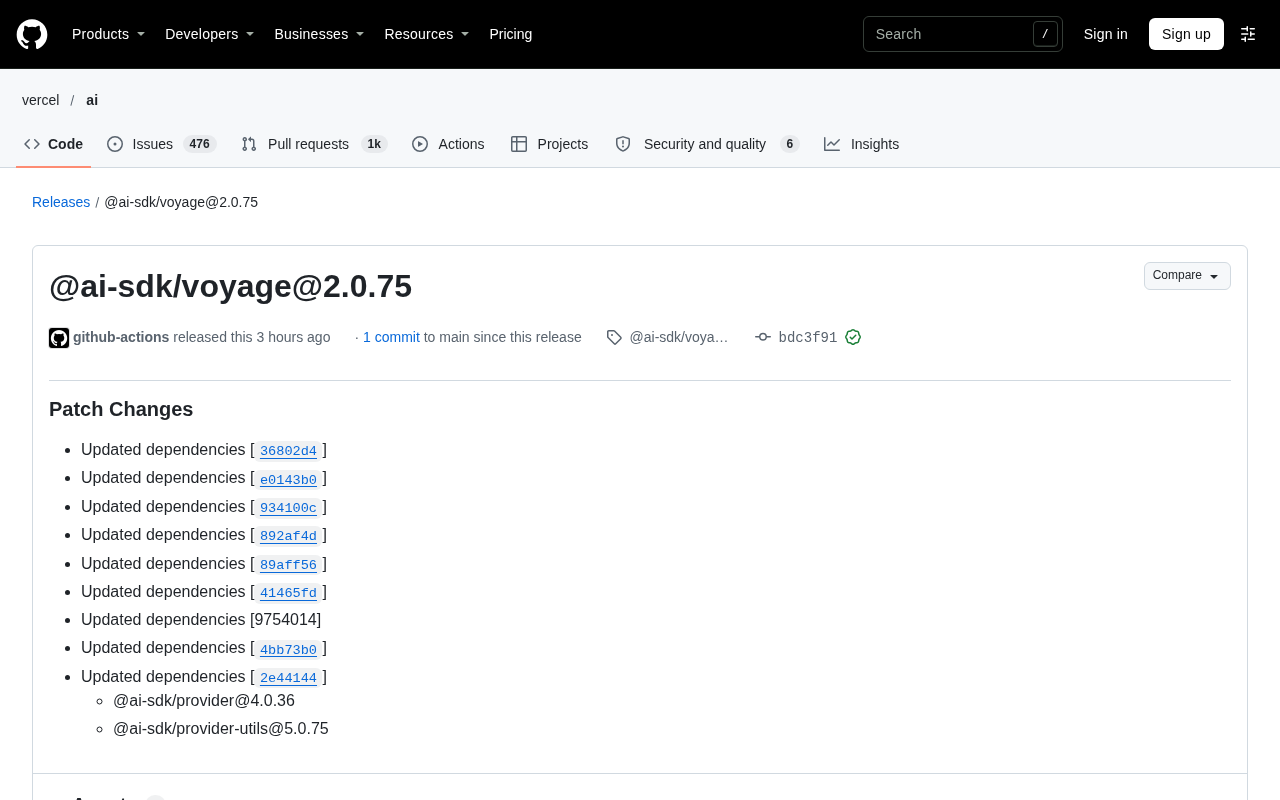
Vercel 旗下的 AI SDK 生态又迎来一次小步迭代。@ai-sdk/voyage@2.0.75 作为 Voyage AI 模型的官方 Provider 包,此次发布的是一个典型的 patch 版本——没有新功能,没有破坏性变更,只有一条主线:依赖更新。
这类发布在 npm 生态里几乎每天都会发生,但对于正在使用 AI SDK 构建应用的开发者来说,理解「为什么一个 patch 版本值得关注」比单纯升级版本号更有价值。
这次更新到底改了什么
从 GitHub Release 页面可以看到,@ai-sdk/voyage@2.0.75 的变更类型被标记为「Patch Changes」,核心内容是一串依赖项更新,指向多个 commit(36802d4、e0143b0、934100c、892af4d、89aff56、41465fd、9754014、4bb73b0、2e44144)。这些 commit 最终落到两个包的版本变化上:@ai-sdk/provider@4.0.36 和 @ai-sdk/provider-utils@5.0.75。
换句话说,Voyage Provider 本身没有改动业务逻辑,它只是把底层共享依赖同步到了最新版本。这是 AI SDK 多包 monorepo 架构下的常态操作。
为什么依赖更新值得单独发版
AI SDK 的设计把不同模型厂商的接入拆成了独立 Provider 包,而所有 Provider 共享 @ai-sdk/provider 和 @ai-sdk/provider-utils 这两个基础包。基础包承担了请求构造、错误处理、流式响应解析等通用职责,一旦这里修复了边界情况或类型定义,所有下游 Provider 都需要跟进同步。
据 GitHub 上的发布记录,本次更新的九个 commit 全部是依赖层面的同步。这种「被动发版」看似噪音,实际上保证了不同 Provider 在同一项目里行为一致——如果你同时使用 Voyage 和其他模型 Provider,底层工具库版本对齐能减少难以排查的兼容性问题。
语义化版本(SemVer) 是 npm 生态中约定版本号含义的规范,格式为 MAJOR.MINOR.PATCH。MAJOR 变更表示存在不兼容的 API 修改,MINOR 表示向后兼容地新增功能,PATCH 则表示向后兼容的问题修复。按照这一约定,@ai-sdk/voyage@2.0.75 从 2.0.x 升到 2.0.75 属于 patch 级别,理论上可以直接替换而不破坏现有代码。不过,SemVer 只描述「对外接口」的兼容性,并不保证内部实现或间接依赖的行为完全一致。当 PATCH 版本更新的是底层共享依赖时,依赖包自身的 MINOR 变更可能被「打包」进来,因此实践中仍需结合 changelog 判断实际影响。
对使用 Voyage 的开发者意味着什么
Voyage AI 以嵌入模型和重排序模型见长,在 RAG 场景中常被用来做向量化和检索结果精排。通过 @ai-sdk/voyage 接入,开发者可以用统一的 AI SDK 接口调用这些能力,而不必为每个厂商单独写适配层。
本次 patch 不涉及 API 签名或参数变化,升级风险很低。按照语义化版本约定,patch 级别更新应当可以直接替换。不过实际项目中仍建议在 lockfile 变更后跑一遍集成测试,尤其是依赖了 provider-utils 内部行为的自定义封装。
RAG(Retrieval-Augmented Generation,检索增强生成) 是一种将外部知识库检索与大模型生成结合的技术架构:先把文档切块并通过嵌入模型转成向量存入向量数据库,用户提问时再检索最相关的片段作为上下文交给大模型作答。Voyage AI 在这一流程中承担两个关键角色——嵌入模型负责把文本映射为高维向量,重排序(rerank)模型则对初步召回的候选片段做精排,提升送入大模型上下文的准确性。@ai-sdk/voyage 的价值在于把这些能力封装成 AI SDK 的统一接口,使 RAG 应用可以在不改动业务代码的前提下切换或组合不同厂商的模型。
从发布节奏看 AI SDK 的维护策略
GitHub Actions 机器人自动发布了这个版本,签名验证通过(GPG key ID B5690EEEBB952194),发布流程完全自动化。这种高频、小粒度的发版模式说明团队倾向于让依赖更新快速流向用户,而不是攒成大版本一起发。
对使用者来说,代价是需要更频繁地关注版本变化;收益则是安全修复和类型改进能更快落地。若项目对依赖稳定性要求高,可以在 package.json 中锁定精确版本,再按需手动升级。
lockfile(锁文件) 指 package-lock.json、pnpm-lock.yaml 或 yarn.lock 这类记录依赖树精确版本的文件,它保证不同环境和不同时间安装出的依赖完全一致。当执行 npm update 或在版本范围允许下重新安装时,lockfile 会发生变化,间接依赖也可能被一并升级。由于 patch 版本更新的是 provider 与 provider-utils 这两个共享基础包,lockfile 的 diff 往往比 package.json 更能反映实际改动。建议在提交前审查 lockfile 变更,确认没有引入意料之外的传递依赖升级,并在 CI 中固定 Node 与包管理器版本以保证可复现构建。
快速判断这类更新是否需要跟进
面对一个只有依赖变更的 patch 版本,可以按三步判断:先看 @ai-sdk/provider 和 @ai-sdk/provider-utils 的版本跨度,跨小版本通常伴随行为调整;再查这两个基础包的 changelog,确认是否有影响当前用法的修复;最后在测试环境跑通核心链路。对于 @ai-sdk/voyage@2.0.75,依赖跨度属于常规同步,按正常节奏跟进即可。
相关推荐

科幻小说对AI的预测有多准?
科幻小说对AI的预测有多准?本文结合Hacker News讨论,分析科幻作品在AI发展中的远见与盲区,探讨其真正价值在于启发思考而非精准预测。

SwarmEvolve:潜空间智能体集群加速进化搜索
SwarmEvolve框架让数百个低成本智能体在潜空间中集群推理,通过KV缓存共享信息,在数学发现和科学计算问题上实现快速进化搜索,中位数仅3-8分钟达到其他框架60分钟的最佳分数。

trainlint:静态检查揪出不会崩溃的 ML 训练 Bug
trainlint 是一个静态检查工具,能找出不会报错的机器学习训练 bug,包括数据泄漏、eval 模式残留、softmax 与 CrossEntropyLoss 冲突等十四类问题。本文介绍其原理、验证结果与局限。