AI SDK Vue 3.0.304 补丁更新:依赖同步背后的版本策略

@ai-sdk/vue 3.0.304 只是同步核心包 ai@6.0.304 的纯依赖补丁版本。
Vercel AI SDK 发布 @ai-sdk/vue@3.0.304,属于标准补丁版本,自身没有引入新 API,全部改动集中在五个提交哈希带来的依赖更新上,最终对齐核心包 ai@6.0.304。文章解释了 AI SDK 采用 monorepo 多包结构的原因:核心逻辑放在 ai 包,Vue、React 等框架适配层独立发版,以适配各自不同的响应式与状态模型,代价是适配层版本号密集且与核心能力脱钩。因此判断行为变更应看 ai 包而非适配层版本。开发者处理这类更新时,lockfile 严格锁定的项目按需升级即可,范围版本号项目其实已自动获得更新,升级前还应检查 peer dependency 解析结果,并同步查看核心包 changelog。
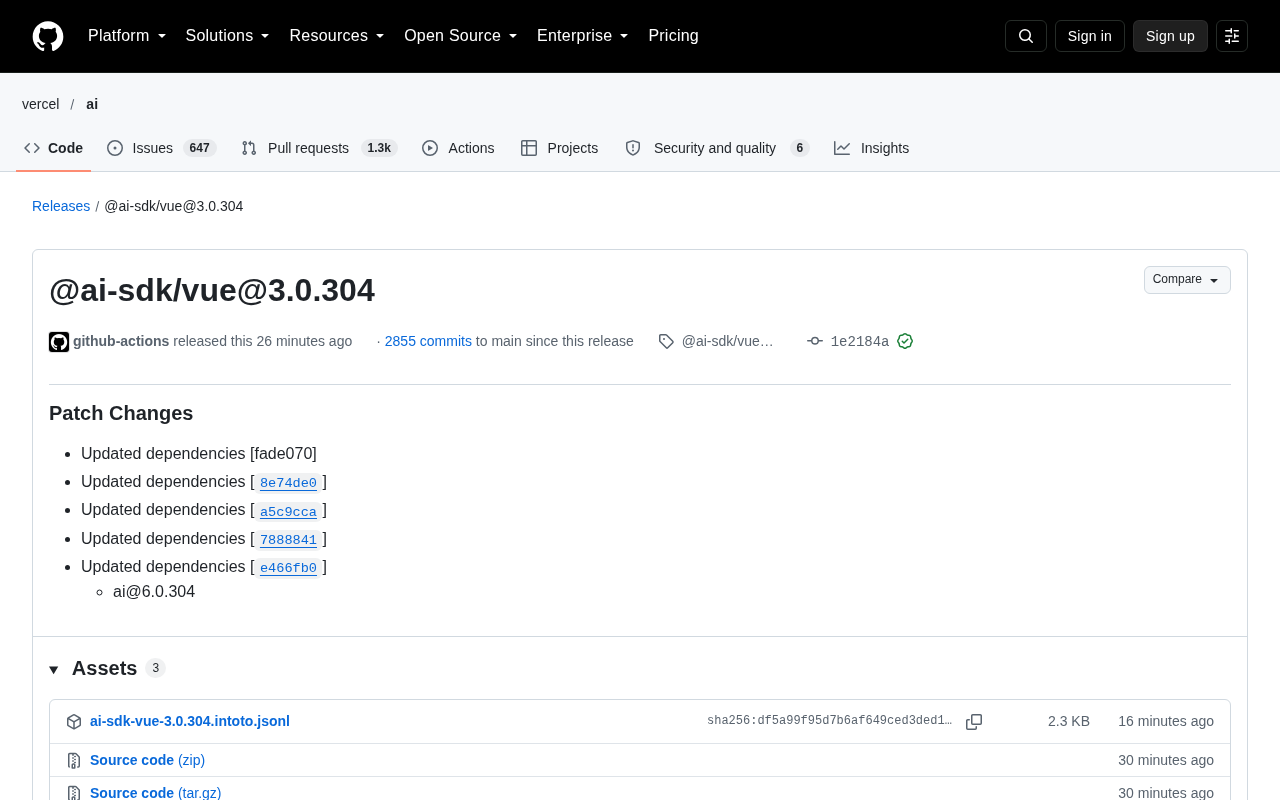
Vercel 旗下的 AI SDK 在 GitHub 上发布了 @ai-sdk/vue@3.0.304 版本。从发布记录来看,这是一个标准的补丁版本(Patch Changes),核心变化是同步了多项上游依赖,其中最主要的是 ai@6.0.304。对于正在使用 Vue 集成方案接入大模型能力的开发者来说,这个版本本身没有引入新 API,但它揭示了 AI SDK 当前的多包版本管理逻辑。
这次更新到底改了什么
发布说明显示,该版本的全部变更集中在依赖更新上,涉及五个提交哈希(fade070、8e74de0、a5c9cca、7888841、e466fb0),最终指向核心包 ai@6.0.304。换句话说,@ai-sdk/vue 自身没有独立的代码改动,它只是把 Vue 绑定层的依赖对齐到核心 SDK 的最新补丁版本。
这类发布在 monorepo 架构的 SDK 项目中非常常见。AI SDK 将核心逻辑放在 ai 包中,而 @ai-sdk/vue、@ai-sdk/react 等框架适配层则各自独立发版。当核心包修复了某个底层问题时,框架适配层需要同步更新依赖版本,才能让用户通过升级适配层获得修复。
为什么框架适配层要独立发版
AI SDK 采用这种多包结构,背后是对框架生态差异的尊重。Vue 的响应式系统(ref、computed、watch)与 React 的状态模型完全不同,把 useChat 这类 Hook 强行塞进核心包会引入大量条件逻辑。拆分成独立包之后,每个适配层可以针对目标框架做最自然的 API 设计。
代价是版本号会变得密集。3.0.304 这样的版本号看起来跳跃,实际上是适配层自己维护的补丁计数。开发者如果只看 @ai-sdk/vue 的版本号,很难判断底层能力是否发生了变化——真正的信号在 ai 包的版本上。
monorepo(单一代码仓库)是指把多个相互关联的软件包放在同一个 Git 仓库中统一管理,共享构建脚本、测试配置与发布流程。AI SDK、Babel、Vue 3 自身、以及 Vue 生态中的 VitePress 都采用这种结构。它的核心优势是跨包改动可以放在同一个提交或 PR 中原子完成,避免多个仓库之间版本漂移;代价是发布时需要工具(如 Changesets、Lerna、pnpm workspace)为每个包独立计算版本号与 changelog。这也是为什么一次依赖同步会产生五个提交哈希:每个提交可能对应某个包的独立变更,再由发布流程汇总触发适配层的 patch 递增。
理解 monorepo 的发布模型,有助于读懂 3.0.304 这类版本号的语义:它描述的是适配层自己的补丁序列,而不是核心 SDK 的功能进度。
peer dependency(同伴依赖) 是 npm 提出的一种依赖声明方式,表示「本包需要宿主环境提供某个包,但不由自己安装」。在使用 AI SDK 的 Vue 项目中,@ai-sdk/vue 往往把 ai 声明为 peer dependency,由应用层自行决定安装哪个版本。好处是避免同一份 ai 被重复安装、造成类型与运行时不一致;风险是当项目里存在多个要求不同 ai 版本的包时,包管理器可能只保留其中一份,产生「版本被顶掉」的情况。pnpm 默认对 peer dependency 更为严格,常常直接报错而非静默解析,这也是原文建议升级前确认实际解析版本的原因。
依赖同步说明了什么
一次涉及五个提交哈希的依赖更新,通常意味着核心包在短时间内积累了多个修复。这些修复可能是流式响应的边界处理、工具调用的类型修正、或者 provider 层面的兼容性调整。对于使用 Vue 集成 AI 能力的项目,升级到 3.0.304 的直接收益是拿到了核心包的这些修复,而不需要单独去锁定 ai 包的版本。
如果你的项目通过 pnpm 或 npm 的 peer dependency 机制管理 AI SDK,升级前值得确认 ai 包的实际解析版本是否被其他依赖顶到了不兼容的位置。多包 monorepo 的依赖树偶尔会出现核心包被多个适配层要求不同版本的情况。
开发者该如何处理这类更新
面对纯依赖同步的补丁版本,处理策略取决于项目的依赖管理方式。使用 lockfile 严格锁定的项目,按需升级即可,不必追赶每一个补丁号;使用范围版本号(如 ^3.0.0)的项目,实际上已经自动拿到了这次更新,需要关注的是核心包的行为是否发生变化。
更值得养成的习惯是:在升级 @ai-sdk/vue 时,同步检查 ai 包的 changelog。框架适配层的发布说明往往只写「Updated dependencies」,真正的行为变更记录在核心包里。忽略这一点,可能会在排查问题时走弯路。
相关推荐

Chatbot与AI Agent的本质区别:从对话到执行的跨越
Chatbot和AI Agent有什么区别?本文基于Learn Tech频道的MCP系列讲解,用订机票、笔记摘要等实例说明:Chatbot只给答案,Agent通过思考-行动-观察循环真正完成任务,并拆解模型、工具、记忆、目标四大部件及MCP的桥梁作用,同时讨论Agent的适用边界与权限风险。

免费GitHub仓库:342小时AI课程,从数学到MCP服务器
一个免费GitHub仓库提供342小时AI课程,包含523节课、20个阶段,覆盖数学基础到Agent构建和MCP服务器。支持目标驱动学习,每节课产出可留存的prompt、skill或agent,已有近10万人开始学习。

AI Agent工具权限失控?Citadel Identity360用MCP注册表治住
Citadel Identity360如何治理AI Agent的工具访问?通过跨平台发现Agent、绑定人类owner、建立MCP注册表可视化访问路径,并用OAuth门控和函数白名单实现工具级授权,堵住Agent权限盲区。