@ai-sdk/vue 3.0.319 发布:AI SDK 生态的常规维护与版本对齐

@ai-sdk/vue 发布补丁版 3.0.319,仅同步核心包 ai@6.0.319,无功能变更。
@ai-sdk/vue 3.0.319 是一次由 GitHub Actions 自动完成的补丁版本发布,改动内容仅为对齐核心包 ai@6.0.319,不新增 API、不改变行为。文章指出,AI SDK 采用分层架构:核心包处理流式响应、工具调用与消息管理,Vue 适配层则提供 useChat 等组合式函数接入响应式系统,两层版本错配可能引发类型定义不一致或运行时异常,因此补丁同步发布是消除隐患的必要动作。自动化发布与 GitHub 验证签名体现了项目在版本递增、日志生成、产物上传等环节的工程化水平,也降低了人为失误概率。对 Vue 开发者而言,本次更新无需改动代码,建议为两个包设置一致的版本范围并持续关注上游补丁修复动态。
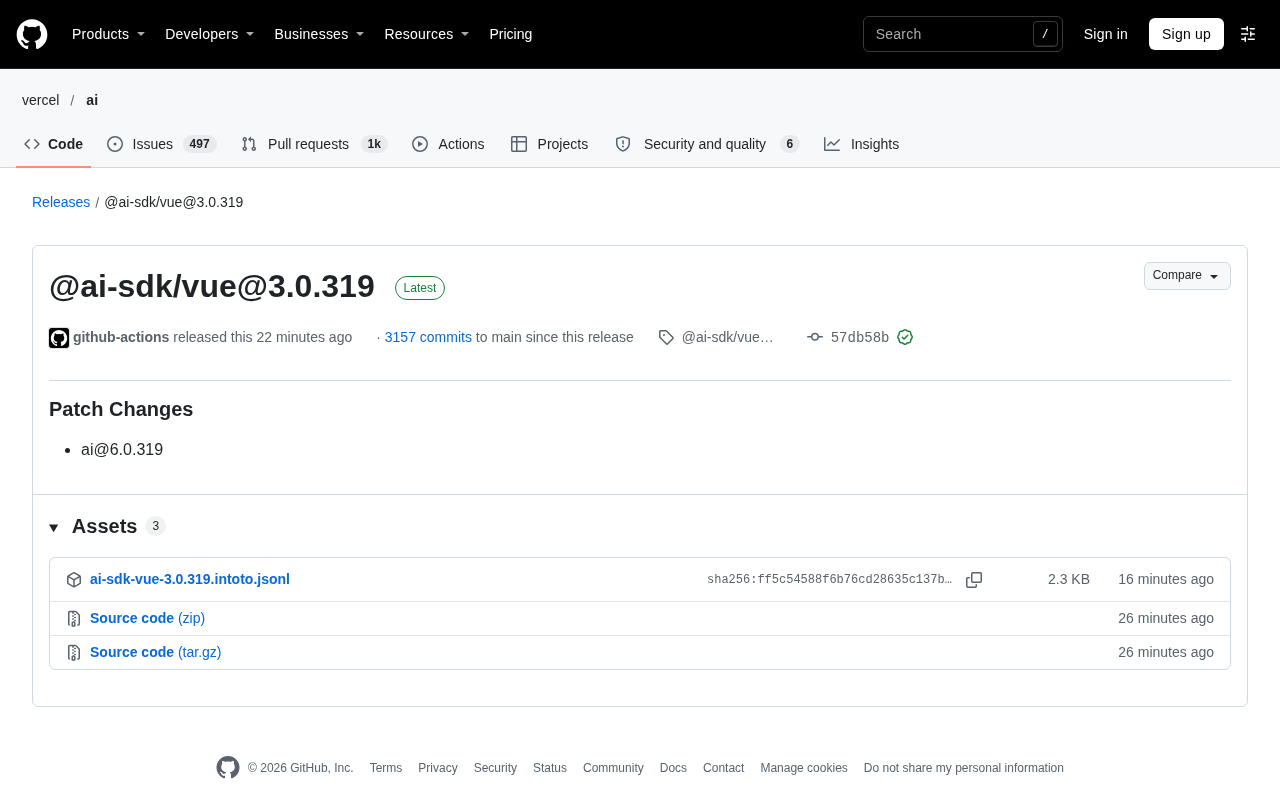
Vercel 旗下的 AI SDK 生态迎来了一次常规的补丁版本更新。@ai-sdk/vue@3.0.319 近日通过 GitHub Actions 自动发布,这是一次典型的补丁版本发布,主要涉及底层核心包 ai@6.0.319 的版本对齐。对于正在使用 Vue 构建 AI 应用的前端开发者而言,这次更新虽然不包含新功能,但反映了 AI SDK 项目在版本管理与生态维护上的规范化运作。
补丁版本的意义:保持依赖一致性
从发布日志来看,@ai-sdk/vue@3.0.319 的改动十分精简——仅包含对 ai@6.0.319 的补丁变更引用。这种发布模式在 AI SDK 项目中十分常见:当核心包 ai 发布补丁修复或内部优化时,各框架适配包会同步跟进版本号,确保开发者在使用 npm 或 pnpm 安装时能够获得相互兼容的依赖组合。
对于使用 Vue 封装层调用大模型能力的项目来说,版本对齐并非无关紧要的小事。AI SDK 的架构采用分层设计:核心包负责处理流式响应、工具调用、消息管理等底层逻辑,而 @ai-sdk/vue 则提供 useChat 等组合式函数,将核心能力适配到 Vue 的响应式系统中。两层包之间的版本错配,可能导致类型定义不一致或运行时行为异常。补丁版本同步发布,正是为了消除这类隐患。
语义化版本(SemVer) 是理解补丁版本定位的前提。SemVer 将版本号拆为 主版本.次版本.补丁版本 三段:主版本变更表示不兼容的 API 修改,次版本表示向下兼容的功能新增,补丁版本则只包含向下兼容的问题修复。因此 3.0.319 中末位的 319 攀升,在语义上承诺了不会破坏既有调用方式,这也是文章建议开发者放心升级的依据。
值得留意的是,AI SDK 的核心包与框架适配包主版本号并不同步(ai 为 6.x,@ai-sdk/vue 为 3.x),这种“同一发布批次、不同主版本线”的做法在 monorepo 中很常见。它意味着不能仅凭版本号数字直接推断兼容关系,而应依赖包管理器的 peerDependencies 声明或官方文档给出的对应矩阵。
peerDependencies 是这类分层包避免版本错配的关键机制。框架适配包通常会把核心包声明为 peer 依赖,而非普通 dependencies,由使用方在项目中显式安装核心包。这样 npm、pnpm 在安装时若发现版本范围不满足,会给出警告甚至报错,而不是悄悄装入一份重复副本。pnpm 对 peer 依赖的处理尤其严格,未满足时会直接标红提示,因此文章中“两个包版本范围保持一致”的建议在 pnpm 环境下更具实操意义。
自动化发布流程的成熟度
本次发布由 github-actions 机器人自动完成,提交记录显示该版本基于主分支的 3157 次提交构建,并附带了 GitHub 验证签名。这一细节透露出 AI SDK 项目在发布流程上的工程化水平:版本号自动递增、变更日志自动生成、发布产物自动上传,整个流程无需人工介入。
对于开源项目而言,自动化发布机制的价值在于降低人为失误概率。AI SDK 作为被大量生产环境依赖的基础设施,其发布节奏的稳定性直接影响下游项目的升级决策。开发者可以放心地将 @ai-sdk/vue 保持在较新的补丁版本,而不必担心每次升级都引入破坏性变更。
文中提到的“GitHub 验证签名”对应 npm 的 provenance(来源证明) 机制。发布时由 CI 环境(此处为 GitHub Actions)生成一份可验证的构建溯源信息,借助 OIDC 令牌将发布的制品与其源码仓库、具体提交、构建流水线绑定,并通过透明日志公开记录。使用者可用 npm audit signatures 校验下载到的包是否确实由声明的仓库和流水线产出。对于被广泛依赖的基础设施类包,provenance 能有效缓解供应链投毒与仿冒包风险。
Vue 开发者的实际影响
如果你正在使用 @ai-sdk/vue 构建对话界面、智能助手或其他 AI 驱动的前端功能,本次更新不会带来代码层面的改动。补丁版本的定位就是如此——它不新增 API,不改变行为,只做必要的版本同步。
真正需要关注的是升级策略。建议开发者在 package.json 中为 @ai-sdk/vue 和 ai 两个包设置一致的版本范围,利用补丁版本号相同的特性简化依赖管理。同时,定期查看 GitHub Releases 页面上的变更说明,即使只是补丁发布,也能从中了解上游核心包的修复动态。
生态维护的长期视角
从一个更宏观的角度看,@ai-sdk/vue@3.0.319 这样的高频补丁发布,说明 AI SDK 项目仍处于快速迭代阶段。核心包 ai 的补丁版本号已经推进到 6.0.319,意味着项目在持续修复问题、优化内部实现。对于依赖该生态的开发者,保持对发布动态的关注,比追逐每一个版本号更有意义。
这次发布没有附带截图之外的可视化变更,也没有引入新特性,属于基础设施层面的例行维护。它的价值不在于带来了什么,而在于维持了整个依赖链条的稳定运转。
相关推荐

Hermes Agent零基础实战:自进化AI助手
Hermes Agent 零基础教程:GitHub 41.7K 星的自进化 AI Agent 怎么装怎么用。本文拆解其学习循环、三层记忆与 Skill 自改进机制,对比 Claude Code 和 OpenClaw 的差异,并附 WSL 安装实操步骤。

RAG面试核心:离线建库与在线检索全流程拆解
拆解RAG检索增强生成的完整工作流程:离线阶段文档加载、切割、向量化、入库,在线阶段问题改写、向量检索、重排、生成,并解析RAG面试核心考点与系统优化方向。

AI大模型零基础入门:原理与API调用实战指南
从AI发展脉络到大模型训练原理,再到Token、Temperature、Top-P等核心概念,本文结合实战课程讲解系统提示词、Function Call、RAG与记忆能力的实现逻辑,并给出四类API调用场景的落地路径,适合零基础开发者入门。