@ai-sdk/vue 4.0.132 发布:依赖同步更新解析

@ai-sdk/vue 4.0.132 发布,纯依赖对齐更新,确保与 AI SDK 核心包版本一致。
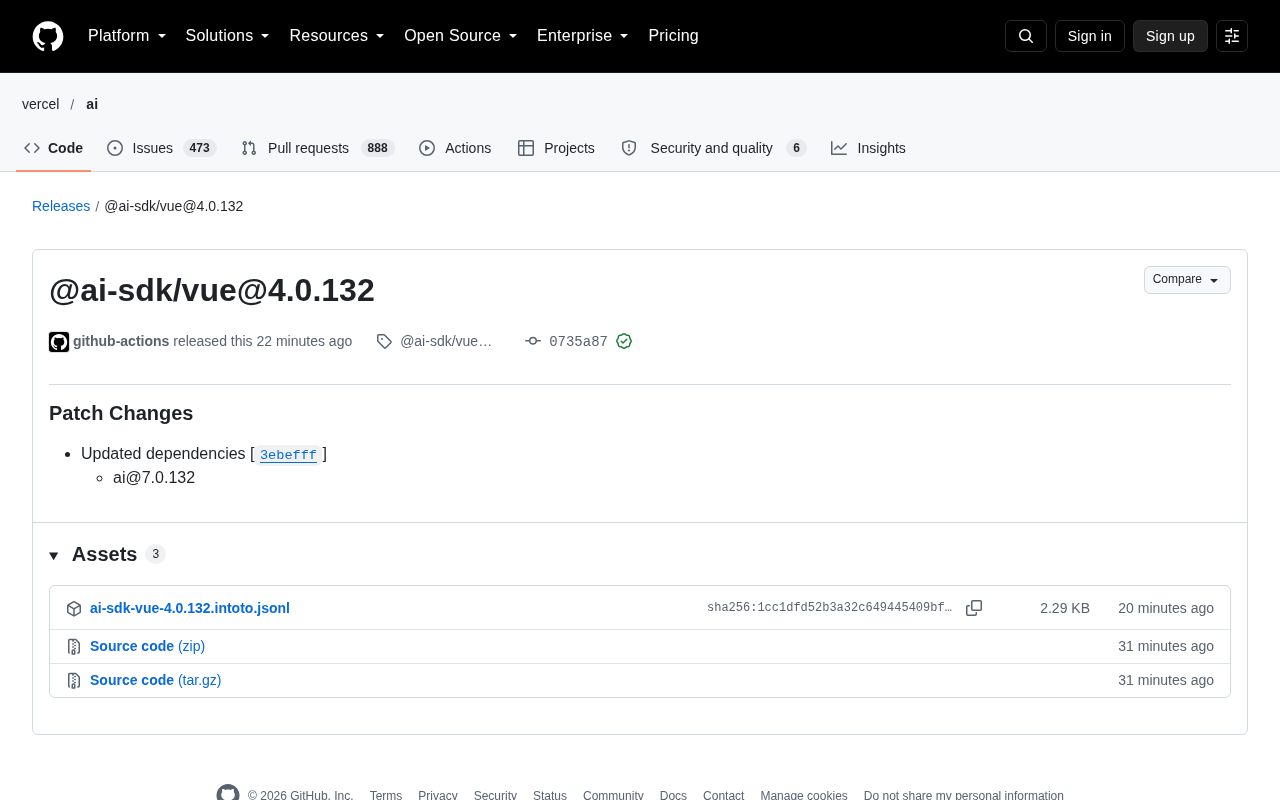
`@ai-sdk/vue@4.0.132` 是一次补丁级(Patch)更新,核心动作是将 Vue 适配包的依赖对齐至核心包 `ai@7.0.132`,本身不引入任何新功能或破坏性变更。此类更新在 monorepo 架构的 SDK 项目中十分常见,目的是防止版本漂移导致的类型定义冲突、API 行为偏差乃至运行时双实例问题。本次发布经 GitHub Actions CI 自动完成,并附有 GPG 签名验证,供应链安全可溯源。对于正在使用 AI SDK 构建 Vue 应用的团队,建议同步执行 `@ai-sdk/vue` 与 `ai` 的升级,并在测试环境验证后再推至生产,以维护健康的依赖树。
AI SDK 生态的 Vue 适配包 @ai-sdk/vue 发布了 4.0.132 版本。这是一次典型的补丁级(Patch)更新,核心变化集中在依赖同步上。对于正在用 Vue 构建 AI 应用的开发者而言,这类版本虽小,却关系到整个工具链的稳定运行。
本次更新的核心内容
根据官方 Release Notes,@ai-sdk/vue@4.0.132 属于 Patch Changes(补丁变更),主要动作是同步上游依赖:
- 更新依赖项,对应
ai@7.0.132核心包版本。 - 变更由 CI 流程(github-actions)自动发布,并经过 GitHub 验证签名(GPG key ID: B5690EEEBB952194)。
换句话说,这个版本本身没有引入新的功能特性,而是跟随 AI SDK 主包 ai 的版本节奏做了一次对齐。这种做法在 monorepo 管理的 SDK 项目中非常常见——核心包升级后,各框架适配包(Vue、React、Svelte 等)会随之发布补丁版本以保持兼容。
为什么依赖同步更新值得关注
不少开发者容易忽略这类“只更新依赖”的补丁版本,认为无关紧要。但在实际工程中,版本错配恰恰是运行时报错的常见诱因。
@ai-sdk/vue 是 AI SDK 在 Vue 框架下的封装层,它依赖核心包 ai 提供的底层能力(如消息流处理、工具调用、状态管理等)。当 ai 升级到 7.0.132 时,如果适配包不同步更新,就可能出现类型定义不一致、API 行为偏差等问题。
因此这次 4.0.132 的意义在于:确保使用 Vue 的项目能够平滑获得与 ai@7.0.132 对齐的行为,避免因版本漂移带来的隐性 bug。
版本漂移(Version Drift)是 monorepo 生态中一个常见的工程问题。在由多个子包组成的 SDK 中,各包之间通过 peerDependencies 或 dependencies 声明依赖关系。当核心包发布新版本后,若适配包未及时跟进,npm/pnpm 的依赖解析算法可能会在 node_modules 中同时安装两个不同版本的核心包,导致运行时出现"双实例"问题——即两段代码各自引用了不同版本的模块,共享状态失效、类型检查通过但运行时报错等诡异现象由此而生。对于使用 TypeScript 的项目,版本错配还会引发类型定义冲突,即便代码逻辑正确,tsc 编译也可能抛出难以定位的类型错误。
升级建议
对于项目中已集成 AI SDK 的团队,可以参考以下思路处理这次更新:
保持核心包与适配包版本一致
由于 @ai-sdk/vue 的版本号与核心包 ai 的末位版本号保持同步(均为 .132),建议在升级时同时更新两者,避免只升级其中之一:
npm install @ai-sdk/vue@4.0.132 ai@7.0.132
AI SDK 采用 monorepo 架构(通常基于 Turborepo 或 pnpm workspaces 管理),核心包 ai 与各框架适配包(@ai-sdk/vue、@ai-sdk/react、@ai-sdk/svelte 等)在同一代码仓库中协同开发。这种架构的好处是各包变更可以原子化提交,版本号末位(Patch 位)通常保持同步,方便外部使用者对照。正因如此,@ai-sdk/vue 的 4.0.132 与 ai 的 7.0.132 末位相同并非巧合,而是项目刻意维护的版本对齐约定。使用者只需记住"末位版本号一致"这一规律,即可在日常升级中快速判断两者是否匹配,而无需逐条阅读 Release Notes。
验证签名来源
本次发布经过 GitHub 的 verified signature 验证,这意味着产物来源可信。对安全性要求较高的生产环境,可以将签名验证纳入依赖审计流程。
GitHub 的 Verified Signature 机制基于 GPG(GNU Privacy Guard)非对称加密体系。发布者在本地用私钥对 Git tag 或 commit 进行签名,GitHub 用预先上传的公钥完成验证,并在界面上展示"Verified"标记。此次发布使用的 GPG Key ID B5690EEEBB952194 归属于 GitHub Actions 的机器人账户,表明整个发布流程由自动化 CI 完成,减少了人工操作引入恶意代码的风险。对于企业级项目,可在依赖审计工具(如 npm audit 或 Socket.dev)的基础上,额外校验关键依赖的发布签名,形成多层次的供应链安全防护。
补丁版本可放心升级
遵循语义化版本(SemVer)规范,Patch 级别更新理论上不包含破坏性变更。对大多数项目来说,这类升级风险较低,但仍建议在测试环境先行验证后再推送到生产。
小结
@ai-sdk/vue@4.0.132 是一次纯粹的依赖对齐更新,没有新增功能,但它保证了 Vue 适配层与 AI SDK 核心的版本一致性。对于持续迭代的 AI 应用项目,及时跟进这类补丁版本,有助于规避版本错配带来的潜在问题,是维护健康依赖树的日常实践之一。
相关推荐

一句提示词引发的全球PHP安全风暴:AI是救星还是隐患?
一句AI提示词竟引发全球PHP安全危机,维基百科、互联网档案馆受波及。本文梳理事件脉络,解析OpenAI与亚马逊的争议,探讨AI时代漏洞发现门槛降低带来的安全悖论与开发者应对策略。

当AI被拿走:依赖捷径如何削弱你的解题韧性
一项涉及1,222人的研究发现:使用AI答题后,一旦AI被移除,人们放弃解题的比例高于从未使用AI的对照组。文章分析AI依赖对学习韧性和元认知的影响,并探讨AI学习工具的设计启示。

Carta联手NewView:让创业公司员工提前套现股权
Carta 与 NewView Capital 合作推出新计划,简化创业公司 tender offer 流程,帮助员工提前出售股权套现。本文分析该合作的核心机制、员工股权流动性痛点及对创业公司股权激励的影响。