AI SDK Vue 4.0.144 版本更新:依赖升级与生态联动

AI SDK Vue 包发布 4.0.144 补丁,无新功能,仅同步升级核心依赖。
本文介绍了 @ai-sdk/vue@4.0.144 的发布情况。该版本为 Patch Changes 类型,未引入新 API 或功能,核心动作是将 `ai` 包升级至 7.0.144、`@ai-sdk/provider-utils` 升级至 5.0.63。文章指出,Vue 包本身是轻量封装,提供 useChat、useCompletion 等组合式函数,其补丁更新通常不改变自身代码,而是通过依赖升级间接获得底层修复,实际影响取决于核心包的变更内容。发布记录显示项目采用 GitHub Actions 自动发布与 GPG 签名验证,体现了较成熟的 CI/CD 与供应链安全实践。对于 Vue 开发者,这是一次无破坏性变更的低成本升级,建议升级后运行现有测试,重点检查流式聊天与工具调用逻辑,并确认核心包与 Vue 包的版本组合匹配。
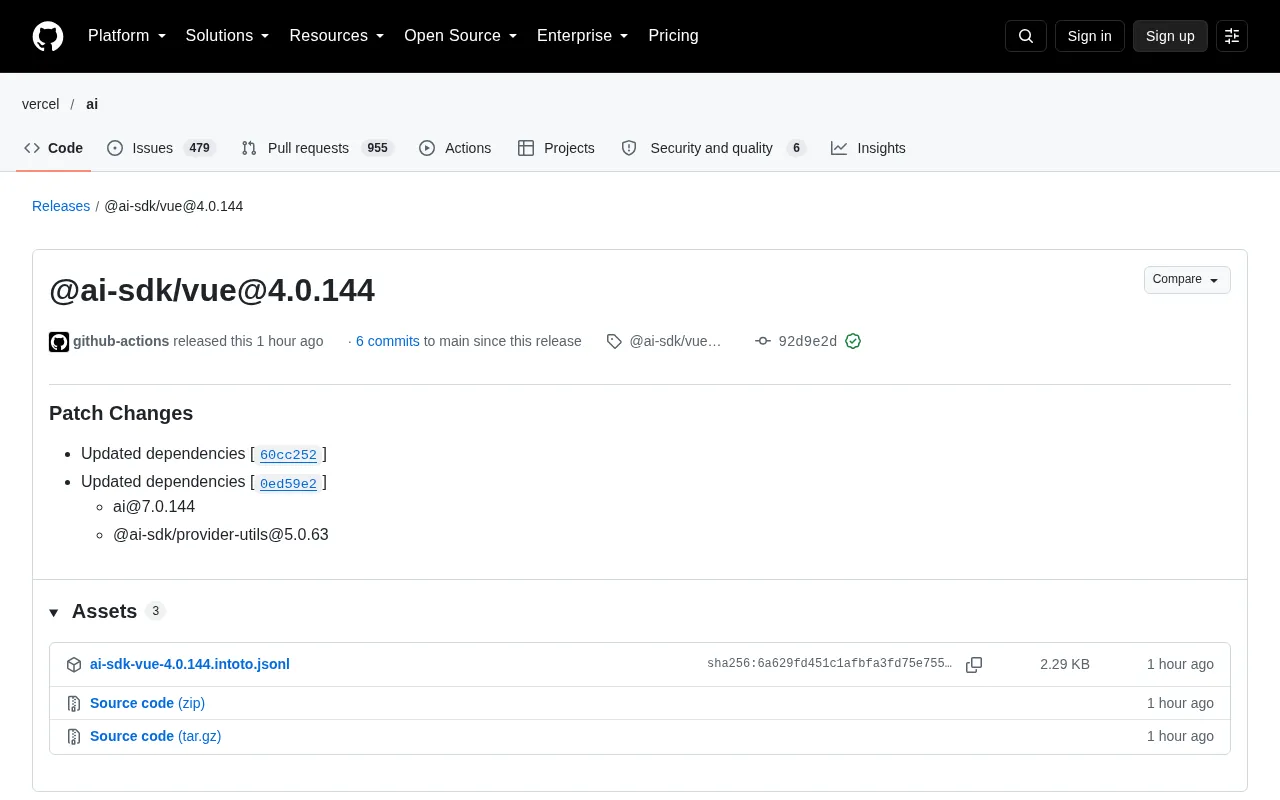
AI SDK 的 Vue 包发布了 4.0.144 补丁版本。从 GitHub 发布记录来看,这次更新没有引入新的 API 或功能特性,核心动作是同步升级底层依赖,保证 Vue 层与核心 SDK 及工具库的版本一致性。对于正在使用 AI SDK 构建 Vue 应用的前端开发者,这是一次常规但值得关注的维护性发布。
版本更新的核心内容
根据发布说明,@ai-sdk/vue@4.0.144 的变更类型为 Patch Changes,具体包括两项依赖更新:一是将 ai 包升级至 7.0.144,二是将 @ai-sdk/provider-utils 升级至 5.0.63。两个依赖分别对应提交 60cc252 和 0ed59e2。这种版本号对齐(Vue 包 4.0.144 对应 ai 包 7.0.144)说明 AI SDK 采用了跨包同步发版的策略,补丁号保持一致,便于开发者追踪兼容组合。
依赖升级意味着什么
ai 是 AI SDK 的核心包,承载模型调用、流式响应、工具调用等基础能力;@ai-sdk/provider-utils 则是供应商适配层的公共工具集,负责请求构造、响应解析等底层逻辑。Vue 包本身是轻量封装,主要提供 useChat、useCompletion 等组合式函数。它的补丁更新通常不改变自身代码,而是通过依赖升级间接获得底层修复。因此,这次更新的实际影响取决于 ai@7.0.144 和 provider-utils@5.0.63 中包含了哪些修复,而这些细节需要查阅对应包的变更记录。
useChat 与 useCompletion 是 AI SDK Vue 包提供的两个核心组合式函数(Composable)。useChat 面向多轮对话场景,内部维护消息列表、加载状态与错误状态,并把流式返回的增量文本实时合并进消息数组,同时暴露 append、reload、stop 等操作;useCompletion 面向单次文本补全场景,只维护一个输入与输出字符串,适合写作辅助、摘要生成等轻量用例。二者都基于 Vue 的响应式系统(ref/computed)与生命周期钩子实现,卸载组件时自动中止进行中的请求。理解这一点有助于判断:Vue 包自身的补丁通常不触及这两个函数的签名,行为变化多来自核心包对流式解析、请求重试或错误格式的调整。
发布流程的规范化信号
发布记录中可以看到 GitHub Actions 自动发布、GPG 签名验证(密钥 ID B5690EEEBB952194)以及 6 个提交合并到 main 分支等信息。这说明 AI SDK 项目采用了较为成熟的 CI/CD 流程,每次发版都经过签名和自动化构建,供应链安全性有基本保障。对于企业级项目选型而言,这种工程规范是加分项。
GPG 签名验证在开源发版中用于证明某个 Git 标签或提交确实由持有对应私钥的维护者产生。发布记录里出现的密钥 ID(B5690EEEBB952194)是该签名公钥的短标识,任何人都可以用维护者公开的公钥校验标签指向的提交未被篡改。结合 GitHub Actions 自动发布,常见做法是由 CI 在打标签后自动构建并推送到 npm,同时对标签签名,从而把"谁发布了什么"绑定到可验证的密码学证据上。对使用方而言,这意味着可以开启 npm 的 provenance 或签名校验来确认下载的包与源码仓库的对应关系,降低依赖被劫持或投毒的风险。这也是企业评估第三方 SDK 供应链安全时的重要依据之一。
对 Vue 开发者的实际影响
从使用角度看,4.0.144 属于无破坏性变更的补丁版本,升级成本很低。如果项目中锁定了 ai 包的版本,需要确认升级后核心包与 Vue 包的版本组合是否匹配。AI SDK 的跨包版本对齐机制降低了这种风险,但仍建议在升级后运行现有测试,重点检查流式聊天和工具调用相关逻辑。
升级建议
对于新项目,直接安装最新版即可;对于存量项目,可以按常规补丁升级流程处理,无需特别的迁移工作。如果项目对版本稳定性要求较高,可以等待该版本在社区中运行一段时间后再跟进。由于发布说明未列出功能变更,这次更新更适合视为一次保持依赖健康的常规维护。
AI SDK 的跨包版本对齐并非偶然,而是通过 monorepo 内的固定版本策略实现的:核心包、provider 包与框架适配包在同一发布流水线中一起 bump,补丁号保持一致,从而避免"Vue 包要求 ai@7.0.144 而项目里装的是 7.0.140"这类隐性不匹配。实际升级时,可用 npm ls ai @ai-sdk/provider-utils 检查依赖树中是否存在多份副本——重复安装往往导致类型不一致或 instanceof 判断失效。若使用 pnpm,可通过 overrides 字段强制统一版本;若使用 npm,则利用 overrides 或直接删除 lockfile 重装。升级后重点回归流式响应的分块渲染与工具调用的参数解析,这两处对 provider-utils 的底层改动最敏感。
小结
@ai-sdk/vue@4.0.144 是一次典型的依赖同步型补丁发布,没有新功能,但维持了 AI SDK 各包之间的版本一致性。它反映出该项目采用自动化、签名化的发布流程,适合关注前端 AI 集成稳定性的开发者持续跟进。
相关推荐

Cognition SWE-2 实战:一个提示词搞定产品发布全流程
解析 YouTube 创作者用 Cognition SWE-2 发布产品的完整提示词:落地页、七封邮件序列与未购买用户跟进工具三段式结构,以及"测试并汇报"这一约束如何改变 AI 的交付质量。
AWS AgentCore Gateway:用MCP打通AI Agent与企…
AWS AgentCore Gateway:用MCP打通AI Agent与企业后端
AWS AgentCore Gateway如何作为主MCP服务器聚合REST API、Lambda与已有MCP服务?解析其AST实时映射、零冷启动、语义搜索治工具过载、会话隔离与密钥注入安全设计,以及企业AI Agent解耦后端的架构思路。

一个链接给Figma AI装上新技能:MCP连接器实战
通过粘贴一个MCP服务器链接,Figma中的AI Agent就能获得新工具能力。本文拆解配置流程、超过20个一键接入应用、读写权限与执行策略设置,以及公开HTTPS链接这一关键限制。