AI SDK Vue 4.0.148 补丁发布:依赖更新与版本适配

@ai-sdk/vue 4.0.148 补丁发布,同步升级 provider-utils 与 ai 主包依赖。
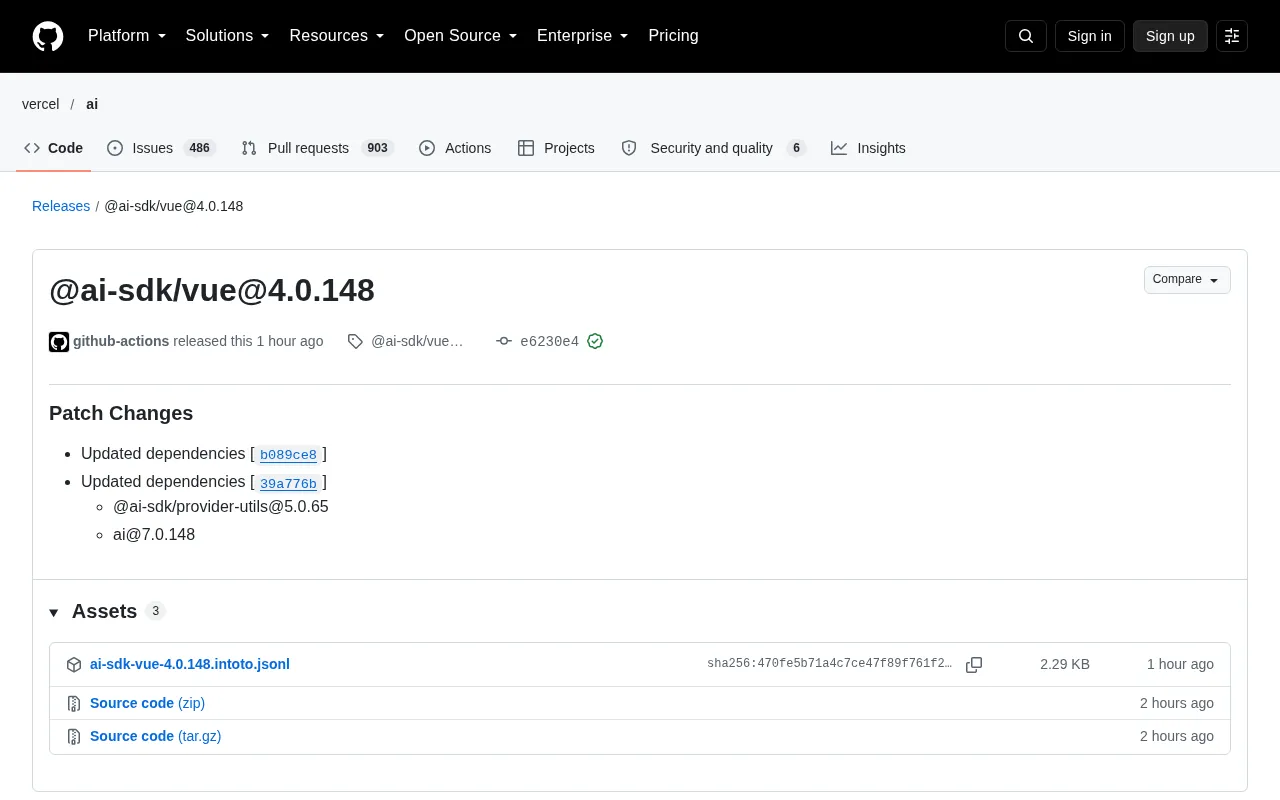
Vercel 旗下 @ai-sdk/vue 发布 4.0.148 补丁,核心变更仅是依赖同步:@ai-sdk/provider-utils 升至 5.0.65,ai 主包升至 7.0.148,由 GitHub Actions 自动发布并带 GPG 签名。文章指出,在多包协同的 AI SDK 生态中,补丁版本不应被忽视——版本错位可能造成依赖树中出现多份 provider-utils,引发运行时类型不匹配或 provider 配置失效。建议升级后重点验证流式渲染、provider 配置加载与依赖树扁平化三方面,运行稳定的旧版本项目则无强制升级必要。
Vercel 旗下的 AI SDK 生态再次迎来小版本迭代。@ai-sdk/vue 发布 4.0.148 补丁,核心内容是对底层依赖的同步更新。对于正在使用 Vue 构建 AI 应用的前端开发者而言,这类补丁版本虽然不包含新功能,却直接关系到运行时稳定性与依赖链一致性。
补丁内容:依赖链的连锁更新
根据 GitHub 发布记录,@ai-sdk/vue@4.0.148 属于 Patch Changes 级别,主要变更由两项依赖更新触发,分别对应提交 b089ce8 与 39a776b。更新后,@ai-sdk/provider-utils 升至 5.0.65,ai 主包升至 7.0.148。
这种联动更新在 npm 生态中很常见:Vue 适配层本身代码可能没有改动,但为了与主包版本对齐、避免 peer dependency 冲突,需要同步提升版本号。发布由 github-actions 自动执行,提交带有 GitHub 验证签名,说明流程走的是标准 CI 通道。
为什么前端团队需要关注小版本号
一个常见的误区是把补丁版本当作“可忽略的更新”。在 AI SDK 这类多包协同的项目里,版本错位往往不会立刻报错,而是在运行时以类型不匹配、provider 配置失效等形式暴露出来。
@ai-sdk/provider-utils 是各 provider 实现共用的工具层,负责请求封装、流式处理等基础能力。它的版本变化会向下传导到所有上层适配包。Vue 开发者如果在项目中混用了不同版本的 ai 主包与 @ai-sdk/vue,就可能遇到依赖树中同时存在两份 provider-utils 的情况,进而引发难以定位的行为差异。
保持 @ai-sdk/vue 与 ai 主包版本同步,是规避这类问题最直接的做法。
peer dependency 是 npm 包在 peerDependencies 字段中声明的一种依赖关系,表示该包需要宿主项目提供的某个依赖版本,而不是自己安装一份。典型场景如 React 组件库要求宿主项目安装指定版本的 React。
当项目中 @ai-sdk/vue(或其依赖)声明对 ai 主包的 peer 要求时,包管理器会检查实际安装的 ai 版本是否满足语义化版本范围。如果开发者混用了不兼容的版本,npm 7+ 和 pnpm 会输出 peer dependency 警告,但通常不会阻止安装——问题会推迟到运行时暴露。这类警告在多包协同的 AI SDK 项目中尤其值得留意,因为它往往预示着依赖树中将出现多份共享工具包,从而引发类型重复、provider 配置失效等隐蔽问题。
依赖扁平化 指包管理器将依赖树中尽可能多的包提升到 node_modules 顶层,以减少重复安装的机制。npm 和 pnpm 都会尝试把同一包的不同版本合并,但如果版本范围不兼容,就会在子路径下保留第二份副本,形成“依赖重复”。
在 AI SDK 中,provider-utils 被多个适配包共享,一旦版本范围不一致,项目 node_modules 里就可能同时存在两个 provider-utils 实例。由于 JavaScript 模块按路径缓存,两份实例意味着两份独立的模块状态,可能导致流式处理中的内部状态或类型判断出现不一致。使用 npm ls、pnpm why 等命令确认依赖树中只保留单一版本,是排查此类问题的常规手段。
升级建议与验证路径
对于已经在生产环境使用 @ai-sdk/vue 的项目,升级到 4.0.148 的操作本身很简单,执行包管理器更新即可。真正需要投入时间的是验证环节。
建议优先检查三类场景:流式响应的渲染是否正常、provider 配置能否正确加载、以及构建产物的依赖树中是否只保留单一版本的 provider-utils。可以借助 npm ls @ai-sdk/provider-utils 或对应的 pnpm/yarn 命令确认依赖扁平化结果。
如果项目锁定在旧版本且运行稳定,也没有强制升级的必要——补丁版本通常不涉及安全修复以外的紧迫性。但对于正在跟进 AI SDK 主线版本的项目,及时对齐版本可以减少后续大版本升级时的迁移成本。
发布机制层面的观察
从这次发布的元数据看,AI SDK 的版本管理已经相当自动化:提交由 GitHub Actions 触发,附有 GPG 验证签名,依赖范围由工具链自动计算。这种模式保证了多包仓库中各子包版本的一致性,也让 changelog 的生成可以完全交给机器人。
对使用者来说,这意味着变更记录的颗粒度较细,但也更依赖开发者自己判断哪些更新与当前项目相关。像本次这样纯依赖同步的补丁,changelog 信息量有限,真正需要关注的是上游 provider-utils 与 ai 主包的具体改动。
背景补充
语义化版本(SemVer)与 Patch Changes 是理解此类更新的背景:SemVer 将版本号分为 major.minor.patch 三段,补丁号递增理论上只包含向后兼容的缺陷修复,不应引入破坏性变更。Changesets 等工具会根据提交自动判断变更级别并生成 changelog。
不过,在多包 monorepo 中,“补丁版本”的语义更多描述的是发布流程而非影响范围——当一个包因内部依赖升级而被动发版时,实际引入的变化可能来自上游依赖的 minor 或 patch 更新。因此判断一次补丁是否重要,不能只看版本号级别,还要追溯 changelog 中列出的依赖升级项及其上游变更。
相关推荐

Mistral Large 4开源万亿参数,微软6万员工自愿离职
Mistral Large 4 开源万亿参数多模态模型,编码智能体评测得分 48;闪迪财报显示 AI 推理重塑 NAND 需求;谷歌 Gemini 上线应用内文件编辑,OpenAI 上调 Codex 额度,微软向 6 万员工提供自愿离职方案。
Mistral Large 4开放权重,AI早报盘点模型与生态新动向
Mistral Large 4开放权重,1万亿参数MoE架构支持MacStudio本地运行;Meta测试生成技术进入生产环境;税务基准测试头名通过率仅10.8%;加拿大政府入股Cohere;豆包工作开放第三方模型调用。本期AI早报盘点模型、生态、资本与政策动向。
Mistral Large 4开源:1T参数欧洲版千问挑战DeepSeek
Mistral Large 4正式开源,1T总参数、52B激活参数,主打编程与网络安全,NVFP4量化版本权重约610G。本文解析其与DeepSeek V4 Flash的对比、API定价、Demo真实性与本地部署价值。