AI SDK Vue 4.0.163 补丁发布:依赖链全面更新

@ai-sdk/vue 4.0.163 补丁发布,仅更新依赖,保持 SDK 家族版本对齐。
@ai-sdk/vue@4.0.163 是一个补丁版本,未引入新功能或 API 变更,核心动作是同步升级 ai@7.0.163 和 @ai-sdk/provider-utils@5.0.75,以对齐 AI SDK 生态的版本水位。这类补丁虽小,却涉及核心运行时和 provider 工具层,可能影响流式解析与接口兼容性。文章建议开发者不要忽略补丁更新,应将其纳入常规依赖维护节奏,并在升级后于开发环境验证对话流程。对于多包项目,需特别注意保持各 @ai-sdk/* 包与 ai 核心包的版本一致,以避免依赖冲突。高频补丁发布反映了 AI SDK 正处于快速跟进模型提供商变化的阶段。
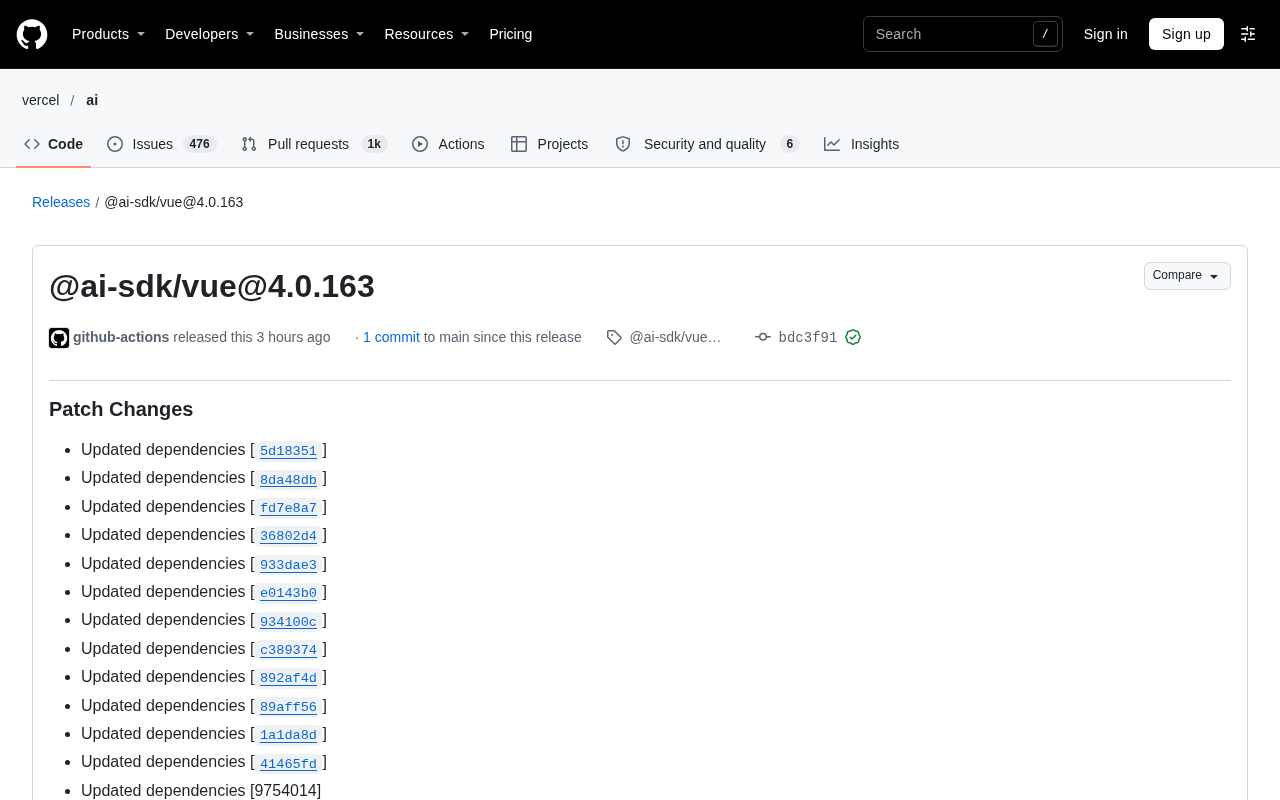
Vercel 旗下的 AI SDK 生态再次迎来一次密集的版本迭代。@ai-sdk/vue@4.0.163 以补丁版本的形式发布,从版本号的变化幅度看,这并非一次功能层面的重大更新,而是一次围绕依赖链的系统性维护。对于正在用 Vue 构建 AI 对话界面的开发者而言,这类版本往往容易被忽略,却直接关系到项目能否稳定运行。
这次更新到底改了什么
根据 GitHub 上的发布记录,@ai-sdk/vue@4.0.163 的核心变更日志只有一项:Patch Changes,随后是一长串 "Updated dependencies" 条目。换句话说,这个版本没有引入新的 Vue 组合式函数,也没有调整 API 签名,全部动作都发生在依赖层面。
被同步升级的依赖包括 ai@7.0.163 和 @ai-sdk/provider-utils@5.0.75。前者是 AI SDK 的核心运行时,负责流式响应、工具调用、消息管理等底层能力;后者则是各模型提供商适配器共享的工具函数集合。两者同时跟进,说明这次发布是在对齐整个 SDK 家族的版本水位。
发布由 github-actions 机器人完成,提交带有 GitHub 验证签名,属于典型的自动化发布流程产物。
补丁版本(Patch Version) 遵循语义化版本规范(SemVer),版本号格式为 主版本号.次版本号.补丁号(如 4.0.163)。补丁号递增表示仅包含向后兼容的问题修复,不引入新功能,也不破坏现有 API。在 npm 生态中,^4.0.162 允许自动升级到 4.x.x 范围内的最新版本(含补丁更新),而 ~4.0.162 仅允许 4.0.x 内的补丁升级。AI SDK 这类高频发布的项目,补丁号常因依赖联动而快速增长,开发者应理解其“仅修复、不破坏”的语义,避免因版本号数字大而产生不必要的升级顾虑。
为什么补丁版本值得留意
很多开发者对补丁版本存在惯性忽略:反正只是 4.0.162 到 4.0.163,不涉及破坏性变更,升级优先级自然靠后。但对 AI SDK 这类处于快速演进期的工具链来说,补丁版本承担的功能比想象中更多。
依赖项的更新通常意味着上游修复了某些边界情况,或者调整了与模型提供商接口的兼容逻辑。provider-utils 的每次小版本变动,都可能影响请求参数序列化、流式数据解析等细节。如果项目中锁定了旧版本,短期内不会出问题,但随着上游 API 持续变化,滞后的依赖栈迟早会在某个场景下暴露兼容性缺口。
从工程实践看,这类补丁版本更适合纳入常规的依赖更新节奏,而不是攒到出现故障再集中处理。
依赖链(Dependency Chain) 指项目中间接引入的传递依赖关系。以 @ai-sdk/vue 为例,它依赖 ai 核心包,而 ai 又依赖 @ai-sdk/provider-utils,形成一条纵向链条。当上游包发布补丁时,若下游包未及时跟进,可能出现同一依赖的多个版本共存,导致类型定义冲突(TypeScript 报错)或运行时行为不一致(如流式解析逻辑差异)。pnpm 的严格依赖隔离会放大这类问题,而 npm 的扁平化安装可能掩盖冲突。因此,保持依赖链各环节版本对齐,是避免“依赖地狱”的关键实践。
在 Vue 项目中的实际影响
@ai-sdk/vue 的定位是给 Vue 应用提供 AI 交互能力,典型用法是通过组合式函数把流式文本、工具调用状态接入组件。它的体积不大,但处在依赖链的中间层:上层是业务组件,下层是 ai 核心包和各类 provider 适配器。
这次依赖整体上移,带来的直接效果是版本一致性。当 @ai-sdk/vue、ai、provider-utils 三者版本对齐后,跨包的类型定义冲突、运行时行为差异会相应减少。对于使用 pnpm 或 npm workspaces 的多包项目,这种对齐能省去不少手动 override 的麻烦。
需要注意的是,补丁更新不改变公开 API,现有代码无需修改即可升级。但如果在 package.json 中使用了精确版本锁定,需要手动调整版本号;使用 ^ 或 ~ 范围则会在下次安装时自动获取。
组合式函数(Composable) 是 Vue 3 组合式 API 的核心模式,指以 use 开头、封装可复用逻辑的函数,如 useChat、useCompletion 等。@ai-sdk/vue 正是通过这类组合式函数,将 AI SDK 的流式响应、消息状态、工具调用等能力暴露给 Vue 组件。组合式函数内部依赖 ai 核心包的运行时逻辑,因此当 ai 或 provider-utils 更新时,组合式函数的行为可能间接受影响(如流式分块解析、错误重试策略)。开发者升级补丁版本后,应重点验证这些组合式函数在边界场景下的表现。
版本节奏背后的信号
把视角拉远一点,4.0.163 这样的版本号本身就传递了信息。补丁号已经累积到三位数,说明这个包处在高频维护状态,发布流程高度自动化。这与 AI SDK 整体所处的阶段相符:模型提供商的能力和接口在持续变化,SDK 必须频繁跟进才能保持可用性。
对使用方来说,高频补丁意味着两件事。一是修复响应快,遇到的问题通常能在较短时间内得到处理;二是版本噪音大,需要建立合理的升级策略,避免被每一次发布牵着走。比较务实的做法是关注变更类型,功能性更新和破坏性变更重点评估,纯依赖维护类补丁按固定周期批量跟进。
语义化版本(SemVer) 的补丁号累积到三位数(163),通常意味着项目处于高频迭代期,且发布流程高度自动化。在 AI SDK 生态中,模型提供商的 API 频繁调整(如新增参数、变更流式格式),SDK 需通过补丁版本快速对齐。这种模式与 React、Vue 等成熟框架的“低频大版本”形成对比。对使用方而言,高频补丁要求建立更精细的升级策略:可借助 Dependabot 或 Renovate 等工具自动创建 PR,并结合 CI 测试流水线,将纯依赖更新与功能性变更区分处理,既不错过关键修复,也不被版本噪音干扰。
升级建议
对于正在使用 @ai-sdk/vue 的项目,本次升级风险很低。建议在开发环境先执行更新,跑一遍现有的对话流程和工具调用测试,确认流式输出、错误处理等环节行为一致后,再同步到生产环境。
如果项目同时依赖多个 @ai-sdk/* 包,升级时注意保持它们与 ai 核心包的版本匹配,避免出现部分包已更新、部分仍停留在旧版本的情况。依赖树的一致性,往往比单个包的版本新旧更影响稳定性。
相关推荐
 科技前沿
GitHub日报·11月08日:Agent 基础设施全面开花
Deep dive into 7 new GitHub trending projects today
 科技前沿
Claude新模型Silicon曝光,Opus 5.5被超越?
Anthropic神秘模型Silicon与Obsidian 3在Cognition Devon CLI中曝光,据称超越Opus 5.5;OpenAI的Cactus和Kraken同现构建,Coder平台Koduck疑为Qwen家族。本文梳理周末AI圈关键动向,并解读一项关于视觉输入欺骗机器人的安全研究。
 科技前沿
Claude模型与Effort终极指南:如何省Token
基于8种Claude模型与Effort组合、4个真实编码任务的实测,拆解Haiku、Sonnet、Opus、Fable的定位与价格,解析Effort档位对Token消耗的影响,并给出省Token的实战配置建议。