AI SDK Workflow 2.0.108 补丁发布,同步升级 ai 依赖

@ai-sdk/workflow 发布 2.0.108 补丁版,将核心包 ai 同步至 7.0.176。
AI SDK 生态持续迭代,@ai-sdk/workflow 发布 2.0.108 补丁版本,由 GitHub Actions 自动构建并以验证签名发布,核心动作是将底层 ai 包同步至 7.0.176。由于 AI SDK 采用拆包架构,核心包与扩展包需保持版本对齐,否则易出现类型不匹配或运行时行为差异,本次同步为使用方提供了明确的兼容基线。发布说明未列出具体修复条目,但补丁级更新通常涉及任务调度、状态传递等底层逻辑微调。文章建议升级前在测试环境验证多步骤工作流的完整链路,并建立按周批量合并补丁版本的依赖更新策略,以平衡稳定性与验证成本。
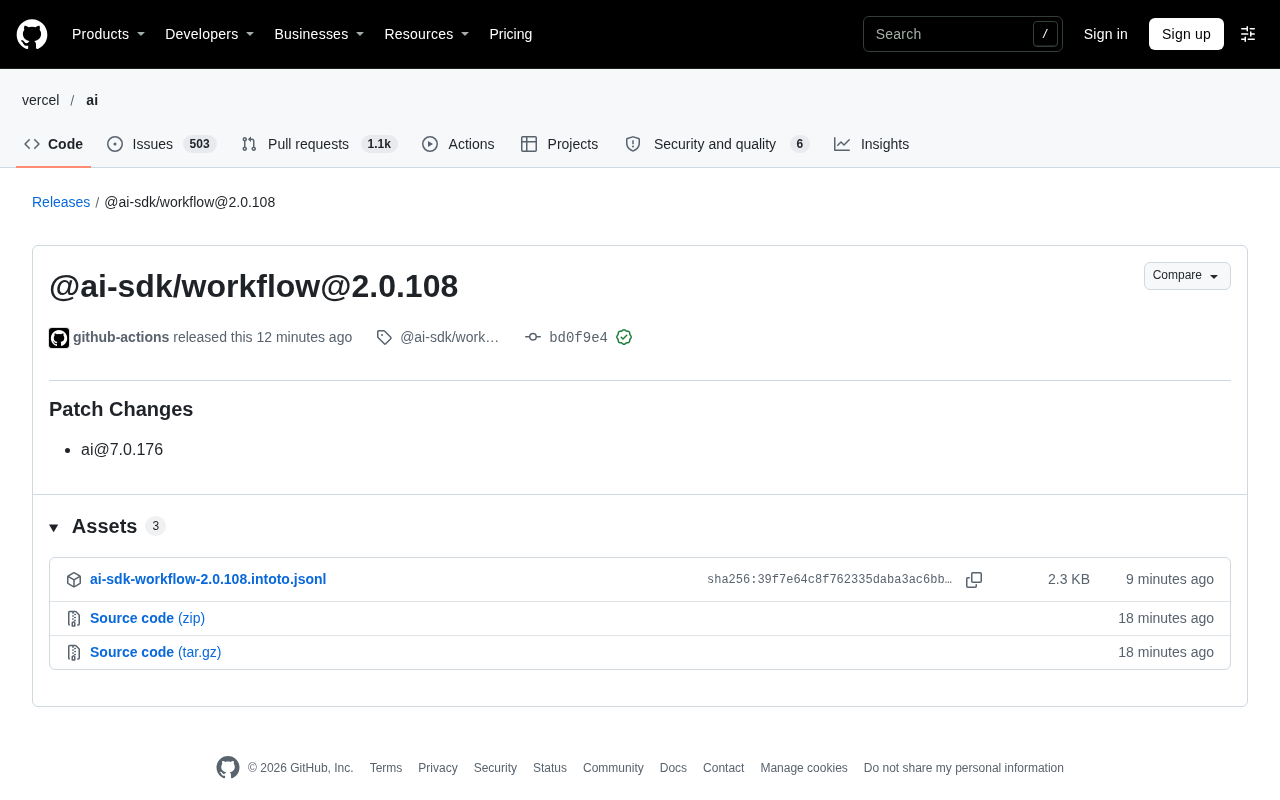
AI SDK 生态的版本迭代仍在持续。据 GitHub Releases 页面显示,@ai-sdk/workflow 发布了 2.0.108 版本,类型标注为 Patch Changes,同时将底层 ai 包同步至 7.0.176。对于依赖 AI SDK 构建工作流应用的开发者来说,这类小版本更新往往比大版本更值得留意,因为它们通常承载着稳定性修复与依赖对齐。
这次更新改了什么
从发布说明看,2.0.108 属于补丁级更新(Patch Changes),核心动作是与 ai@7.0.176 建立版本对应关系。发布由 GitHub Actions 自动完成,commit 带有 GitHub 验证签名,说明这是一次常规的自动化发布流程,而非临时手工干预。
补丁版本在语义化版本体系中代表向后兼容的问题修复。结合 @ai-sdk/workflow 的定位——为 AI 应用提供工作流编排能力——这类更新通常涉及任务调度、步骤串联、状态传递等底层逻辑的微调。发布说明未列出具体修复条目,但从依赖联动可以推断,本次变更主要是为了让 workflow 包与最新 ai 核心包保持行为一致。
语义化版本(SemVer) 是软件版本号管理的通行规范,格式为 主版本号.次版本号.补丁号(MAJOR.MINOR.PATCH)。补丁号递增代表向后兼容的问题修复,次版本号递增代表向后兼容的功能新增,主版本号递增则代表不兼容的 API 变更。理解这一体系有助于判断升级风险:本次 @ai-sdk/workflow 从 2.0.x 到 2.0.108 属于补丁级变动,理论上不会破坏现有调用方式。不过 SemVer 只是约定而非强制,加之自动化发布频繁,实际行为仍需以 diff 为准。开发者可借助 npm view 或 lockfile 对比依赖树,确认底层 ai 包是否被间接提升。
为什么依赖对齐值得关注
AI SDK 采用拆包架构,ai 作为核心包提供模型调用、流式响应、工具调用等基础能力,而 @ai-sdk/workflow 之类的扩展包则在其上叠加编排能力。当核心包发生版本跃迁时,扩展包如果不及时跟进,容易出现类型不匹配或运行时行为差异。
这次发布把 ai 固定在 7.0.176,等于给使用方一个明确的兼容基线。对已经在生产环境中运行工作流的生产者而言,锁定依赖版本是避免"昨天还能跑、今天突然报错"的常规手段。
拆包架构(monorepo 分包发布) 指一个 SDK 被拆分为多个独立 npm 包,核心包与扩展包各自独立发版、独立声明依赖。AI SDK 正是这种模式:ai 提供模型调用与流式响应等基础能力,@ai-sdk/workflow 等扩展包以 peer dependency 或直接依赖的方式引用核心包。这种架构的代价是版本漂移风险——当核心包升级而扩展包未同步时,可能出现类型定义不一致、运行时接口错位等问题。因此扩展包在每次发布时把核心包版本固定下来,实质上是在声明“本版本与哪个核心版本经过联合测试”,这也是 lockfile 与 peer dependency 范围管理在生产环境中格外重要的原因。
升级建议与实践提醒
补丁更新通常风险较低,但仍建议在测试环境中先验证工作流的完整链路,尤其是多步骤任务在状态传递和错误重试上的表现。由于发布页面没有给出变更明细,升级前可以对比两个版本的实际 diff,确认没有触及你正在使用的 API。
另外,这类自动化发布的高频节奏意味着版本号会快速滚动。团队内部最好建立依赖更新策略,例如按周批量合并补丁版本,而不是每次发布都立即跟进,以降低验证成本。
GitHub Actions 自动发布与 commit 签名验证 是现代开源项目常见的发布流水线:代码合并触发 CI,自动执行构建、版本号递增、打 tag 并发布到 npm,同时对 commit 进行 GPG 签名。签名验证(页面上的 Verified 标识)能证明该 commit 确实由仓库维护者的密钥签署,降低供应链投毒风险。但自动化发布也意味着发布说明往往由工具生成,条目粒度较粗,甚至只体现依赖变更。因此面对高频补丁发布,团队更适合通过对比 npm 上的 tarball 或 GitHub compare 视图来获取真实变更,而非仅依赖 release note 判断影响面。
小结
@ai-sdk/workflow 2.0.108 是一次常规的补丁发布,重点在于与 ai@7.0.176 的依赖同步。对于深度使用 AI SDK 构建工作流的团队,及时跟进补丁有助于获得稳定性改进;对于轻量使用者,按节奏批量升级即可,无需对每个补丁版本做出即时响应。
相关推荐

Gemini 4 Neon评测:跑分比肩Carbon,API定价与额度解析
Google Gemini 4 Neon正式上线,跑分紧咬Carbon,API定价3/15为Hydrogen两倍。本文汇总B站UP主实测:Neon可平替90% Carbon场景,AntiGravity中额度消耗仅为Carbon三分之一,并解析订阅渠道限制与2API封号风险。

Gemini 4 Helium或将至?Google订阅限制松绑信号
Google团队成员预告发布将继续,社区推测Gemini 4 Helium(Flash Lite)或成下一款模型;订阅封禁争议获回应,产品负责人以「Soon」暗示可能开放限制。本文梳理Gemini动向、OpenAI Coding Agent与风险管理、豆包实时音视频API及算力商业动态。

AI辅助React开发实战:视频应用优化与错误处理
14年经验开发者演示如何用AI辅助优化React视频应用:通过ImageKit将视频从80MB压缩至5MB(约94%),并实现可靠的错误处理与重试机制。包含与AI协作的规划、代码理解和验证方法。