AI SDK Workflow 2.0.85 补丁发布:文档整理与依赖同步
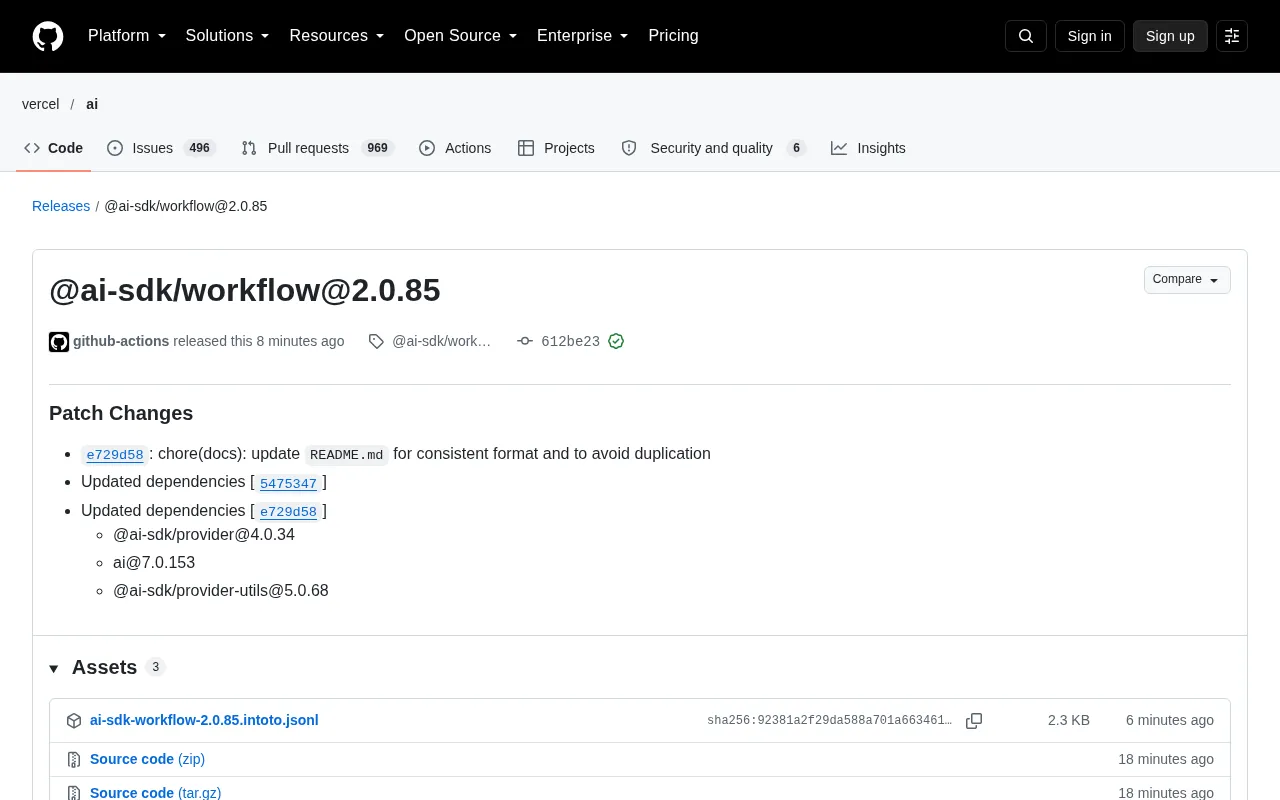
AI SDK Workflow 2.0.85 补丁发布,以文档整理与底层依赖同步为主。
@ai-sdk/workflow 发布 2.0.85 补丁版本,未引入新接口或破坏性变更。核心改动是提交 e729d58 对 README.md 的格式统一与去重,同时同步升级三个上游依赖:@ai-sdk/provider 4.0.34、ai 7.0.153、@ai-sdk/provider-utils 5.0.68。这三个包分别承担模型接入抽象、通用工具函数与核心调用入口的角色。文章指出,这种连带升级体现了 Vercel 团队紧密耦合的版本策略,好处是生态内接口对齐、减少版本错配,代价是补丁升级也可能带来底层行为的细微变化。文章建议生产环境升级前核查依赖 changelog 并用锁文件或 npm ls 检查依赖树,避免版本提升导致的冲突。
AI SDK 生态又迎来一次版本迭代。@ai-sdk/workflow 发布 2.0.85 补丁版本,改动集中于文档规范化和依赖同步,没有引入新的功能接口或破坏性变更。
本次更新改了什么
根据 GitHub 发布记录,2.0.85 的核心改动是一项文档维护工作:提交 e729d58 更新了 README.md,目标是统一格式并消除重复内容。对一款处于快速迭代期的 AI 开发工具包来说,文档的整洁程度直接影响新用户的接入效率,这类看似琐碎的补丁实际上承担着降低上手门槛的作用。
话说回来,该版本同步升级了三个上游依赖:@ai-sdk/provider 升至 4.0.34,ai 升至 7.0.153,@ai-sdk/provider-utils 升至 5.0.68。这三个包构成了 AI SDK 的底层支撑体系——provider 负责模型接入抽象,provider-utils 提供通用工具函数,而 ai 包则是开发者最常直接调用的核心入口。
依赖链条为什么值得关注
一个 workflow 包的补丁版本连带升级多个底层依赖,说明 Vercel 团队在维护 AI SDK 时采取了紧密耦合的版本策略。这种做法的好处是生态内各包的接口保持对齐,减少开发者因版本错配而踩坑;代价则是补丁升级也可能带来底层行为的细微变化。
对比业界常见的松散版本管理,AI SDK 的这种做法更接近 monorepo 的协同发布模式。对于在生产环境使用 @ai-sdk/workflow 的团队,建议在升级前检查这三个依赖的 changelog,尤其是 ai 包从 7.0.x 系列内部的变动。
语义化版本(SemVer) 是本次更新定级为 patch 的依据。SemVer 规定版本号形如 主版本号.次版本号.修订号:主版本号变更表示不兼容的 API 修改,次版本号变更表示向下兼容的功能新增,修订号(patch)变更表示向下兼容的问题修复。因此 2.0.85 按约定不应包含破坏性变更。但需要注意,SemVer 的约束只覆盖该包自身对外暴露的接口,并不保证其依赖的行为不变——这也是为何文章反复强调要核查依赖 changelog。
补丁版本的实际影响
2.0.85 属于 patch 级别更新,按语义化版本约定不应包含破坏性变更。文档调整对运行时行为没有影响,依赖升级理论上也只是修复和内部优化。
不过,依赖升级始终存在间接风险。如果项目中同时安装了其他版本的 @ai-sdk/provider 或 ai,npm 的依赖提升策略可能导致实际加载的版本与预期不符。使用包管理器锁文件或 npm ls 检查依赖树,是升级前值得做的一步。
npm 依赖提升(hoisting)与锁文件 是理解间接风险的背景。npm 安装依赖时会将满足版本范围的包尽量提升到 node_modules 顶层以复用,若不同包对同一依赖要求的版本范围存在交集,实际只会保留一份;范围不重叠时则嵌套安装多份副本。这可能导致运行时加载的版本与预期不符,且单例状态(如 provider 注册表)被多份副本割裂。package-lock.json、pnpm-lock.yaml 等锁文件会固定整棵依赖树的精确版本,npm ls <包名> 可列出某包的所有来源与版本,两者结合是排查版本冲突的标准手段。
如何评估是否升级
对于追踪 AI SDK 最新进展的开发者,这类补丁版本通常可以直接跟进;对于追求稳定性的生产项目,可以观察一两个版本后再批量升级。无论哪种情况,关注 README 的更新内容都有实际价值——文档的统一往往意味着示例代码更加可靠,能减少照着旧文档调试的时间。
本次发布由 GitHub Actions 自动完成,提交带有 GitHub 验证签名(GPG key ID: B5690EEEBB952194),流程规范透明,这也是开源项目发布可追溯性的一个例证。
GitHub Actions 自动发布与提交签名 构成了本次发布的流程基础。GitHub Actions 通过仓库内的工作流文件在推送 tag 或合并 PR 时自动执行构建、发布 npm 包等步骤,使发布过程可复现、少人工干预。提交上的 GitHub 验证签名来自 GPG(GNU Privacy Guard)密钥,GitHub 会为网页端提交或配置了密钥的自动化流程附加签名,其他用户可据此确认提交确实来自该账户且内容未被篡改。发布记录中出现的 GPG key ID 即用于这一验证,为开源供应链的可追溯性提供了基础保障。
小结
AI SDK Workflow 2.0.85 是一次以文档整理和依赖同步为主的常规维护更新。它提醒我们,AI 工具链的成熟不仅体现在新功能上,也体现在文档质量和版本管理的一致性上。
相关推荐

Asana AI产品负责人分享AI Agent最佳实践
Asana AI产品负责人分享AI Agent最佳实践,涵盖职责边界设定、人在回路设计、数据模型锚定以及评估迭代方法,为产品团队落地Agent提供可参考的原则。

日本互联网巨头GMO遭黑客泄密:云服务漏洞致客户数据外泄
日本GMO Internet证实云服务遭黑客攻击,客户数据疑被公开。公司正核实泄露数据真实性,事件凸显云服务安全风险与供应链攻击威胁。

苹果为Pages、Keynote、Numbers加入AI助手
苹果为Keynote、Pages、Numbers引入AI助手,基于苹果与OpenAI模型,可理解文档上下文,在Keynote中设计动画幻灯片、在Pages中起草和重构文档,生产力套件AI竞争升级。