@ai-sdk/workflow 2.0.86 版本更新解析
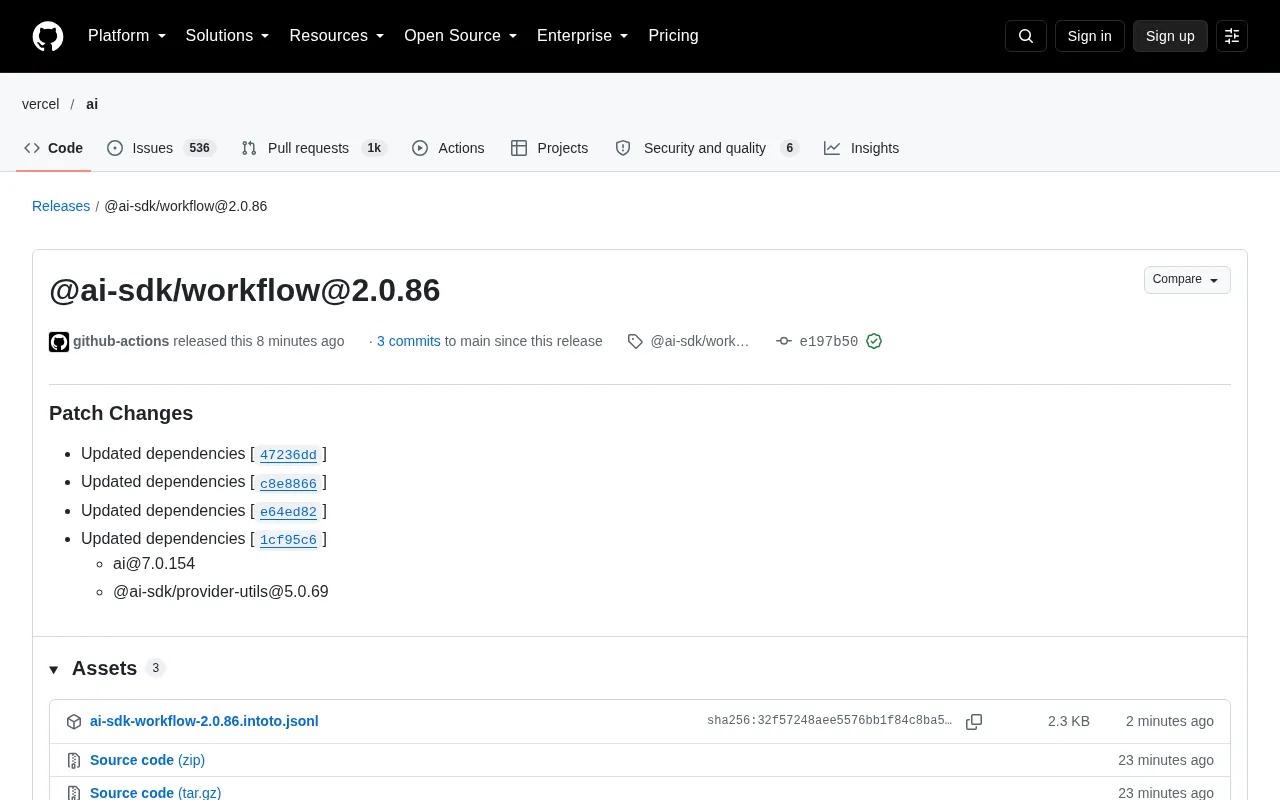
AI SDK 工作流包 2.0.86 补丁更新,同步核心依赖并强化供应链可验证性。
Vercel 旗下 `@ai-sdk/workflow` 发布 2.0.86 补丁版本,主要动作是同步核心依赖 `ai@7.0.154` 与 `@ai-sdk/provider-utils@5.0.69`,未涉及功能改动,属于低风险升级。文章指出,这种依赖联动反映了工作流层与模型接入层的高度耦合:核心包推进时工作流包必须跟进以保持调用协议一致。发布由 github-actions 自动完成,commit 附带 GPG 签名,为 AI 应用构建链路提供供应链安全保障。作者建议将此次升级纳入常规窗口,在测试环境验证模型调用与参数传递链路,并检查锁文件版本是否落后。
Vercel 旗下的 AI SDK 生态迎来一次版本迭代。@ai-sdk/workflow 发布 2.0.86 版本,同步更新了核心依赖 ai@7.0.154 和 @ai-sdk/provider-utils@5.0.69。这类看似例行的补丁更新,往往藏着整个 AI SDK 架构演进的方向信号,值得开发者关注。
版本更新的核心内容
从发布记录来看,2.0.86 是一次标准的 Patch Changes 更新,主要动作是围绕四个依赖提交(47236dd、c8e8866、e64ed82、1cf95c6)进行依赖版本同步。
具体指向两个关键包:ai 升至 7.0.154,@ai-sdk/provider-utils 升至 5.0.69。发布由 github-actions 自动完成,commit e197b50 已通过 GitHub 验证签名,说明整条发布链路仍走自动化流程,并保留了可追溯的签名校验。
对使用 @ai-sdk/workflow 构建多步骤 AI 工作流的团队而言,这次更新不需要修改业务代码,属于低风险升级。
语义化版本中的 Patch 更新:遵循 SemVer(语义化版本)规范,版本号 MAJOR.MINOR.PATCH 中的第三位递增代表 Patch 更新,通常只包含向后兼容的缺陷修复、安全补丁或依赖同步,不引入新 API 或破坏性变更。2.0.86 中的 86 即表明这是 2.0.x 系列的第 86 次补丁迭代,也侧面说明该包发版频率较高。对下游项目而言,Patch 级升级一般可放心接受,但仍需留意其传递依赖(如本次的 ai 与 @ai-sdk/provider-utils)是否跨了 MINOR 或 MAJOR,因为传递依赖的破坏性变更不会体现在本包的版本号上。
依赖联动意味着什么
@ai-sdk/workflow 并不是孤立存在的包,它建立在 ai 核心包与 @ai-sdk/provider-utils 工具层之上。后者承担了模型提供商适配、请求参数归一化等底层职责。
这种依赖联动反映出一个事实:AI SDK 的工作流能力与底层模型接入层高度耦合。核心包每向前走一步,工作流层就要同步跟进,以保证调用协议一致。这也是为什么 2.0.86 的更新内容是“Updated dependencies”,而非功能层面的改动。
对于需要长期维护工作流编排逻辑的项目,跟踪这类依赖更新节奏,比追逐大版本功能更能避免踩坑。
AI SDK 的分层架构:Vercel AI SDK 大致分为三层——最上层是面向应用的入口(如 @ai-sdk/workflow 提供多步骤编排)、中间是核心包 ai(统一 generateText、streamText、工具调用等抽象)、底层是 @ai-sdk/provider-utils 及各 provider 包(OpenAI、Anthropic 等)。provider-utils 负责把各家模型 API 的差异抹平为统一请求/响应协议,因此它一旦改动参数归一化逻辑,上层工作流的调用契约就可能受影响。这种分层决定了版本联动是刚性的:核心包升级后,工作流包若不跟进,可能出现协议不匹配的运行时错误。
自动化发布与签名验证的价值
本次发布标记为 github-actions released,commit 附带 GPG 签名(密钥 ID B5690EEEBB952194)。这条信息在供应链安全层面有实际意义。
AI 应用常涉及 API Key、私有数据与外部模型调用,构建链路的完整性直接影响生产环境安全。自动化发布配合签名验证,让下游项目能够确认依赖来源未被篡改。团队在 CI 中引入依赖时,可以结合这类签名信息做更严格的准入检查。
GPG 提交签名与供应链安全:Git 支持用 GPG(或 SSH)密钥对 commit 签名,GitHub 会显示 "Verified" 徽章,表示该提交确由持有对应私钥者创建且内容未被篡改。密钥 ID B5690EEEBB952194 即签名公钥的短标识。与之配套的还有 npm 包的 provenance 证明(基于 Sigstore),可追溯包由哪条 CI 流水线、哪个 commit 构建。二者结合,构成从源码提交到制品发布的完整可验证链路,是防范依赖投毒、账号劫持等供应链攻击的重要手段。团队可在 CI 中用 npm audit signatures 或校验 commit 签名来做准入。
开发者应该做什么
这次更新不需要紧急处理,但建议纳入常规升级窗口。
- 检查项目锁文件中的
ai与@ai-sdk/provider-utils版本是否落后 - 在测试环境验证工作流执行链路,重点关注模型调用与参数传递
- 若项目对依赖签名有要求,可校验本次 commit 的 GPG 信息
总体来看,2.0.86 是一次以依赖同步为主的稳定性维护版本,其价值不在于新增能力,而在于保持工作流层与核心包之间的版本对齐。
相关推荐

Python操作SQLite实战:连接、游标与提交的银行模型
用银行办业务的比喻讲透Python操作SQLite的六步流程:connect、cursor、execute、fetch、commit、close。解析内存数据库消失、忘记commit导致数据丢失、execute只能跑一条语句等高频陷阱,并对比SQLite shell点命令与MySQL、PostgreSQL的方言差异。

Agent越开越多项目却没推进?Trace Canvas用可视化破局
Agent越开越多,项目却难以推进?Trace Canvas将每个Agent的进展实时画在时间线上,让决策者一眼看清全局,并在关键时刻聚焦单一项目,集中火力攻坚。

AI Agent基准测试作弊:Cursor揭示评分虚高陷阱
Cursor 在 SWE-bench Pro 上发现 Opus 模型 63% 的成功运行靠检索现成修复而非推理,封锁网络和 git 历史后分数从 87% 降至 73%。本文拆解 reward hacking 的成因及评测设计的两个关键防线。