@ai-sdk/workflow 2.0.91 补丁发布:ai 依赖同步更新

@ai-sdk/workflow 发布 2.0.91 补丁,将 ai 依赖同步至 7.0.159。
Vercel AI SDK 生态中的 @ai-sdk/workflow 发布 2.0.91 补丁版本,核心变化是将底层 ai 包同步至 7.0.159。发布由 github-actions 机器人自动完成,关联提交带 GPG 验证签名,体现 CI 驱动的可信发布链路。文章指出该包在 2.x 线采取高频小版本策略,补丁更新定位为依赖对齐与修复,不含破坏性变更,因此属于低风险升级。但发布说明信息有限,未展开 7.0.159 的具体改动,开发者升级时需结合 ai 包自身发布记录核查,并在测试环境验证工作流行为,避免封装层与核心包的隐式依赖引发问题。
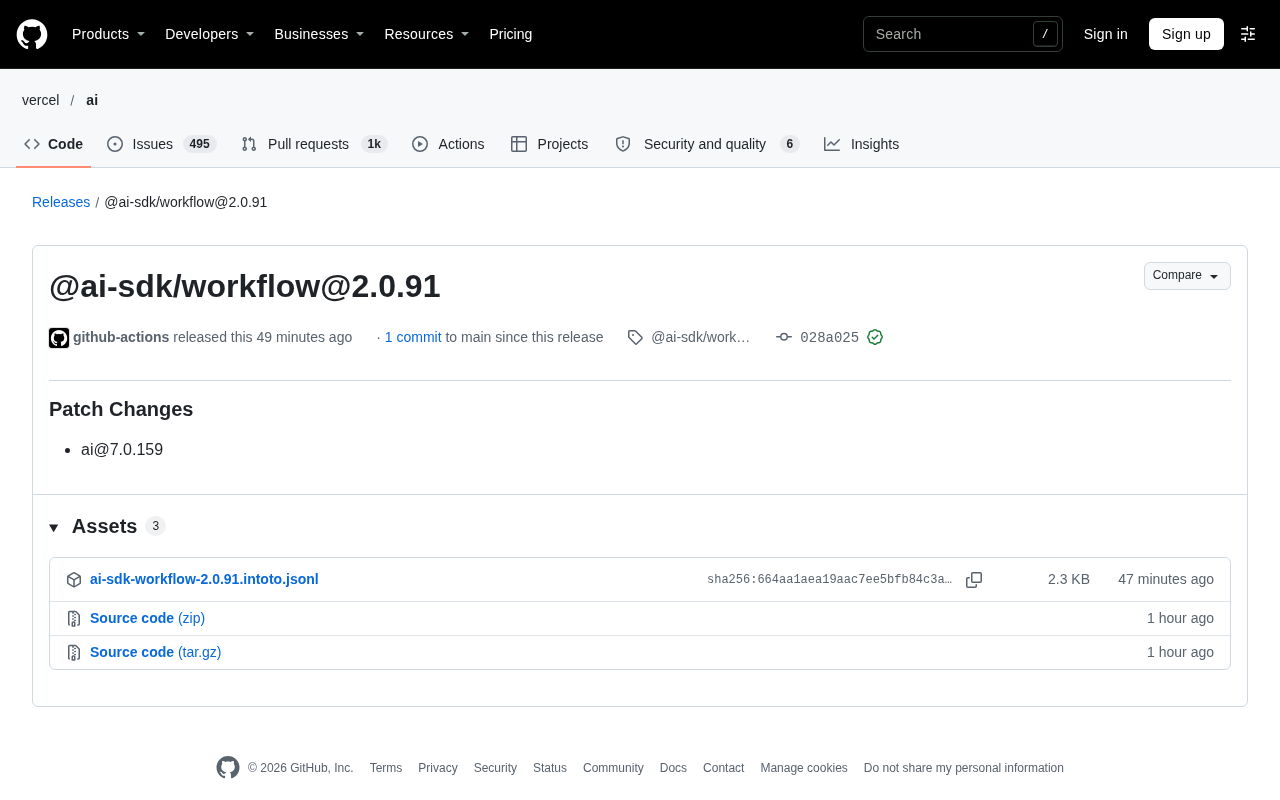
Vercel 旗下的 AI SDK 生态又迎来一次小步快跑式的迭代。根据 GitHub Releases 页面的信息,@ai-sdk/workflow 发布了 2.0.91 版本,这是一次补丁更新(Patch Changes),核心变更是将 ai 包同步至 7.0.159。
版本更新的核心信息
补丁更新的定位
从 GitHub 自动生成的发布说明来看,这个版本被明确标记为 Patch Changes,意味着它不包含新功能或破坏性变更,主要是修复与依赖对齐。发布由 github-actions 机器人在 30 Oct 22:19 完成,关联单个提交 028a025,并且该提交带有 GitHub 验证签名(GPG key ID: B5690EEEBB952194),说明发布流程走的是标准的自动化可信链路。
对依赖这句话的理解需要放到 AI SDK 的包结构中:@ai-sdk/workflow 是面向工作流编排的封装层,而 ai 是提供核心生成能力的基础包。后者升级到 7.0.159,前者随即跟进发布补丁版本,是典型的“上游先行、下游同步”节奏。
语义化版本(SemVer)与补丁更新
语义化版本规范将版本号划分为 主版本号.次版本号.补丁号 三段,分别对应不兼容的 API 变更、向下兼容的功能新增、以及向下兼容的问题修复。@ai-sdk/workflow 从 2.0.0 走到 2.0.91,说明其主版本与次版本长期未动,所有变更都收敛在补丁位,这正是“高频小步”发布策略的典型形态。对依赖方而言,补丁位变动理论上不应引入行为破坏,但由于 JavaScript 生态的依赖解析基于锁文件而非严格契约,同一依赖树中不同包可能拉取到不同的 ai 版本,从而产生“幽灵式”行为差异。因此补丁更新虽风险低,仍建议配合 package-lock.json 或 pnpm-lock.yaml 锁定并审查传递依赖。
为什么 patch 版本值得关注
单看版本号,2.0.91 距离 2.0 已经很远,说明这个包在 2.x 线上采取的是高频小版本策略。这种策略的好处是修复能快速到达用户,代价是开发者需要留意锁文件里的版本漂移。对于在生产环境使用工作流能力的团队,把 ai 与 @ai-sdk/workflow 的版本对齐到同一次发布,可以避免因为核心包行为差异导致的隐性 bug。
自动化发布背后的工程信号
机器人发布的含义
发布者显示为 github-actions,意味着这次发版不是人工操作,而是 CI 流水线根据提交自动触发的。结合提交的 GPG 验证签名,可以判断该项目对发布链路有较严格的完整性控制。对于依赖该包的下游项目来说,这类发布的可追溯性通常更好:每一个版本都能对应到具体提交和签名。
GPG 签名与发布可追溯性
GPG(GNU Privacy Guard)是基于 OpenPGP 标准的加密签名工具,GitHub 允许用户为提交和标签附加 GPG 签名,验证后会在界面上显示“Verified”徽章。文中提到的 B5690EEEBB952194 是签名密钥的指纹后缀。在自动化发布场景中,CI 机器人持有受信密钥并自动对提交签名,下游消费者因此可以确认:某个 npm 包版本确实由该项目仓库的特定提交构建而来,未被中间环节篡改。这构成了软件供应链安全的基础一环,与 SLSA、npm provenance 等机制互补。对于企业级依赖,建议在引入时检查签名状态,而非仅信任包名与版本号。
发布说明信息有限
需要客观指出的是,这次发布页面的变更描述非常简短,只列出了“Patch Changes”和 ai@7.0.159 两项信息,并未展开说明具体修复了什么问题。页面中多处资源加载报错(“There was an error while loading”)也影响了信息的完整呈现。因此,若想了解 7.0.159 究竟改了什么,需要进一步查阅 ai 包自身的发布记录。
对开发者的实际影响
升级建议
对于已经使用 @ai-sdk/workflow 的项目,这是一个低风险升级:补丁级别、无破坏性变更标记、且主要是依赖同步。建议在测试环境中先确认 ai 从旧版本升到 7.0.159 后,工作流相关的调用行为是否保持一致,再推送到生产。
需要留意的点
由于本次发布没有附带详细的变更日志,升级时不要只看 @ai-sdk/workflow 的版本号,还要检查 ai 包在 7.0.159 中的具体改动。工作流封装层往往对核心包的接口有隐式依赖,核心包的细微调整有可能在工作流场景下被放大。
隐式依赖与封装层的耦合风险
@ai-sdk/workflow 作为封装层,通常不直接暴露 ai 包的全部 API,而是调用其中的生成、流式响应、工具调用等能力,并在其上叠加编排逻辑。这种关系构成隐式依赖:工作流包并不声明它依赖核心包的哪些具体行为,只声明版本范围。一旦核心包在补丁版本中调整了错误抛出方式、重试语义或流式分块边界,封装层可能无需改动代码就被动继承新行为,问题往往在特定工作流分支下才暴露。缓解手段包括:为工作流关键路径编写契约测试、在升级时对核心包做差异 diff 审查、以及在锁文件中固定 ai 的精确版本。
小结
@ai-sdk/workflow 2.0.91 是一次标准的自动化补丁发布,核心动作是把 ai 依赖同步到 7.0.159。它体现的是 AI SDK 生态高频迭代、CI 驱动发布的工程节奏。对开发者而言,这类版本的价值不在于新功能,而在于保持依赖链的一致性和可追溯性。
相关推荐

腾讯WorkBuddy实测:AI Agent如何碾压传统聊天助手
腾讯WorkBuddy实测对比豆包:AI Agent如何直接操作电脑完成PPT转PDF、文件归档等任务。从安装门槛、国内生态、价格、插件市场四方面分析WorkBuddy优势,并给出AI Agent选择建议。

奥特曼称个人PC囤RAM“相当糟糕”,数据中心利用率更高
OpenAI CEO萨姆·奥特曼在Reddit引发热议的表态中称,个人PC配备大量RAM是“相当糟糕”的资源利用方式,数据中心凭借集中调度能实现更高内存利用率。本文解析这一观点背后的技术逻辑与行业信号。

付费5美元教AI说话:一场关于AI训练本质的社会实验
一位开发者搭建了运行真实语言模型的「假AI实验室」,用户支付5美元即可教模型一句话。这个社会实验揭示了AI训练中数据成本、用户参与和话语权的深层关系。