@ai-sdk/workflow 2.0.92 更新:依赖升级强化工作流稳定性
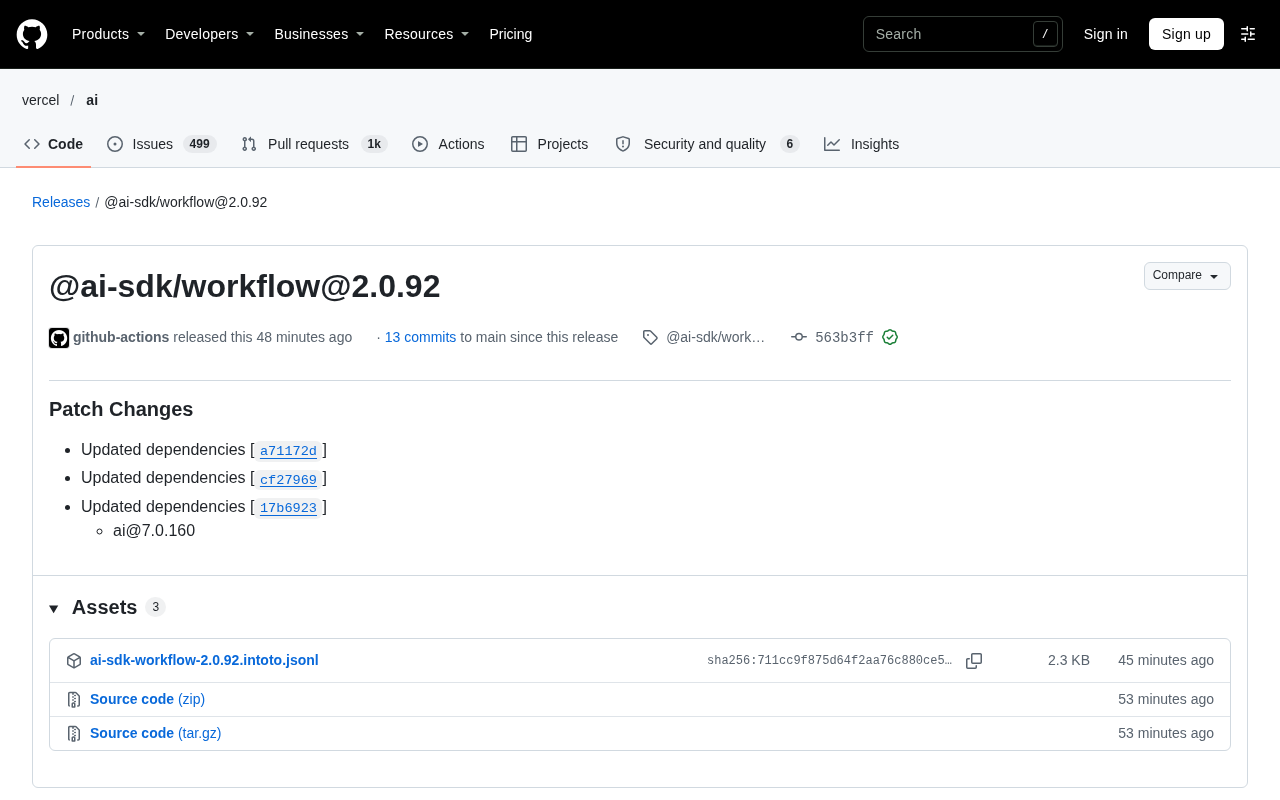
@ai-sdk/workflow 发布 2.0.92 补丁版,同步升级 ai 包至 7.0.160。
本文解读了 @ai-sdk/workflow 2.0.92 补丁版本的发布信息。该版本未引入新特性或破坏性变更,核心动作是更新依赖,并连带将上游 `ai` 包升级至 7.0.160,对应三个依赖更新提交。自上一版本以来的 13 次提交由 github-actions 机器人自动完成发布,且提交带有 GPG 签名,体现较高的迭代活跃度与一定的供应链安全规范。文章分析了补丁更新在 Node.js 生态中的传导机制,说明下游工具包通过依赖升级继承上游修复,并指出锁文件可能影响实际生效版本。对开发者而言,本次属于维护性升级,建议在常规维护窗口内完成,升级前检查 `ai` 包版本一致性,并在 CI 中跑通工作流测试后再部署。
版本速览:一次小版本更新背后的依赖生态
据 GitHub 官方发布页面,@ai-sdk/workflow 发布了 2.0.92 版本,该版本属于补丁更新(Patch Changes),核心动作是更新了若干依赖项,并连带将 ai 包升级至 7.0.160。发布由 github-actions 机器人于 02 Nov 19:22 完成,自上一版本以来共包含 13 次提交,提交记录带有 GitHub 验证签名。
从变更日志的措辞来看,本次更新没有引入新特性或破坏性变更,而是聚焦于依赖一致性维护。对于依赖 @ai-sdk/workflow 构建 AI 工作流的开发者而言,这类补丁版本通常不需要修改应用代码,但值得在测试环境中验证行为是否稳定。
变更内容拆解:依赖链的传导效应
发布说明列出了三条“Updated dependencies”记录,分别对应三个提交哈希(a71172d、cf27969、17b6923)。这些依赖更新最终体现在 ai 包版本从上一版本同步至 7.0.160。
补丁更新的典型模式
在 Node.js 生态中,类似 @ai-sdk/workflow 这样的工具包往往依赖上游 ai 核心包来提供模型调用、流式处理等基础能力。当上游包发布修复时,下游工作流包通过依赖升级来继承这些修复。本次更新未在发布说明中单独列出具体修复项,说明变更主要来自上游依赖的自动传递。
语义化版本(SemVer)与补丁号
在 Node.js/npm 生态中,版本号通常遵循语义化版本规范(SemVer),形如 主版本号.次版本号.补丁号。补丁号(如 2.0.92 中的 92)递增,按约定表示“向下兼容的问题修复”,不应包含新功能或破坏性 API 变更。这正是文章将本次发布归类为“依赖维护性质”、并判断“不需要修改应用代码”的依据。不过 SemVer 是社区约定而非强制规则,实际项目中仍可能出现意外行为变化,因此 CI 回归测试仍是必要环节。
依赖传递与锁文件
@ai-sdk/workflow 对 ai 包的升级,会通过 npm 的依赖解析机制传导给使用者。package-lock.json(或 yarn/pnpm 的锁文件)会固定整棵依赖树的精确版本,因此仅升级直接依赖未必能同步到最新的 ai 包,需要重新解析或手动提升版本。理解这一点有助于解释文章为何建议“检查锁文件中 ai 包的版本”。
对开发者的实际影响
对于直接使用 @ai-sdk/workflow 的团队,升级到 2.0.92 版本意味着获得上游 ai@7.0.160 中的累积修复。如果项目通过锁文件固定了依赖版本,执行 npm update 或手动提升版本号即可完成同步。由于是补丁级变更,预计不会破坏现有 API 调用方式,但仍建议在 CI 中跑通工作流相关测试用例。
从发布节奏看维护状态
13 次提交对应一次补丁发布,说明该仓库保持较高的迭代活跃度。发布由自动化机器人执行,提交带有 GPG 签名验证,反映出项目在供应链安全方面有一定规范。
自动化发布的利与弊
自动化发布流程能缩短从提交到用户可用的时间窗口,但也意味着变更粒度较细。开发者如果希望了解具体改动了什么,需要追溯提交记录或上游 ai 包的更新日志。对于生产环境依赖,建议结合项目自身的回归测试来判断是否立即升级。
GPG 签名与供应链安全
文章提到提交“带有 GPG 签名验证”,这属于软件供应链安全实践的一环。GPG(GNU Privacy Guard)签名可让提交者用私钥对 commit 或 tag 签名,验证者可凭公钥确认该提交确实来自声称的作者、且内容未被篡改。在开源项目中,启用签名验证能降低账号被盗后恶意提交混入发布的风险,也是 SLSA 等供应链安全框架所鼓励的做法。发布由 github-actions 机器人执行并保留签名,说明该仓库在自动化流程中仍维持了可追溯性。
Changesets 与自动发布
“13 次提交对应一次补丁发布”“由机器人自动发布”的组合,常见于采用 Changesets 等工具的工作流:贡献者在 PR 中声明变更级别,机器人汇总后自动生成变更日志并递增版本号、发布到 npm。这解释了为何发布说明只列出“Updated dependencies”而缺少具体修复描述——细节分散在各个上游包的更新日志中。
升级建议与注意事项
本次更新属于依赖维护性质,适合在常规维护窗口内完成升级。升级前可检查锁文件中 ai 包的版本,确认是否已满足项目对其他 AI SDK 组件的兼容性要求。如果项目同时使用多个 @ai-sdk/* 包,保持 ai 核心包版本一致有助于避免类型定义或运行时行为不一致的问题。
由于发布说明未提供具体修复细节,若遇到工作流执行异常,可优先排查是否为依赖版本回退或缓存导致。总体而言,2.0.92 是一次常规的依赖同步更新,维持了工作流包的可用性与上游生态的一致性。
相关推荐

AI检测误判风波:作家被指用AI写作,谁该举证?
2026年英联邦短篇小说奖地区获奖者被Pangram检测工具判定100% AI生成,最终靠草稿自证清白。这起事件揭示了AI检测工具的误判风险与创作者面临的举证困境,以及作家协会承认没有可靠AI检测方法的现实。

Paul Ford新作引热议:Web本身已经足够
Paul Ford 文章《The Web Is More Than Enough》在 Hacker News 引发讨论,主张 Web 标准已足够承载应用开发,反对动辄引入封闭平台。本文梳理其核心论点、与当前 AI 应用潮流的张力,以及对开发者技术选型的实际含义。

斯坦福如何教授AI原生工程:CS146S课程揭秘
斯坦福CS146S课程直面AI一键生成作业的挑战,探索AI原生工程教育。Mihail Eric分享如何将AI作为工程伙伴,培养系统设计和代码审查能力,为工程教育提供新范本。