AI SDK Workflow 2.0.96 补丁解析:Vercel 工作流生态的稳定迭代信号

AI SDK workflow 包发布 2.0.96 补丁,核心是同步 ai 核心包依赖并体现高频小步发布节奏。
文章解析了 Vercel 旗下 @ai-sdk/workflow@2.0.96 的发布信息。该版本为补丁级更新,由 github-actions 自动发布并带 GPG 签名,核心动作是将依赖的 ai 包同步升级到 7.0.164,本身未引入新的编排能力。文章指出补丁号已达 96,反映该包处于高频小步迭代状态,且 workflow 包与核心 ai 包紧密耦合,升级收益主要来自底层改进。对开发者而言,此次更新不构成紧迫升级理由,但提醒应关注两个包的版本匹配,建议使用锁文件并定期批量升级,将小版本纳入常规依赖巡检,而非逐版本跟进。
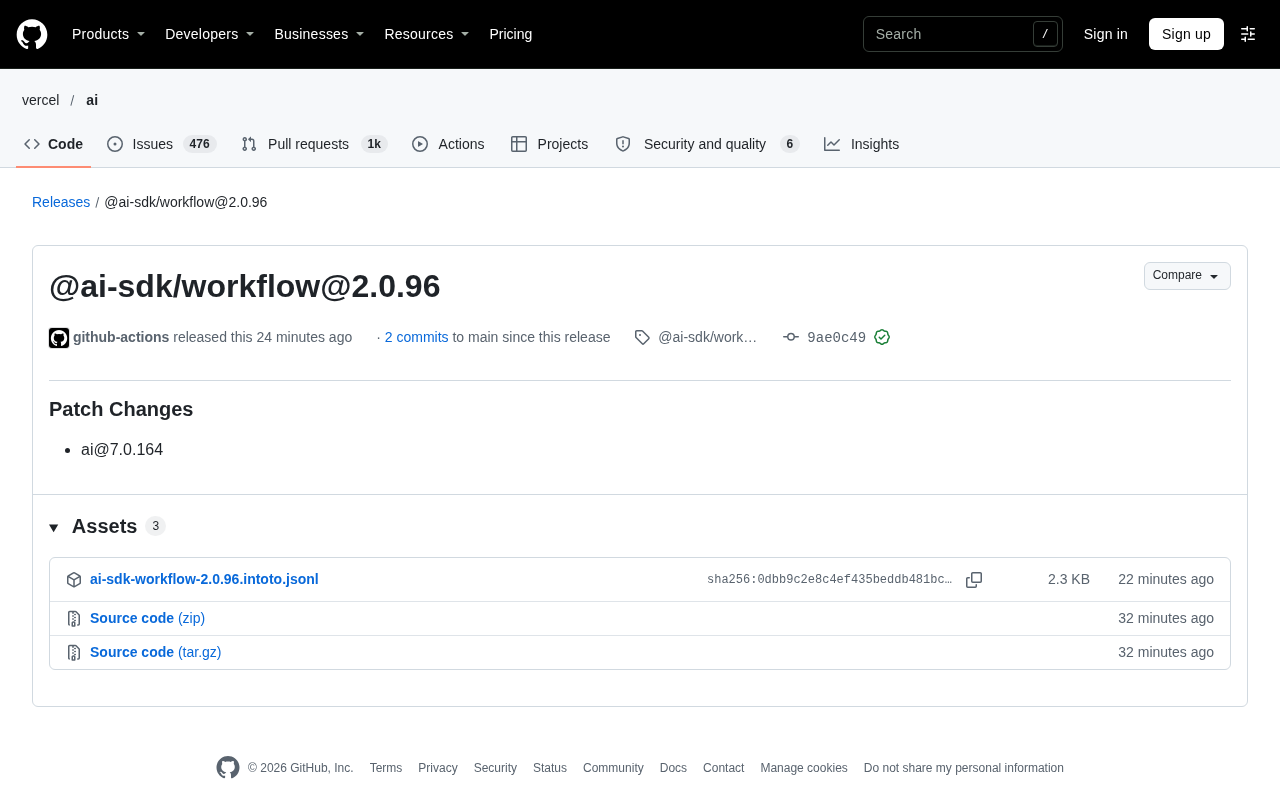
Vercel 旗下的 AI SDK 生态又迎来一次版本更新。@ai-sdk/workflow@2.0.96 作为补丁版本发布,表面上看只是一次常规的依赖升级,但放在 AI 应用从“单次对话”走向“多步骤执行”的背景下,这类小版本更新往往折射出整个工作流编排层的演进节奏。
发布信息与变更内容
根据 GitHub 上的发布记录,@ai-sdk/workflow@2.0.96 由 github-actions 于 06 Nov 19:46 发布,对应 2 个提交同步到 main 分支,提交哈希为 9ae0c49。该提交带有 GitHub 验证签名(GPG key ID 后八位为 B5690EEEBB952194),说明这是一次自动化流水线驱动的正式发布。
变更说明非常简洁:Patch Changes,即补丁级更新,并关联了 ai@7.0.164 这个包版本。也就是说,@ai-sdk/workflow 的这次发布,核心动作是对其依赖的 ai 包进行同步升级。
补丁版本意味着什么
在语义化版本(SemVer)体系里,补丁号从 2.0.x 到 2.0.96 的递增,意味着这个包已经经历过大量小步快跑式的修复与调整。96 这个数字本身说明该工作流包处于高频迭代状态,团队更倾向于通过小颗粒度发布来控制变更风险。
对于使用 AI SDK 构建多步代理(agent)或工具调用链的开发者来说,补丁版本通常不涉及 API 破坏性变更,升级成本低,但也意味着单次更新带来的功能增量有限——它更多是在“把地基夯实”,而非“盖新楼层”。
语义化版本(SemVer) 是一套广泛采用的版本号约定,格式为 主版本号.次版本号.补丁号。按照约定:主版本号递增表示包含不兼容的 API 变更(破坏性更新);次版本号递增表示以向后兼容的方式新增功能;补丁号递增表示向后兼容的问题修复。AI SDK 生态中的包基本遵循这一规则,因此 @ai-sdk/workflow 从 2.0.x 到 2.0.96 的补丁号递增,可以理解为一系列不影响公开 API 的小修复、依赖同步和内部调整。需要注意的是,SemVer 只是社区约定而非强制标准,部分工具链(如 changesets)会依据提交类型自动决定版本号,这也是该包补丁号能快速攀升到 96 的原因之一。
工作流包在 AI SDK 中的定位
AI SDK 的核心价值在于把大模型的调用抽象成统一接口,而 workflow 包则进一步把这套抽象延伸到多步骤编排场景。开发者可以用它定义带有顺序执行、依赖关系与工具调用的流程,把“一次问答”升级成“一个可复用的任务流水线”。
与 ai 核心包的依赖关系
本次发布把 ai@7.0.164 作为补丁变更的一部分,说明 workflow 包的稳定性与核心 ai 包紧密耦合。核心包在会话管理、流式输出、工具调用协议上的任何细微修正,都会通过版本同步传导到工作流层。这种“核心包带补丁、上层包跟随”的模式,是 Vercel 维护 AI SDK 系列的常见做法,好处是版本对齐清晰,代价是上层包自身的能力演进会被核心包的节奏部分牵制。
对开发者而言,升级 @ai-sdk/workflow 到 2.0.96 时,实际获得的是 ai@7.0.164 带来的底层改进,而非 workflow 包自身新增的编排能力。理解这一点,有助于在排查问题时区分“工作流逻辑问题”和“底层调用问题”。
依赖版本锁定与版本漂移 是理解本次发布影响的关键背景。Node 生态中,package.json 里的版本范围(如 ^7.0.164)允许在安装时解析到满足范围的最新版本,而锁文件(package-lock.json、pnpm-lock.yaml、yarn.lock)则记录了实际安装的精确版本。若项目未提交锁文件或未启用 --frozen-lockfile 等严格模式,CI 与生产环境可能在重装依赖时悄悄升级到不同补丁版本,引发“本地正常、线上异常”的漂移问题。AI SDK 这类高频发补丁的包更容易触发此类现象,因此建议在 workflow 与 ai 两个包上同时锁定精确版本,并通过 Dependabot、Renovate 等工具批量、可控地推进升级。
自动化发布背后的工程实践
从发布记录可以看到,这次版本由 github-actions 机器人自动完成,并带有已验证签名。CI 驱动、签名验证、双提交同步到 main,这一套流程说明仓库对发布链路有较严格的治理。
小步发布的取舍
高频补丁发布对下游项目是把双刃剑。一方面,修复能快速触达用户,安全与兼容性问题不会被长期积压;另一方面,依赖锁定不够严格的项目可能面临频繁的版本漂移。建议在工作流相关依赖上使用锁文件并定期批量升级,而不是逐版本跟进,以降低集成噪声。
GPG 签名验证 是保障发布来源可信的重要手段。Git 允许提交者用 GPG 私钥对提交进行签名,托管平台(如 GitHub)会用对应公钥验证签名,并在提交旁显示 Verified 标记。发布记录中出现的 GPG key ID 后八位 B5690EEEBB952194,就是签名密钥的指纹片段,可用于审计发布者身份。在 CI 自动发布场景中,密钥通常以加密 Secret 的形式注入流水线,由机器人账号完成签名提交与打标签。对下游使用者而言,签名验证并不能证明代码绝对安全,但能确认发布来自受控流水线、未被第三方篡改,是供应链安全的基础一环。
对开发者的实际建议
如果你正在用 AI SDK 搭建多步骤 AI 应用,这次更新本身不构成紧迫的升级理由,但它提醒你关注两件事:其一,确认项目锁定的 ai 核心包版本与 workflow 包是否匹配;其二,如果在工作流中出现工具调用或流式输出的异常,优先核对是否因核心包版本滞后导致。
补丁版本的价值不在发布公告里,而在它维持的版本一致性里。对于依赖 AI SDK 构建生产级工作流的团队,把这类小版本纳入常规依赖巡检流程,比追每一次更新更有意义。
常见问题
这次更新有破坏性变更吗? 从变更类型看是 Patch Changes,属于补丁级更新,通常不包含破坏性 API 变更。
我是否必须立即升级?
没有强制要求。若当前版本运行稳定,可以在下次依赖整理时一并升级;若遇到与 ai 核心包相关的调用异常,可优先尝试升级到该版本。
为什么版本号已经是 2.0.96? 补丁号较高说明该包经历了大量小步修复迭代,属于高频维护状态,不代表功能复杂度高。
相关推荐
 科技前沿
GitHub日报·11月08日:Agent 基础设施全面开花
Deep dive into 7 new GitHub trending projects today
 科技前沿
Claude新模型Silicon曝光,Opus 5.5被超越?
Anthropic神秘模型Silicon与Obsidian 3在Cognition Devon CLI中曝光,据称超越Opus 5.5;OpenAI的Cactus和Kraken同现构建,Coder平台Koduck疑为Qwen家族。本文梳理周末AI圈关键动向,并解读一项关于视觉输入欺骗机器人的安全研究。
 科技前沿
Claude模型与Effort终极指南:如何省Token
基于8种Claude模型与Effort组合、4个真实编码任务的实测,拆解Haiku、Sonnet、Opus、Fable的定位与价格,解析Effort档位对Token消耗的影响,并给出省Token的实战配置建议。