AI SDK workflow-harness 1.0.151 版本更新解读

@ai-sdk/workflow-harness 1.0.151 是一次仅含依赖变更与版本对齐的 patch 更新。
文章解读了 @ai-sdk/workflow-harness 1.0.151 版本发布。该版本属于语义化版本中的 patch 级更新,提交记录仅一条,变更集中在依赖更新(对应提交 6c65131 与 1bebfcf),不含新功能。与此同时 @ai-sdk/harness 同步升至 1.0.151,两包保持版本对齐,说明公开 API 未发生破坏性变化。文章提醒:依赖级更新仍可能通过底层模型适配层、重试与流式解析逻辑带来细微行为差异;是否升级还取决于锁文件与自动更新策略。建议生产环境先小范围灰度验证工作流编排与工具调用链,排查问题时优先追溯具体依赖提交,并借助 Dependabot、Renovate 等工具获取比 Release 页面更可靠的告警信息。
一次看似「无聊」的补丁版本
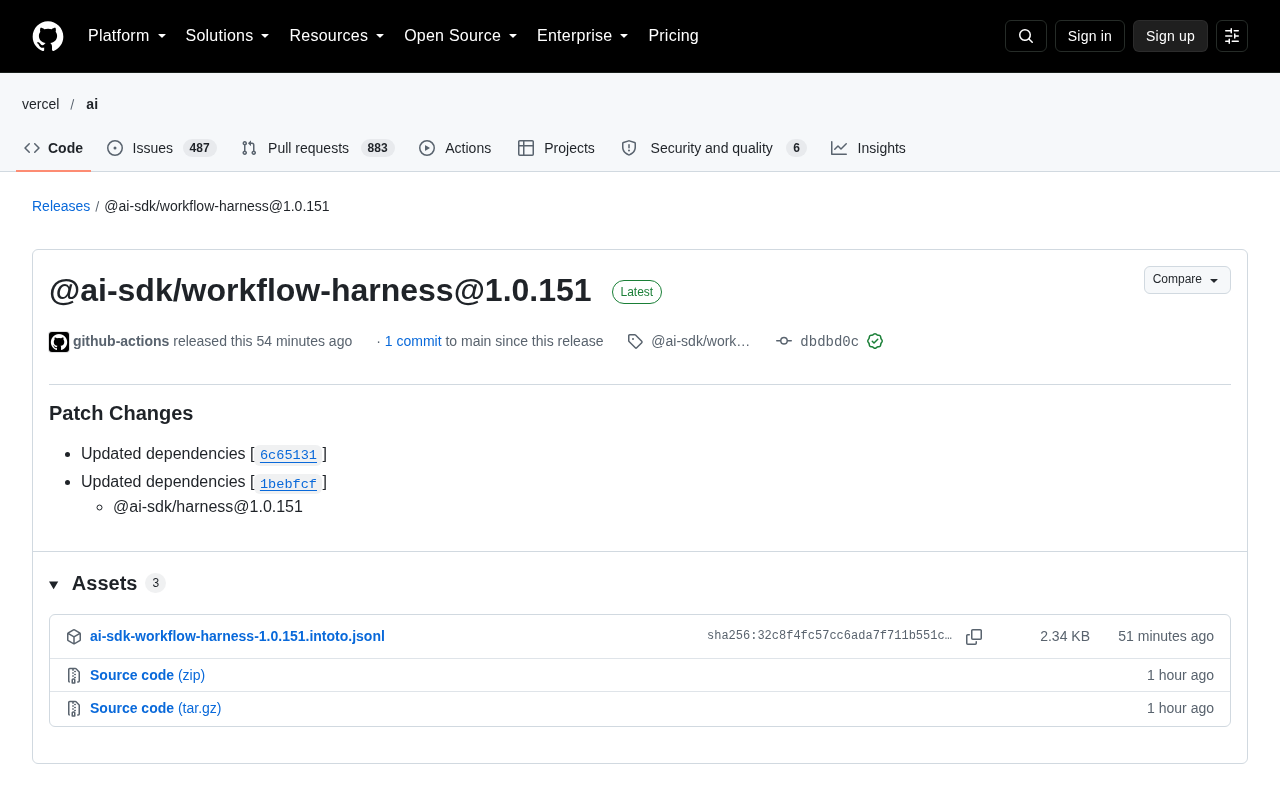
AI SDK 生态下的 @ai-sdk/workflow-harness 悄悄推送了 1.0.151 版本。从 GitHub Release 页面看,这只是一次典型的 patch 更新:提交记录仅一条(dbdbd0c),标签被标记为最新版本,变更内容集中在依赖更新上。
对于习惯追逐「大版本 feature」的开发者来说,这类发布很容易被忽略。但如果你正在用 workflow-harness 搭建 Agent 或自动化流程,了解版本号背后的节奏,能帮你判断该不该在生产环境中跟进升级。
这次更新到底改了什么
根据 Release note,1.0.151 的变更非常简单,归为两类:
- Patch Changes:语义化版本中的补丁级别改动,通常不引入破坏性变更。
- Updated dependencies:依赖包发生了两次更新,分别对应提交
6c65131和1bebfcf。
同时,@ai-sdk/harness@1.0.151 也被同步更新,说明这两个包在这一版本上保持了版本对齐。这种「主包 + harness 基础包」的同步发版策略,是 AI SDK 系列库的常见做法。
你可能没注意到:Release 页面本身用了截图展示,且页面中的部分资源(Assets、Filter 等)加载失败。这不影响版本信息本身的准确性,但也提醒我们——GitHub Releases 页面在脚本被拦截或网络受限时,展示会不完整,关键信息最好从 commit 记录和 CHANGELOG 中交叉确认。
语义化版本(SemVer) 是 MAJOR.MINOR.PATCH 三段式编号约定:MAJOR 表示不兼容的破坏性变更,MINOR 表示向后兼容的新功能,PATCH 表示向后兼容的问题修复。因此 1.0.151 中,从 1.0.150 到 1.0.151 属于 patch 级别,按约定不应引入新的公开接口或破坏性改动。但需要注意,SemVer 只约束「公开 API」,而依赖更新可能间接改变运行时行为——被更新的传递依赖如果修复了某个 bug 或调整了默认值,使用方感知到的效果可能等同于一次功能变更。这也是为什么仅凭版本号判断升级风险并不可靠,仍需结合 CHANGELOG 与具体 commit 交叉确认。
依赖对齐(dependency alignment) 指 monorepo 中多个相互依赖的包在同一版本号上同步发布。AI SDK 这类组织通常用 changesets、lerna 等工具统一管理版本,当 @ai-sdk/workflow-harness 与 @ai-sdk/harness 都标记为 1.0.151 时,意味着二者在该版本下经过联合测试,互相引用的 API 契约一致。这种策略的好处是避免「包 A 用新接口、包 B 还是旧接口」造成的版本漂移;代价是只要任何一个包有改动,整组包都会 bump 版本,因此版本号增长很快,数字本身并不直接反映功能量级。
传递依赖(transitive dependency) 是你没有直接声明、但被直接依赖所依赖的包。比如你的项目依赖 workflow-harness,而 workflow-harness 又依赖某个底层 HTTP 或流式解析库,后者就是传递依赖。这类依赖的行为变化不会出现在你的 package.json 里,却可能在运行期显现。锁定文件(lockfile)会固定整棵依赖树的解析结果,因此是否自动升级传递依赖,取决于你的包管理器与升级策略。
为什么「只更新依赖」也值得关注
很多团队会把 patch 版本当作「无脑升级」,但依赖级更新恰恰可能带来行为变化,尤其是 AI 相关的 SDK:
- 底层模型适配层可能已调整:如果被更新的依赖涉及请求参数、重试逻辑或流式解析,实际运行结果会有细微差异。
- 版本对齐意味着 API 表面稳定:
workflow-harness与harness保持同版本号,说明这一版没有引入新的公开接口,升级风险主要来自传递依赖。 - 锁文件策略决定影响范围:使用 pnpm/npm 的 lockfile 且未开启自动更新时,这个 patch 不会主动进入你的项目,除非手动执行升级命令。
换句话说,1.0.151 更像是一次「生态同步」而非「功能交付」。它保证了依赖树的一致性,也让使用最新 harness 基础包的项目避免版本漂移。
锁文件(lockfile) 是 pnpm 的 pnpm-lock.yaml、npm 的 package-lock.json 或 Yarn 的 yarn.lock,它记录了依赖树中每个包的精确版本与解析地址(integrity hash)。它的作用是把「^1.0.0 这类范围声明」固化为「实际安装 1.0.151」这样的确定结果,从而保证不同机器、不同时间安装得到同一棵依赖树。因此,除非你显式执行升级命令(如 pnpm update)或使用 Dependabot/Renovate 自动提 PR,否则上游发布的新 patch 并不会自动进入你的项目。反过来,如果 CI/CD 中使用了 --no-frozen-lockfile 或忽略锁文件,则可能在不经意间被拉到新版本,这正是「依赖只改了一点点」也需要关注的原因。
Dependabot 与 Renovate 是常见的自动化依赖更新工具,它们会监控上游仓库的发布事件,自动创建升级 PR 并在其中附带 changelog、release notes 和升级后可能受影响的依赖链。相比人工翻阅 GitHub Release 页面,这类工具的优势在于:能识别哪些更新与你项目的直接依赖相关,能标注是否属于安全更新,还能在 CI 中跑测试后再合并。对于只更新依赖的 patch 版本,把工具告警作为第一手信号,比依赖 Release 页面截图去判断要更可靠。
对使用者的实际建议
如果你的项目依赖 @ai-sdk/workflow-harness,可以参考下面的处理方式:
- 生产环境:先在小范围或灰度环境验证,重点观察工作流编排、工具调用链是否出现异常。
- 开发环境:可以直接升级到 1.0.151,保持与上游生态一致,方便复现 issue。
- 排查问题时:优先查看
6c65131和1bebfcf两个依赖提交的具体内容,它们才是行为差异的真正来源。
另外,由于这次更新没有附带详细的变更说明文本,自动化依赖检查工具(如 Dependabot、Renovate)的告警信息会比 Release 页面更有参考价值。
小结:补丁版本是信号,不是噪音
@ai-sdk/workflow-harness@1.0.151 本身没有带来新功能,但它体现了 AI SDK 团队维护节奏的一个侧面——频繁、小步、依赖驱动。对于构建在 AI SDK 之上的应用来说,跟踪这类版本的意义不在于「升级后能做什么」,而在于「不升级会不会踩到已经被修掉的坑」。保持版本对齐,比追逐版本号更重要。
相关推荐

特斯拉Roadster为何要会飞?深度拆解马斯克的疯狂演示
特斯拉Roadster发布会演示了爬墙、倒立与飞跃特技,但The Vergecast拆解后指出:演示车或拆除电池、Rocket版为邀请制且不合法上路,官网条款甚至不保证交付。跳票九年后,这台车为何仍需存在?

AI不是替代者:从工厂根因分析看人机协作
从工厂根因分析场景出发,解析AI如何加速证据链构建而非替代人类专家,探讨「AI支持人而非取代人」的务实落地逻辑与商业价值。

AI Agent决策审计:受监管流程中的证据链怎么建
从Reddit讨论出发,分析受监管流程中AI agent决策审计的三个核心问题:审计记录该包含哪些字段、错误决策的反馈延迟如何应对、以及LLM评审员与人类判断的一致性如何持续校准。