AI SDK workflow-harness 1.0.171 补丁发布

AI SDK 的 workflow-harness 发布 1.0.171 补丁,与 harness 同步迭代。
@ai-sdk/workflow-harness 发布了 1.0.171 补丁版本,由 github-actions 自动发布并通过 GPG 签名验证,自上一版本以来包含 13 个提交,发布说明标注为 Patch Changes,并同步更新了关联包 @ai-sdk/harness 至同一版本号。两者版本号严格同步,反映 monorepo 中常见的联合发版策略:降低依赖解析复杂度,代价是任一方改动都会触发双包发版、版本号增长较快。补丁级更新通常不引入破坏性 API 变更,重点在缺陷修复、依赖对齐与内部行为调整,风险相对可控,但对依赖 harness 底层行为的定制逻辑仍需关注边缘场景回归。由于本次发布未附带详细变更日志,开发者若需了解具体修复内容,应进一步查看这 13 个提交的 diff。整体而言,该信号表明相关工作流抽象仍在活跃维护与打磨中。
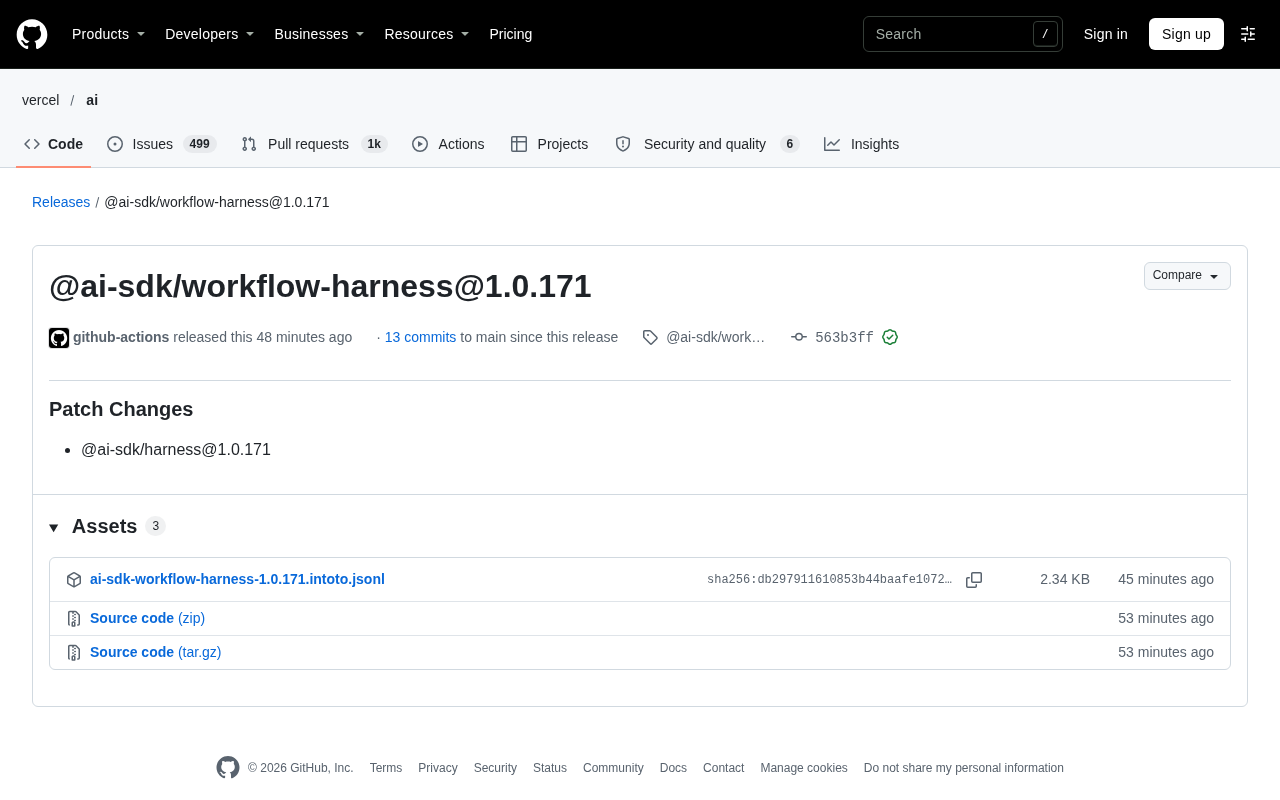
AI SDK 生态中的 @ai-sdk/workflow-harness 包发布了 1.0.171 版本。这是一个补丁更新,主要涉及 @ai-sdk/harness 的同步版本迭代。对于正在使用 AI SDK 构建工作流应用的开发者来说,这类小版本更新往往决定了工作流编排的稳定性与兼容性。
版本发布概况
根据 GitHub 发布记录,@ai-sdk/workflow-harness@1.0.171 由 github-actions 自动发布,提交号为 563b3ff,自上一版本以来共包含 13 个提交,提交已通过 GitHub 验证签名(GPG key ID: B5690EEEBB952194)。发布说明中标注为“Patch Changes”,属于补丁级别变更。
从发布流程看,这是一个典型的自动化发布:CI 机器人触发版本号递增并生成发布记录。这说明 AI SDK 团队在 workflow-harness 上保持了较高的迭代频率,补丁版本号已经推进到 1.0.171,反映出该包正处于持续维护和快速修正的阶段。
语义化版本(SemVer)将版本号约定为 主版本.次版本.补丁版本 三段,分别对应不兼容的 API 变更、向后兼容的功能新增、以及向后兼容的缺陷修复。补丁位从 0 推进到 171,说明该项目在 1.x 大版本内已经历了大量小步快跑式的修正与迭代。与之配套的是变更集(changeset)机制:开发者提交 PR 时声明本次改动属于 patch、minor 还是 major,CI 在合并后汇总这些声明,自动递增版本号并生成发布说明。文章提到的 github-actions 自动发布、"Patch Changes" 标注,都是这套流水线的产物,因此发布记录往往只含元数据而缺乏自然语言描述。
补丁变更意味着什么
发布说明中明确列出了 @ai-sdk/harness@1.0.171 作为关联变更。workflow-harness 与 harness 两个包在版本号上保持同步,暗示它们在依赖关系上紧密耦合,workflow-harness 很可能依赖 harness 的核心能力来实现工作流的定义、执行或测试。
补丁级别更新通常不引入破坏性 API 变更,重点在于缺陷修复、依赖对齐或内部行为调整。对于生产环境用户,这类版本的风险相对可控,但仍建议在升级前检查工作流执行结果是否符合预期——尤其是当项目大量依赖 harness 的底层行为时,细微的补丁改动也可能影响边缘场景。
版本号同步的工程含义
两个包同步发布 1.0.171 版本,是 monorepo 中常见的版本管理策略。这种策略的好处是降低依赖解析的复杂度:开发者升级 workflow-harness 时,可以确信配套的 harness 版本已经过联合测试。代价则是任何一方的补丁都会触发另一方发版,版本号增长较快。
monorepo(单一仓库)是指将多个相关的软件包放在同一个代码仓库中统一管理的工程实践,与之相对的是每个包独立建仓(polyrepo)。monorepo 的典型工具包括 pnpm workspace、Nx、Turborepo、Lerna 等,它们负责包之间的本地链接、构建协调与发布编排。在 monorepo 中,包与包之间通过 workspace 协议互相引用,版本号可以统一由工具批量递增。常见的版本管理策略有固定模式(fixed/locked,所有包共用一个版本号)和独立模式(independent,各包自行决定版本)。文章提到的"两个包同步发布同一版本号"正是固定模式的体现,其优势在于依赖关系清晰、联合测试成本低,缺点是版本号会随任一包的改动而整体推进。
签名验证(此处为 GPG/SSH 签名提交)用于确认代码提交确实来自声称的作者,且在传输过程中未被篡改。GitHub 会在提交旁显示 Verified 徽章,背后的机制是提交者用私钥对提交内容签名,托管平台用其登记的公钥验签。在自动化发布场景中,CI 机器人(如 github-actions)通常持有独立的机器人身份密钥,用它签名的提交同样会显示验证通过。对下游使用者而言,签名验证提供了供应链安全层面的基本保证:发布内容出自可信的自动化流程,而非被冒名的第三方。它并不等同于对所有 13 个提交逐行审查,因此仍需配合依赖锁定与回归测试。
如何看待这次更新
从可获得的信息来看,本次发布没有附带详细的变更日志条目,仅标注了 Patch Changes 和关联包版本。这在实际开发中并不罕见——自动化发布流水线生成的记录往往只包含元数据。开发者若需要了解具体修复内容,需要进一步查看那 13 个提交的 diff。
对于关注 AI SDK 工作流能力的团队,这次发布的实际价值在于确认项目仍在活跃维护。结合 AI SDK 整体在工具调用、多步代理和工作流编排方向的演进,workflow-harness 的持续补丁更新说明相关抽象正在被实际使用和打磨。
升级建议
如果项目已锁定 workflow-harness 的版本,建议在测试环境中先行验证 1.0.171 与现有工作流定义的兼容性,确认无回归后再合入。由于是补丁版本,通常无需修改业务代码,但依赖 harness 内部行为的定制逻辑值得额外关注。
对于尚未使用该包的团队,可以将 workflow-harness 视为 AI SDK 工作流测试与编排的候选工具,结合官方文档评估其与现有技术栈的契合度。版本号的快速迭代既是活跃度的信号,也提醒使用者建立完善的依赖锁定和升级回归流程。
相关推荐
 科技前沿
GitHub日报·11月07日:Agent就绪与上下文压缩
2026年09月02日(周三)午间版 AI新闻速递+热点深度讨论

T3 Code:免费开源,统一管理所有AI编程代理
T3 Code是一款免费开源应用,将Cloud Code、Codex等AI编程工具聚合到单一界面,支持对话接力、分支隔离审查、自动提交PR及远程访问,帮助开发者告别多窗口切换。

Cursor上线Live Apps:一键生成可分享链接
Cursor 为云端智能体推出 Live Apps 功能,可自动搭建 Web 应用、配置 Postgres 与 Cursor 登录、执行安全检查并部署到指定域名,生成可分享链接。本文解析其适用范围、安全管控与上手建议。