@ai-sdk/workflow-harness 1.0.175 补丁更新解析

AI SDK 工作流包 1.0.175 仅同步依赖,凸显高频补丁下的依赖治理要点。
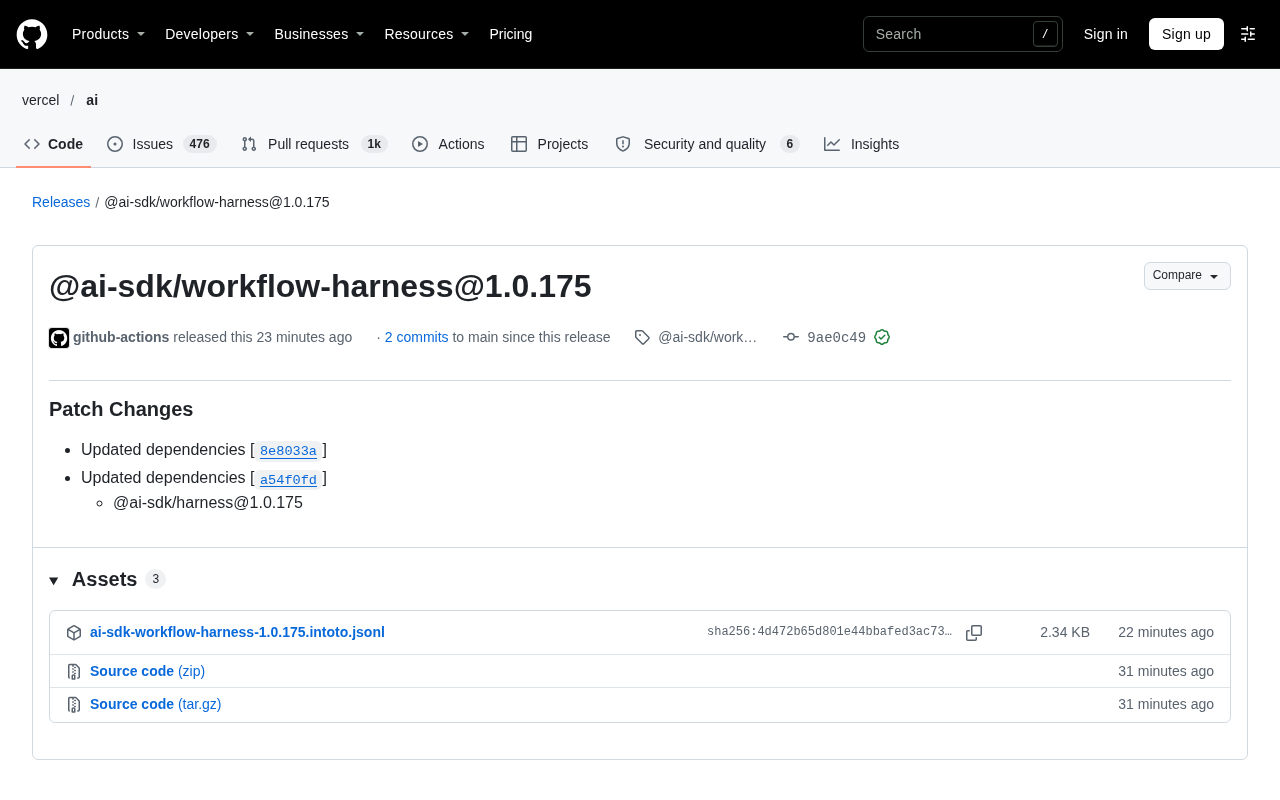
`@ai-sdk/workflow-harness` 发布 1.0.175 补丁版本,核心变更仅为依赖更新至指定提交,关联包 `@ai-sdk/harness` 同步升级至同一版本,无新增 API 或执行逻辑调整。文章指出,这类补丁升级风险极低,但反映了 AI SDK 生态高频小步发布、依赖链紧密耦合、自动化签名的维护模式。对开发者而言,两个包应成对升级以避免版本错配,并建议在 CI 中保留工作流回归测试。依赖治理上,应将 `@ai-sdk/*` 视为整体版本单元统一升级,关注补丁中的传递依赖变更,把依赖同步当作持续工程而非一次性任务。
AI SDK 生态中的 workflow-harness 包迎来 1.0.175 补丁版本发布。这个版本表面上看只是一次常规的依赖同步,但对正在使用 Vercel AI SDK 构建工作流应用的开发者而言,它揭示了包管理策略与依赖治理上的一个重要信号。
补丁内容:依赖同步而非功能变更
根据发布记录,@ai-sdk/workflow-harness@1.0.175 的核心变更只有两条:更新依赖至 8e8033a 和 a54f0fd 对应的版本。同时,关联包 @ai-sdk/harness 也同步到了 1.0.175。
这意味着本次发布没有引入新的 API、没有修改工作流执行逻辑,也没有调整配置项。版本号停留在补丁位,与变更性质一致。对于已经锁定版本的生产项目,升级风险极低;对于使用 ^ 或 ~ 范围依赖的项目,这次更新会被自动拉取。
从发布节奏看,该包在短时间内连续发布补丁版本,说明上游依赖仍在快速迭代。workflow-harness 作为工作流编排层,其稳定性直接取决于底层 harness 与 AI SDK 核心包的配合程度,因此保持依赖同步是必要的维护动作。
语义化版本(SemVer) 是理解本次发布性质的前提。SemVer 规定版本号格式为 主版本号.次版本号.补丁号,其中补丁位递增表示向后兼容的问题修复,不引入新功能或破坏性变更。workflow-harness 停留在 1.0.175 的补丁位,恰好对应「仅更新依赖」这种不改变公共 API 的维护性改动。对使用 ^1.0.175 范围依赖的项目,包管理器会允许自动升级到任何 1.x.x 版本,因此补丁更新通常会被静默拉取;而使用精确版本或 lockfile 固定的项目则不受影响。理解这一点,有助于判断一次发布是否需要人工介入评审。
文中提到的 8e8033a 和 a54f0fd 是 Git 提交的短哈希(short SHA),而非版本号。在 monorepo 或内部依赖场景中,包常以「指向某个提交」的方式锁定上游代码,这种写法称为 commit pinning。它的好处是精确复现构建、避免上游未发布变更带来的漂移;代价是可读性差,且无法从 changelog 直接看出改了什么。当依赖以提交哈希记录时,要了解具体变更需回查对应仓库的 commit diff,这也是为什么本次发布的 changelog 只描述为「更新依赖」而未展开细节。
对开发者的实际影响
如果你在使用 AI SDK 构建多步骤 Agent 或工作流应用,这次更新不会改变你的代码写法。但有几个细节值得留意。
第一,@ai-sdk/harness 与 workflow-harness 版本号保持一致(均为 1.0.175),这种对齐策略方便开发者判断兼容性——两个包应当成对升级,避免版本错配导致的运行时行为差异。
第二,依赖更新提交由 GitHub Actions 自动完成并带有 verified signature,说明发布流程已经自动化。这类补丁通常跟随上游安全修复或内部重构,即便 changelog 没有展开细节,也建议在 CI 中跑一遍工作流回归测试后再合入。
第三,如果你的项目通过 lockfile 固定了旧版本,可以主动执行一次依赖更新,确保与生态内其他包(尤其是 @ai-sdk/harness)保持同步。
verified signature 指提交或制品带有经密码学校验的签名,通常由 GitHub 在 Actions 工作流中以短期令牌自动完成,界面上会显示「Verified」徽标。它证明该提交确实由指定 CI 流水线产生、内容未被篡改,而不是某个本地环境手工推送。对于依赖自动化发布的包,签名是供应链安全的一环:配合 lockfile 的完整性哈希(integrity hash),可以在安装阶段校验下载的 tarball 与发布时一致,降低依赖投毒与中间人替换的风险。团队可将签名校验纳入依赖准入策略。
依赖治理的启示
从这次发布可以看出 AI SDK 相关包的维护模式:高频小步补丁、依赖链紧密耦合、自动化发布。对于依赖这类快速演进工具链的团队,建议建立三条习惯。
一是把 @ai-sdk/* 系列视为一个整体版本单元,升级时统一处理,而不是单独升级某个子包。二是关注补丁版本中的依赖变更,因为工作流类库的问题往往出在传递依赖上,而非直接 API。三是在 CI 中保留工作流端到端测试,补丁更新虽然风险低,但依赖链变化仍可能影响执行结果。
这次 1.0.175 本身没有故事,它更像一个提醒:在 AI 应用工具链快速迭代的阶段,依赖同步是持续工程,而不是一次性任务。
传递依赖(transitive dependency) 指并非由你直接声明、而是由直接依赖间接引入的包。工作流类库的问题常出在这一层:直接 API 稳定,但其引用的底层 harness 或 SDK 核心包行为改变,就可能影响执行结果。排查时可使用 npm ls <包名> 或 pnpm why <包名> 定位某依赖由谁引入,用 lockfile diff 对比升级前后的传递依赖树变化。这也解释了为何建议把 @ai-sdk/* 视为整体版本单元——统一升级能让传递依赖树保持一致,避免父子包版本错配引发的运行时差异。
相关推荐
 科技前沿
Caro揭秘:LBJ如何用伪装骗过种族隔离派
罗伯特·卡罗在LBJ传记中记录前参议员塔尔梅奇的采访:约翰逊初入参议院时刻意迎合南方保守派,塔尔梅奇称未察觉其民权倾向。掌权后约翰逊推动1964年民权法案与1965年投票权法案,揭示政治伪装与改革时机的关系。

Commodore 64经典赛车游戏迎来Driver AI
探索Commodore 64经典赛车游戏《Stunt Car Racer》中的Driver AI实验,了解在资源受限的8位平台上实现自动驾驶AI的技术挑战与启示。

黄仁勋若被替换,开源AI会否生变?Reddit激辩
Reddit网友激辩:如果黄仁勋被替换,英伟达会反对开源AI吗?讨论指出英伟达支持开源AI源于商业利益,需拓宽GPU客户群,而非一人决策。