@ai-sdk/workflow-harness 1.0.177 补丁更新解析
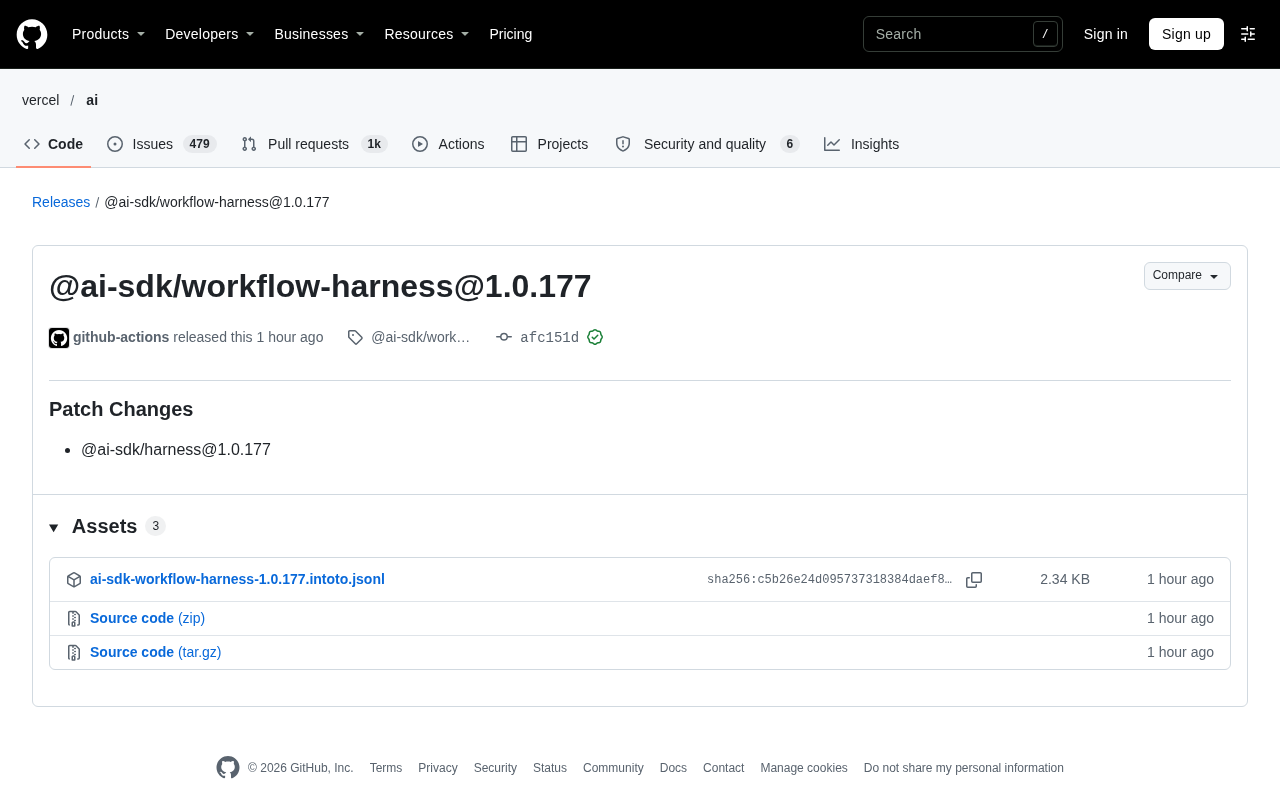
AI SDK 工作流测试包发布 1.0.177 补丁版,自动化签名发布,需同步升级 harness。
AI SDK 生态中的 @ai-sdk/workflow-harness 发布 1.0.177 补丁版本,由 GitHub Actions 自动触发并带有 GitHub 验证签名,属于常规补丁发布节奏而非重大功能变更。发布同时更新了配套的 @ai-sdk/harness@1.0.177,两者版本需保持一致,避免接口不匹配。文章指出,1.0.x 系列按语义化版本约定不应包含破坏性变更,升级成本较低,但发布记录未披露具体修复内容,因此仍建议先在开发环境运行现有测试用例,确认行为一致后再推送到生产依赖。对于这类高频补丁发布的基础组件,使用依赖更新工具配合 CI 测试进行小步跟进,通常比长期停留在旧版本更安全。
AI SDK 生态中的 @ai-sdk/workflow-harness 包发布了 1.0.177 版本,这是一次补丁级别的更新。对于依赖 AI SDK 构建智能体工作流的开发者而言,理解这类小版本迭代的定位,有助于判断何时升级、如何评估风险。
版本发布的背景与定位
@ai-sdk/workflow-harness 是 AI SDK 家族中负责工作流编排与测试的组件。从 GitHub 的发布记录来看,1.0.177 由自动化发布流程 github-actions 创建,提交带有 GitHub 验证签名,属于常规的补丁发布节奏,而非重大功能变更。
补丁版本的语义通常指向问题修复、依赖同步或内部重构。此次发布说明中标注了 Patch Changes,并同步更新了配套的 @ai-sdk/harness@1.0.177。这意味着两个包在版本上保持一致,开发者在升级时需要留意它们之间的依赖关系是否同步调整。
语义化版本(SemVer) 是理解此类发布的关键背景。SemVer 约定版本号形如 主版本.次版本.补丁版本:主版本号变更表示存在不兼容的 API 修改,次版本号增加表示向后兼容地新增功能,补丁号增加则代表向后兼容的问题修复。1.0.177 停留在 1.0.x 分支,意味着按约定不应出现破坏性变更。不过在实践中,补丁版本仍可能通过依赖升级或内部重构间接改变行为,所以“无破坏性变更预期”并不等于“零风险”。
补丁更新中值得关注的信息
自动化发布与签名验证
该版本由 GitHub Actions 自动触发发布,提交记录显示已通过 GitHub 的验证签名机制,附带 GPG 密钥信息。这种发布方式在开源项目中越来越常见,其价值在于保证发布产物的来源可追溯,减少人工操作带来的不一致风险。
对于企业用户来说,签名验证可以作为供应链安全的一环。在引入新版本前检查提交签名状态,是一种成本较低但有效的防护习惯。
GPG 签名与 GitHub 验证签名 是供应链安全中的两个具体机制。GPG(GNU Privacy Guard)基于非对称加密,提交者用私钥对提交内容生成签名,任何人可用其公钥验证提交确实由该密钥持有者创建且未被篡改。GitHub 的验证签名机制则在此基础上记录签名状态,并在提交旁显示 Verified 标记。对于通过 CI 自动发布的包,签名通常由机器人账号或专用密钥完成,其意义在于确认产物由可信的发布流水线生成,而非人为冒充。
配套包同步更新
发布记录中明确列出 @ai-sdk/harness@1.0.177 也随此次发布更新。工作流测试相关包与 harness 主包通常需要版本对齐,否则可能出现接口不匹配的问题。开发者升级 @ai-sdk/workflow-harness 时,应同步检查 @ai-sdk/harness 的版本,避免因版本错位导致工作流执行异常。
Monorepo 与固定版本策略 解释了为何两个包需要同步升级。AI SDK 生态很可能采用 monorepo 管理多个相互依赖的包,发布时通过 changesets 一类工具统一提升版本号。@ai-sdk/workflow-harness 与 @ai-sdk/harness 若存在 peer dependency 或运行时契约,版本错位就可能在模块解析或接口调用时抛出错误。因此,升级时应把两者视为一个整体,检查 lockfile 中解析到的实际版本是否一致。
对开发者的实际影响
补丁版本的升级成本通常较低,但不等于可以无脑升级。结合发布信息,可以从以下几点判断:
- 版本语义:1.0.177 属于 1.0.x 系列,未跨越次版本号,说明没有破坏性变更的预期。
- 依赖联动:harness 相关包需要一起升级,单独升级某一个包可能引入隐性不兼容。
- 发布渠道:通过自动化流程发布并带有签名,来源可信度较高。
如果项目对工作流测试的稳定性要求较高,建议在升级前先在开发环境运行现有测试用例,确认行为一致后再推送到生产依赖。
如何跟进后续版本
这类高频补丁发布的项目,手动跟踪每个版本并不现实。更务实的做法是关注包管理器的版本提示,或使用依赖更新工具自动创建升级 PR,再结合 CI 测试结果决定是否合并。对于 @ai-sdk/workflow-harness 这类工作流基础组件,保持小版本跟进通常比长期停留在旧版本更安全,因为累积的补丁修复往往涉及边界情况的处理。
需要说明的是,本次发布记录并未披露具体的修复内容或变更细节,因此无法据此判断是否存在影响特定使用场景的改动。开发者在升级时以实际测试结果为准,是更稳妥的策略。
相关推荐
Yung Pueblo谈自我觉察:一本365天的心灵变革指南
Yung Pueblo在Talks at Google访谈中分享新书《Journey》的365天自我觉察结构,探讨冥想、直觉、关系共同领导与感恩实践,提出与改变做朋友的日常行动建议。
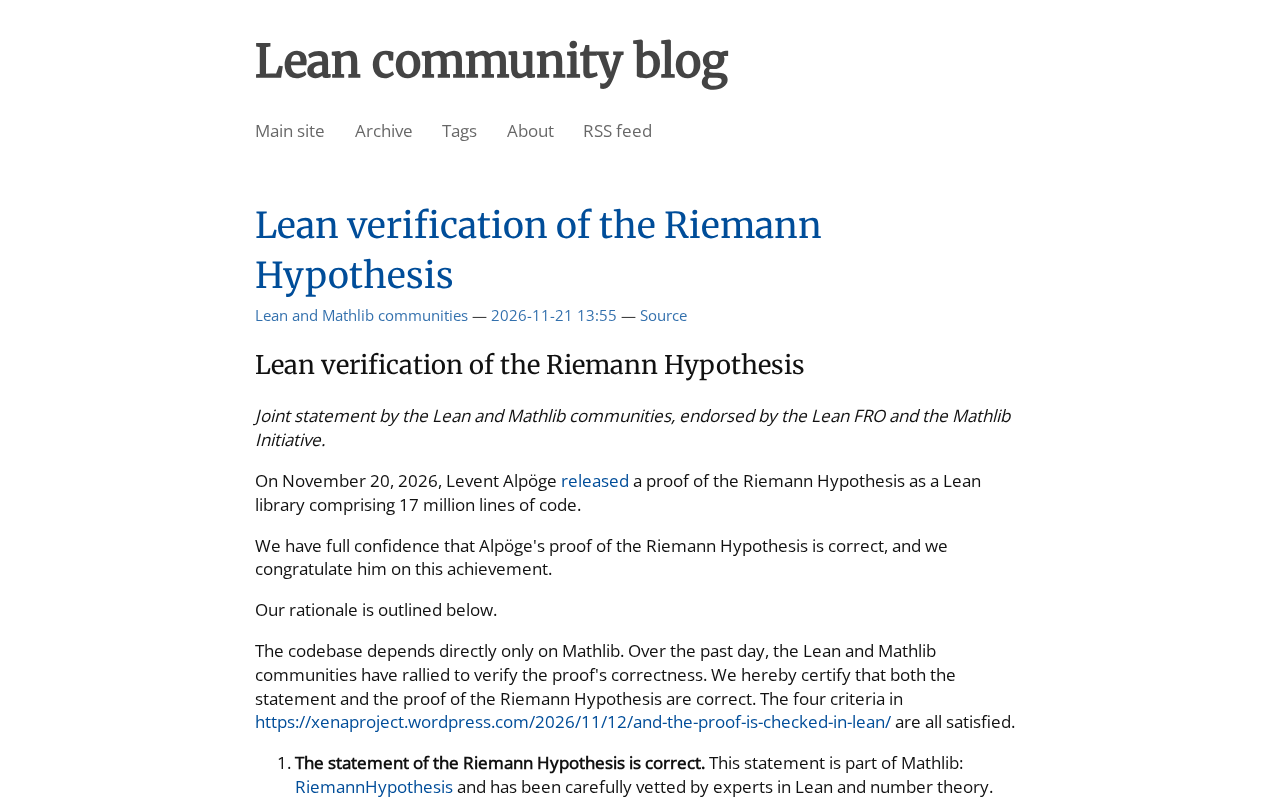
黎曼猜想被Lean形式化验证?联合声明引发热议
Lean社区博客发布黎曼猜想形式化验证联合声明,在Hacker News引发359分、263条评论的热议。本文解析Lean与mathlib的形式化验证背景、社区两极反应,以及为何在读到原文前不宜断言黎曼猜想已被证明。

FBI与USDA遭黑客攻击:关键基础设施安全再响警报
FBI与USDA据报遭黑客攻击,FBI近几个月内第二次被入侵,本次目标为国家犯罪信息中心(NCIC)。本文分析事件细节、NCIC的战略价值及政府机构面临的共性安全挑战。