AI SDK Workflow Harness 发布 1.0.172 补丁更新

@ai-sdk/workflow-harness 发布 1.0.172 补丁,同步底层 harness 依赖。
AI SDK 生态中的 @ai-sdk/workflow-harness 发布 1.0.172 补丁版本,由 GitHub Actions 自动发布,提交经 GPG 签名验证。本次核心变更是将依赖 @ai-sdk/harness 升级至同版本号 1.0.172,使上下层包保持版本对齐与接口一致。发布说明未列出行为变更细节,属于维护性更新而非功能里程碑。文章建议已锁定 1.0.x 的项目按常规补丁流程升级,重点确认依赖版本一致性,并在升级后运行既有工作流测试用例验证编排逻辑;未采用该包的团队无需因此次发布而引入。
AI SDK 生态中的 @ai-sdk/workflow-harness 包发布了 1.0.172 版本。这是一次补丁级别的更新,核心变化集中在依赖项的同步升级。
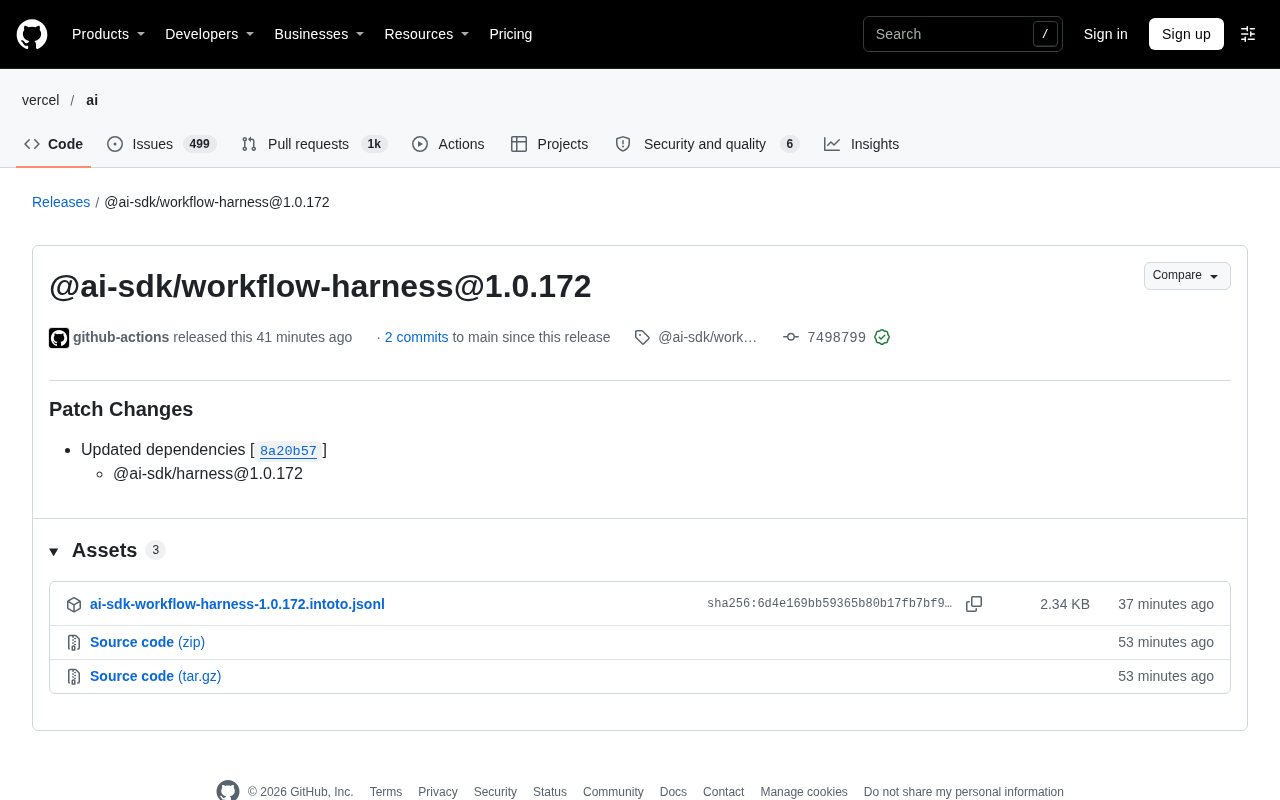
版本更新内容
根据 GitHub 发布记录,本次更新由 github-actions 自动发布,对应提交 7498799 已通过 GitHub 验证签名。发布说明标注为 Patch Changes,即补丁变更,通常用于修复缺陷或同步下游依赖,而非引入新功能。
依赖同步:@ai-sdk/harness 升级至 1.0.172
更新日志明确指出,本次发布更新了依赖项 @ai-sdk/harness 至 1.0.172 版本,关联提交为 8a20b57。这意味着 workflow-harness 与底层 harness 包保持版本号对齐,开发者升级时可以获得两者之间的一致接口与修复。
对于依赖 AI SDK 构建工作流编排能力的项目而言,保持这类补丁版本的跟进有助于避免因下层 harness 修复未同步而导致的潜在问题。由于是补丁发布,升级风险相对可控。
在 npm 生态中,补丁版本(第三位数字)按语义化版本约定应只包含向后兼容的缺陷修复。当上层包把依赖版本精确对齐到同一补丁号时,往往意味着两者在该版本上经过联合验证,接口契约保持一致。若项目使用包管理器锁定依赖树,需要确认锁文件是否已把 @ai-sdk/harness 一并更新到 1.0.172,避免出现上层包已升级、下层仍停留在旧补丁号而导致的版本错配。
发布流程与验证
该版本通过 GitHub Actions 自动化流水线发布,提交带有 GPG 签名验证(密钥 ID 以 B5690EEEBB952194 标识)。这种自动化加签名的发布方式,在开源 npm 包生态中已成为保障供应链完整性的常见实践。
GPG 签名验证在 npm 包发布链路中,指的是发布者用私钥对提交或发布产物签名,使用者可用对应公钥校验来源与完整性。文中提到的密钥 ID 是 GPG 指纹的末段,通常以 16 位十六进制表示。GitHub Actions 自动发布时,通常借助仓库 Secrets 注入签名私钥,使自动化流程产出的提交同样带有可验证签名。对下游项目而言,签名本身不保证代码无缺陷,但能确认包确实来自可信的发布流水线,降低被第三方篡改或仿冒发布的供应链风险。
开发者建议
若项目已锁定 @ai-sdk/workflow-harness 的 1.0.x 版本范围,本次更新可按常规补丁升级流程处理,重点确认 @ai-sdk/harness 的版本一致性。由于发布说明未列出行为变更细节,建议在升级后运行既有的工作流测试用例,验证编排逻辑未受影响。
对于尚未采用该包的团队,这次发布本身不构成引入理由——它是一次维护性更新,而非功能里程碑。评估是否引入 workflow-harness 仍应基于项目对 AI 工作流编排的实际需求。
小结
1.0.172 是一个常规补丁版本,核心动作是将 @ai-sdk/harness 依赖同步至同版本号。发布经自动化流水线与签名验证,体现了 AI SDK 系列包持续维护的节奏。对使用者来说,这是一次低风险的版本跟进。
相关推荐
 科技前沿
Caro揭秘:LBJ如何用伪装骗过种族隔离派
罗伯特·卡罗在LBJ传记中记录前参议员塔尔梅奇的采访:约翰逊初入参议院时刻意迎合南方保守派,塔尔梅奇称未察觉其民权倾向。掌权后约翰逊推动1964年民权法案与1965年投票权法案,揭示政治伪装与改革时机的关系。

Commodore 64经典赛车游戏迎来Driver AI
探索Commodore 64经典赛车游戏《Stunt Car Racer》中的Driver AI实验,了解在资源受限的8位平台上实现自动驾驶AI的技术挑战与启示。

黄仁勋若被替换,开源AI会否生变?Reddit激辩
Reddit网友激辩:如果黄仁勋被替换,英伟达会反对开源AI吗?讨论指出英伟达支持开源AI源于商业利益,需拓宽GPU客户群,而非一人决策。