@ai-sdk/zai 2.0.14 补丁发布:依赖升级解析

@ai-sdk/zai 2.0.14 补丁仅同步兼容层依赖,折射模块化 AI SDK 的维护逻辑。
Vercel 旗下 AI SDK 生态发布 @ai-sdk/zai@2.0.14 补丁版本,没有新功能或破坏性变更,唯一改动是将依赖 @ai-sdk/openai-compatible 升级至 2.0.86。文章指出,@ai-sdk/zai 只是面向 Z.ai 的薄适配层,真正的兼容逻辑沉淀在共享的 openai-compatible 包中,因此这次升级可能同时影响多个 provider 适配包。发布由 github-actions 自动完成并带验证签名,体现标准化 CI 流程。文章进一步分析 monorepo 下 provider 包独立发版的版本传导机制,建议开发者检查 lockfile 解析结果并关注兼容层变更日志,同时把该版本视为评估 AI SDK 多提供商抽象能力的样本。
一次低调的补丁更新,藏着 AI SDK 生态的维护逻辑
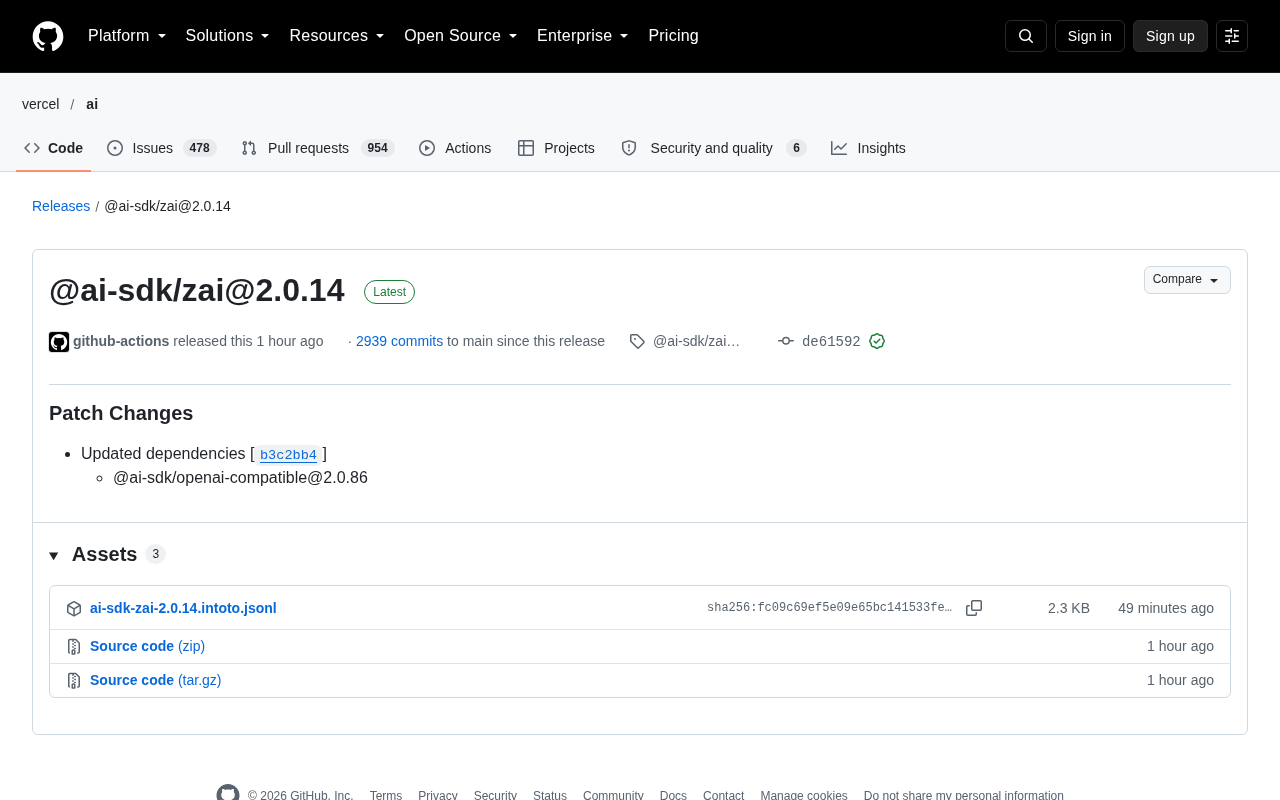
Vercel 旗下的 AI SDK 生态近日发布了 @ai-sdk/zai@2.0.14 补丁版本。从 GitHub Releases 页面看,这次更新没有新功能公告,也没有破坏性变更说明,只有一条 Patch Changes 记录:更新了依赖 @ai-sdk/openai-compatible 至 2.0.86 版本。对于不熟悉 AI SDK 模块化架构的开发者来说,这行字很容易被略过;但它恰好反映了当前 AI 应用开发工具链的一种典型维护模式——通过细粒度的包管理,把模型提供商的适配层与核心 SDK 解耦。
为什么一个依赖更新值得关注
@ai-sdk/zai 是 AI SDK 中面向 Z.ai(智谱系模型服务)的适配包。它并不直接实现推理逻辑,而是依赖 @ai-sdk/openai-compatible 这一通用兼容层,把 Z.ai 的 API 映射到 AI SDK 统一的调用接口上。换句话说,@ai-sdk/openai-compatible 是许多"OpenAI 兼容"模型服务的公共底座,它的版本变动可能同时影响多个提供商适配包。
这次将兼容层升到 2.0.86,属于补丁级别的依赖同步。从发布记录看,该提交由 github-actions 自动发布,并带有 GitHub 验证签名,说明整个流程走的是标准化 CI 发布管道。对使用方而言,升级风险较低,但仍建议在测试环境验证后再合入生产依赖。
OpenAI 兼容层指的是一个中间抽象层:它按照 OpenAI Chat Completions API 的请求/响应格式(如 messages 数组、choices 字段、SSE 流式分块)定义统一接口,再把这一格式翻译成各家模型服务实际需要的协议。Z.ai、DeepSeek广告、Together 等许多服务都宣称「OpenAI 兼容」,但它们对字段的容忍度、错误码、流式结束标记往往存在细微差异。@ai-sdk/openai-compatible 的职责就是吸收这些差异,让上层 provider 包只需声明 baseURL 和少量配置。因此它的一次补丁升级,可能同时改变多个 provider 对请求头、超时或流式解析的处理方式,这也是本文强调需查看其变更日志的原因。
模块化 SDK 的版本传导机制
AI SDK 采用 monorepo 管理,各个 provider 包独立发版。这种设计的好处是:当某个模型服务调整 API 细节时,只需更新对应的适配包和共享兼容层,而不必推动整个 SDK 大版本升级。代价则是版本号矩阵变得复杂——开发者需要留意 @ai-sdk/zai 与 @ai-sdk/openai-compatible 之间的版本对应关系。
本次 2.0.14 的变更记录明确指向了依赖提交 b3c2bb4,这种可追溯性对排查线上问题很有价值。如果升级后出现请求格式或流式响应异常,可以顺着依赖链定位到兼容层的具体改动。
monorepo(单一仓库)是指把多个相互关联的 npm 包放在同一个 Git 仓库中管理,通常配合 pnpm workspace、Turborepo 或 Nx 等工具。AI SDK 采用这一模式,使得 @ai-sdk/zai、@ai-sdk/openai-compatible 与核心包共享同一套 CI、测试和发版脚本,但各自拥有独立的版本号和 changelog。发版时借助 Changesets 一类工具,根据提交中声明的变更类型(patch/minor/major)自动计算受影响包的新版本并发布,本文中 github-actions 自动发布并附带签名正是这一流程的体现。代价是开发者需要理解包之间的依赖范围(如 ^2.0.86)如何解析,避免 lockfile 中混入不兼容的组合。
对开发者的实际影响
对于已经在项目中使用 @ai-sdk/zai 的团队,这次更新大概率是"无感"的:没有 API 签名变化,没有配置项增删。建议的做法是在 lockfile 中确认依赖解析结果,并关注 @ai-sdk/openai-compatible 2.0.86 的变更日志,判断是否涉及请求头、错误码映射或流式解析的修复。
对于尚未接入的开发者,这个版本可以作为评估 AI SDK 多提供商抽象能力的样本:一个提供商适配包只承担薄薄一层转换职责,真正的兼容逻辑沉淀在共享包中。这种分层思路,也是当前 AI 应用基础设施逐渐走向标准化的一个缩影。
lockfile(如 package-lock.json、pnpm-lock.yaml、yarn.lock)记录了一次安装中每个依赖被解析到的确切版本与完整性哈希,是保证不同环境安装结果一致的依据。由于 @ai-sdk/zai 对兼容层通常使用 ^ 范围声明,直接在项目中执行安装可能悄悄把 @ai-sdk/openai-compatible 提升到更新版本。建议在合入前检查 lockfile diff,确认兼容层版本确实变为 2.0.86,并在 CI 中使用 npm ci 或 pnpm install --frozen-lockfile 锁定解析结果,避免生产环境与测试环境出现版本漂移。
总结
@ai-sdk/zai@2.0.14 是一次常规补丁发布,核心动作是同步 @ai-sdk/openai-compatible 至 2.0.86。它提醒我们:在模块化 AI SDK 生态里,依赖版本管理本身就是一项需要持续关注的工程实践。
相关推荐

零成本搭建AI超级员工系统:智能体自动工作流全解析
深度拆解B站演示的AI超级员工系统:Agent智能体编排、数字人口播、地图与企业获客、24小时智能客服及法务模块全覆盖。分析零成本开户背后的商业逻辑与合规风险,帮助创业者判断这套AI数字员工系统的真实投产比。

Chatbot与AI Agent的本质区别:从对话到执行的跨越
Chatbot和AI Agent有什么区别?本文基于Learn Tech频道的MCP系列讲解,用订机票、笔记摘要等实例说明:Chatbot只给答案,Agent通过思考-行动-观察循环真正完成任务,并拆解模型、工具、记忆、目标四大部件及MCP的桥梁作用,同时讨论Agent的适用边界与权限风险。

免费GitHub仓库:342小时AI课程,从数学到MCP服务器
一个免费GitHub仓库提供342小时AI课程,包含523节课、20个阶段,覆盖数学基础到Agent构建和MCP服务器。支持目标驱动学习,每节课产出可留存的prompt、skill或agent,已有近10万人开始学习。