@ai-sdk/zai 3.0.34 补丁更新:智谱AI适配器依赖升级

Vercel AI SDK 的智谱适配器 @ai-sdk/zai 发布 3.0.34 补丁,核心为三个底层依赖包升级。
Vercel 旗下 AI SDK 生态中面向智谱 AI 的适配器包 @ai-sdk/zai 发布 3.0.34 补丁版本,本次更新未引入新功能,核心动作是同步升级三个依赖:@ai-sdk/provider 至 4.0.30、@ai-sdk/openai-compatible 至 3.0.72、@ai-sdk/provider-utils 至 5.0.63。发布由 GitHub Actions 机器人自动完成,含 6 个提交并带 GPG 验证签名。文章指出,虽然单次补丁影响有限,但适配器依赖的这三个包直接决定请求构造、错误处理与流式响应解析的一致性,对生产环境接入智谱模型的团队而言,跟进此类补丁是维持稳定性的常规操作,同时需注意多 Provider 混用时的版本约束冲突。
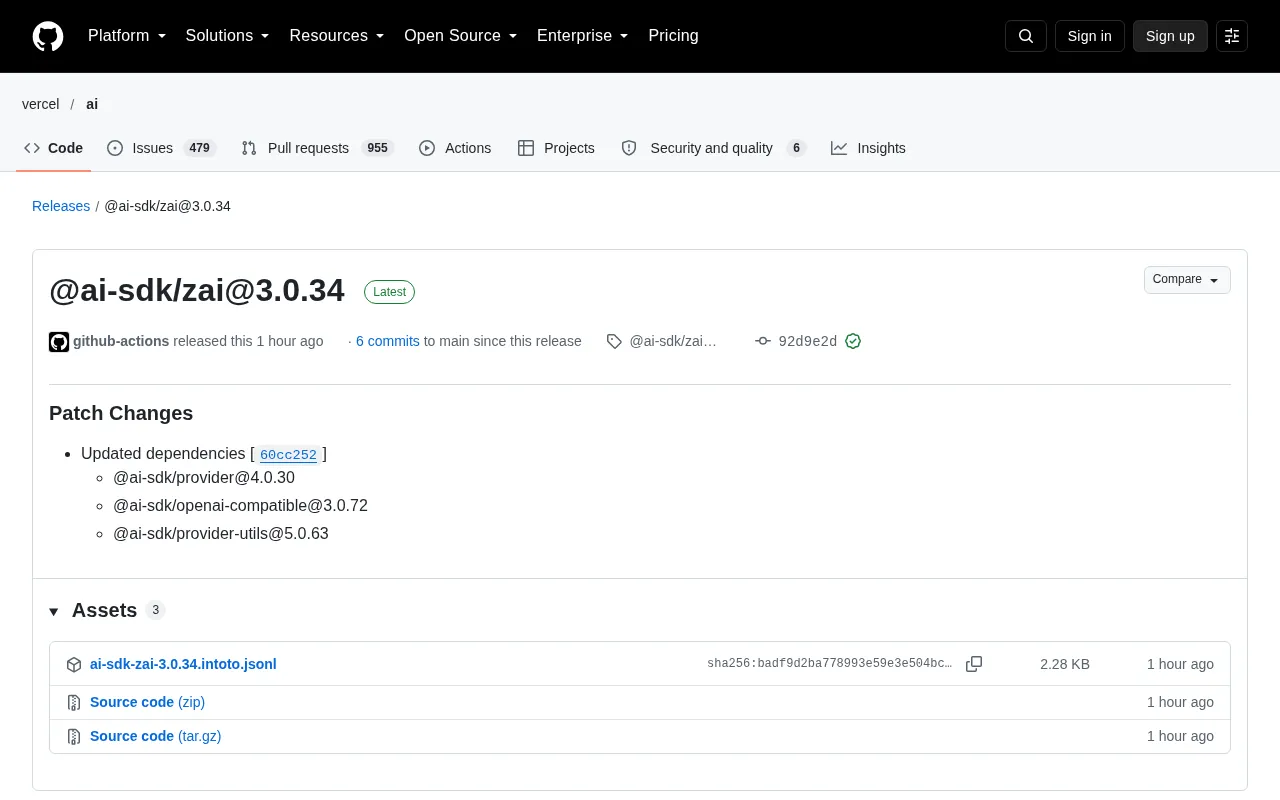
Vercel 旗下的 AI SDK 生态近日迎来一次常规迭代——面向智谱 AI(Z.ai)的适配器包 @ai-sdk/zai 发布 3.0.34 补丁版本。这次更新本身没有引入新功能,却牵动了 AI SDK 核心依赖链的一次小范围联动。
更新内容:一次典型的依赖补丁
根据 GitHub 上的发布记录,@ai-sdk/zai@3.0.34 属于 Patch Changes(补丁变更),核心动作是更新依赖项。具体涉及三个包:
@ai-sdk/provider升至 4.0.30@ai-sdk/openai-compatible升至 3.0.72@ai-sdk/provider-utils升至 5.0.63
补丁版本在语义化版本规范中意味着向后兼容的修复,不涉及破坏性改动。对于正在使用该适配器的项目,升级路径相对平滑,通常只需同步 lockfile 即可完成。
本次发布由 github-actions 机器人于 10 月 19 日 18:00 推送,包含 6 个提交,合并至 main 分支。提交带有 GitHub 验证签名(GPG key ID: B5690EEEBB952194),说明发布流程走的是自动化 CI 通道。
语义化版本(SemVer)与 lockfile 是判断这次升级风险的两个抓手。SemVer 规定版本号形如 主版本.次版本.补丁号,补丁号递增表示向后兼容的问题修复,次版本递增表示向后兼容的功能新增,主版本递增才可能包含破坏性变更。因此从 3.0.x 到 3.0.34 的推进理论上不会改变对外 API 签名。但需要注意,npm 生态中的依赖解析并非简单取最新版:@ai-sdk/zai 对三个依赖包通常声明为 ^ 范围,实际安装的版本由 lockfile 锁定,因此单纯执行 npm install 未必会升级到 4.0.30 / 3.0.72 / 5.0.63,需要显式更新或删除 lockfile 后重装。对于多 Provider 混用的项目,不同适配器可能对同一个 @ai-sdk/provider-utils 提出不同的版本范围,包管理器(尤其是 pnpm 的严格依赖隔离)会据此产生多份副本或提升冲突,这正是文中强调要检查 lockfile 差异的技术原因。
为什么一个补丁包值得关注
单看版本号,3.0.34 只是一次小修小补。但把它放在 AI SDK 的架构里看,意义并不止于此。
@ai-sdk/zai 是 AI SDK 统一 Provider 接口体系下针对智谱 AI 的官方适配层。开发者通过 AI SDK 调用不同厂商的模型时,真正对接各家 API 差异的正是这一类适配器。它依赖的 openai-compatible 包负责处理与 OpenAI 兼容协议的对接,provider-utils 则提供通用的请求/响应工具函数。
换句话说,这三个依赖包的版本推进,直接影响适配器在请求构造、错误处理、流式响应解析等环节的行为一致性。补丁更新往往修复的是这类底层细节——虽然不改变对外 API,却可能解决某些边缘场景下的兼容问题。对于把智谱模型接入生产环境的团队,跟进这类补丁是维持稳定性的常规操作。
AI SDK 的 Provider 抽象层是理解这类适配器价值的关键背景。Vercel 的 AI SDK 定义了一套统一的调用接口(如 generateText、streamText),把模型厂商之间的差异——认证方式、请求体格式、流式响应的分块协议、错误码语义——全部收敛到 Provider 这一层。@ai-sdk/zai 属于社区/官方维护的 Provider 实现之一,它内部并不直接手写 HTTP 请求,而是复用 @ai-sdk/openai-compatible 提供的通用协议客户端。之所以能复用,是因为智谱的部分 API 沿用了 OpenAI 兼容的请求与响应结构,这使得适配器的工作量主要落在 baseURL、模型 ID 映射、特定字段的兼容处理上。@ai-sdk/provider 则定义了 Provider 必须实现的接口类型(如 LanguageModelV1),@ai-sdk/provider-utils 提供跨 Provider 共享的工具函数与类型守卫。三者版本联动的原因在于:接口定义一旦新增可选字段,工具函数与具体适配器都需要同步升级才能保持一致。
版本迭代节奏透露的信号
从发布频率看,AI SDK 的各 Provider 适配器保持着较高的小版本推进速度。openai-compatible 已经走到 3.0.72,provider-utils 到 5.0.63,这种高频率补丁发布通常反映两种可能:一是上游协议或依赖有持续的小幅调整需要同步;二是社区反馈的问题在快速修复。
对开发者而言,这意味着两件事。其一,锁定依赖版本、定期查看 changelog 是必要的工程习惯,尤其是在多 Provider 混用的项目中,某个适配器的依赖升级可能与其他包产生版本约束冲突。其二,自动化的发布流程(本次由 github-actions 完成)降低了维护成本,但也要求使用方具备一定的升级验证能力,不能盲目跟随 latest 标签。
GitHub Actions 驱动的自动化发布解释了为何补丁能以如此高的频率产出。这类仓库通常配置了 changesets 工作流:开发者提交 PR 时附带一个描述变更类型的 changeset 文件,合并到 main 后,机器人自动汇总待发布变更、递增相应包的版本号、生成 changelog 并打 tag 发布到 npm。发布提交带有 GPG 签名(本次为 B5690EEEBB952194),说明 npm 包与 Git 提交之间可通过 provenance 机制追溯来源,这对供应链安全有实际意义——使用方可以验证所安装的包确实由该仓库的 CI 产出,而非被篡改的第三方构建。这也意味着版本号本身承载的信息量有限:在没有附带 release notes 的情况下,补丁号只能说明"有变更且向后兼容",无法告诉你是修了流式解析的边界 bug,还是仅仅同步了上游类型定义。这正是建议先小范围验证的底层原因。
如何跟进这次更新
如果你的项目通过 pnpm、npm 或 yarn 引入了 @ai-sdk/zai,运行一次常规的依赖更新命令并检查 lockfile 差异即可。重点关注 @ai-sdk/provider-utils 的版本变化,因为工具函数层的改动有时会影响自定义中间件或错误处理逻辑。
需要说明的是,本次发布信息中并未附上详细的变更说明或问题修复列表,仅列出了依赖版本号。在缺少 release notes 的情况下,稳妥的做法是先在小范围环境验证,再推送到生产。
AI SDK 的 Provider 生态仍在扩张,适配器的维护质量直接决定了多模型切换体验的顺滑程度。像 3.0.34 这样的补丁,单次影响有限,但持续跟进是保持技术栈健康的基础动作。
相关推荐

Hermes Agent零基础实战:自进化AI助手
Hermes Agent 零基础教程:GitHub 41.7K 星的自进化 AI Agent 怎么装怎么用。本文拆解其学习循环、三层记忆与 Skill 自改进机制,对比 Claude Code 和 OpenClaw 的差异,并附 WSL 安装实操步骤。

RAG面试核心:离线建库与在线检索全流程拆解
拆解RAG检索增强生成的完整工作流程:离线阶段文档加载、切割、向量化、入库,在线阶段问题改写、向量检索、重排、生成,并解析RAG面试核心考点与系统优化方向。

AI大模型零基础入门:原理与API调用实战指南
从AI发展脉络到大模型训练原理,再到Token、Temperature、Top-P等核心概念,本文结合实战课程讲解系统提示词、Function Call、RAG与记忆能力的实现逻辑,并给出四类API调用场景的落地路径,适合零基础开发者入门。