@ai-sdk/zai 3.0.36 补丁发布:依赖链同步升级

@ai-sdk/zai 3.0.36 为纯补丁版本,仅同步升级三个上游依赖。
@ai-sdk/zai 发布 3.0.36 补丁版本,未引入新功能,改动集中在依赖链同步:@ai-sdk/provider 升至 4.0.31、@ai-sdk/provider-utils 升至 5.0.64、@ai-sdk/openai-compatible 升至 3.0.74,由 GitHub Actions 自动发版并带验证签名。文章指出这类纯依赖更新不改变 API 表面,但会传递上游 provider 层与工具层的修复和类型调整,可能影响实际运行行为。依赖结构显示 Z.ai 适配器复用 OpenAI 兼容协议层,上游协议修正可自动受益。升级时需刷新 lockfile,并确认直接依赖的 provider 包版本对齐,避免多版本共存引发类型不匹配;建议在 CI 中保留类型检查与构建,以便提前暴露问题。
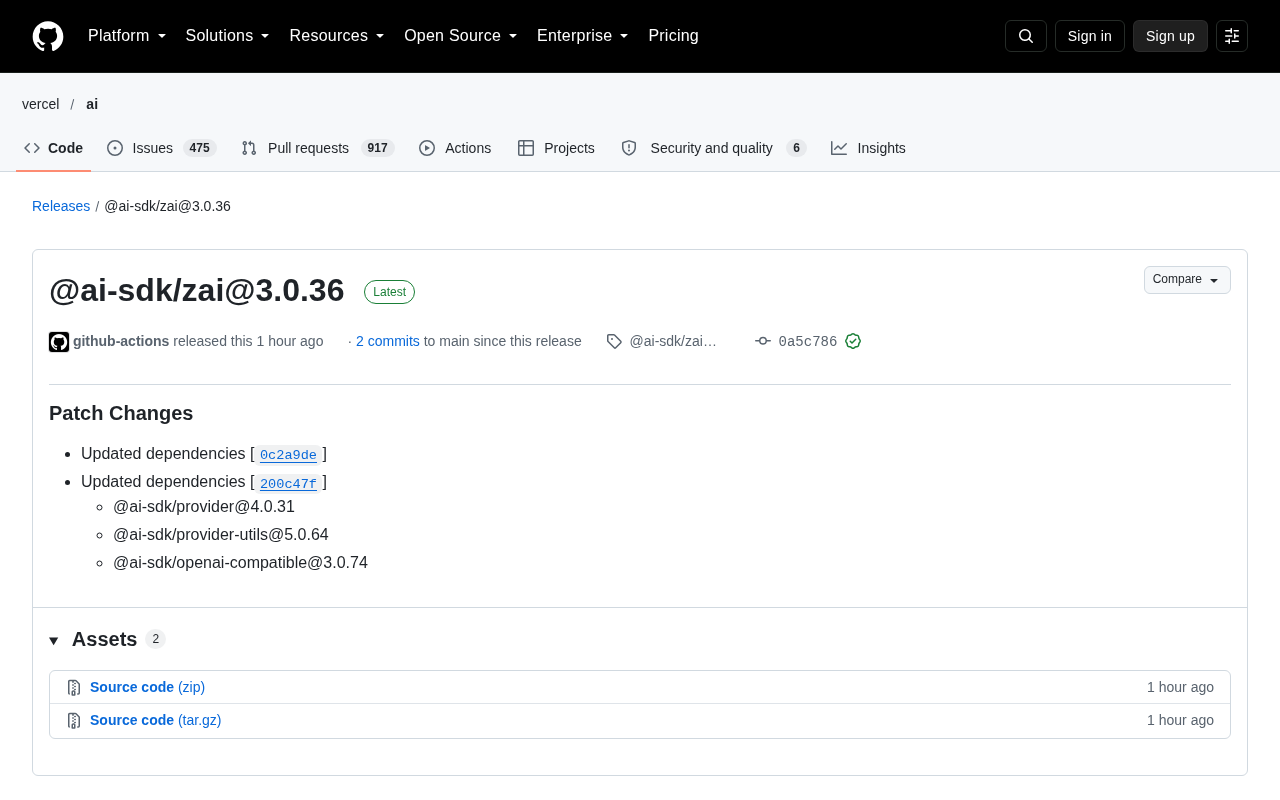
AI SDK 生态中的 Z.ai 适配包发布了一个新的补丁版本。@ai-sdk/zai@3.0.36 本身没有引入新功能,改动集中在依赖链的同步更新上。对于正在使用 Vercel AI SDK 接入 Z.ai 模型的开发者来说,这次发布的价值在于保持依赖一致性和潜在的底层修复传递。
补丁内容:三个核心依赖同步升级
根据 GitHub 上的发布记录,这个版本只包含一组 patch changes,核心是更新了三个上游包:@ai-sdk/provider 升级至 4.0.31,@ai-sdk/provider-utils 升级至 5.0.64,@ai-sdk/openai-compatible 升级至 3.0.74。发布由 github-actions 自动完成,commit 带有 GitHub 验证签名,说明走的是标准的自动化发版流程。
这种"纯依赖更新"的补丁在 SDK 生态里很常见。它们本身不改变 API 表面,但会把上游 provider 层和工具层的修复、类型调整、兼容性改动传递下来。如果你的项目锁定了较旧的 provider 版本,升级到 3.0.36 后实际运行行为可能与上游包的变化有关,值得在升级后跑一遍集成测试。
补充说明 patch version(补丁版本)在语义化版本(SemVer)规范中的含义:给定版本号 MAJOR.MINOR.PATCH,仅递增 PATCH 位表示向后兼容的问题修复,不引入新功能、不改变公共 API 表面,也不应破坏现有调用方。这正是本篇文章强调“无 API 变化”的依据。不过对 npm 生态而言,一个包的补丁版本可能因其自身依赖被提升而间接改变行为,因此“语义化承诺”主要覆盖该包自身的接口,而不保证整个依赖树冻结。理解这一点有助于判断:依赖链升级类补丁的风险通常来自上游行为漂移,而非本包代码改动。
补充说明 GitHub Actions 自动发版与签名验证:GitHub Actions 是平台内置的 CI/CD 服务,发布流程一般由 changesets 等工具生成版本号与 changelog,再由工作流触发 npm publish 并打 tag。Git commit 上的 “Verified” 徽标表示提交带有 GPG/SSH 或 GitHub 生成的签名,可确认提交来自预期身份且内容未被篡改。对供应链安全而言,这两者合起来说明发版路径是自动化、可审计的,可降低人工误操作与凭证泄露带来的风险。
依赖链结构说明了什么
从这次更新的依赖可以看出 Z.ai 适配器的分层设计:provider 提供统一的模型接口抽象,provider-utils 承载请求构造、流式解析等通用工具,openai-compatible 则说明 Z.ai 的接入复用了 OpenAI 兼容协议这一层。这个结构意味着,当 OpenAI 兼容层出现协议层面的修正时,Z.ai 适配器会通过依赖升级自动受益,而不需要单独改代码。
对开发者而言,这也是一个提醒:排查 Z.ai 适配问题时,除了看 @ai-sdk/zai 本身的代码,还要留意这三个上游包的行为变化。尤其是 provider-utils 的版本跳跃,往往和流式响应、错误处理等细节相关。
补充说明 Vercel AI SDK 的分层架构:ai 核心包提供 generateText、streamText 等统一 API,@ai-sdk/provider 定义 LanguageModelV1 等模型接口规范(specification 版本),@ai-sdk/provider-utils 提供各适配器共用的请求构造、流式解析与错误映射工具,而 @ai-sdk/openai-compatible 是面向任何兼容 OpenAI Chat Completions 协议的服务的通用适配器基座。Z.ai 适配器构建在 openai-compatible 之上,意味着它主要定制 baseURL、认证头与少量参数差异,协议主体复用 OpenAI 规范。这种设计的收益是维护成本低,代价是当 OpenAI 兼容层对协议细节(如 tool call 增量拼接、usage 字段)做调整时,下游适配器会随依赖升级被动继承这些变化。
补充说明 OpenAI 兼容协议:指服务端实现与 OpenAI /v1/chat/completions 等接口在请求体、响应结构、SSE 流式分块格式上保持一致,从而使现有 OpenAI SDK 只需替换 baseURL 和 API key 即可调用。许多国产模型服务(包括 Z.ai)都提供兼容端点以降低迁移成本。需要注意“兼容”程度存在差异,例如对 tools、response_format、reasoning 等扩展字段的支持不一定完整,排查问题时应核对具体服务的兼容性文档。
升级建议
升级方式没有特别之处,按常规依赖管理即可。在 package.json 中把 @ai-sdk/zai 提升到 3.0.36,或者执行对应的包管理器更新命令,让 lockfile 一并刷新三个上游依赖。如果项目里同时直接依赖了 @ai-sdk/provider 或 @ai-sdk/provider-utils,需要确认版本能对齐到 4.0.31 和 5.0.64,避免出现同一包多版本共存导致的类型不匹配。
CI 环境里建议保留一次完整的类型检查和构建。补丁版本虽然风险低,但依赖升级类的改动出问题往往在类型层面而非运行时,提前暴露比上线后发现更划算。
补充说明 lockfile 与“同一包多版本共存”:package-lock.json、pnpm-lock.yaml、yarn.lock 记录了解析后的完整依赖树与精确版本,是保证 CI 与本地安装一致的关键。锁文件刷新后,若项目中既直接依赖 @ai-sdk/provider,又通过 @ai-sdk/zai 间接依赖它,包管理器可能提升(hoist)到满足所有 range 的单一版本;若两个 range 不相交,则会并存两份副本。此时 TypeScript 中同名类型来自不同路径,会出现“类型 X 不能赋值给类型 X”这类难以定位的报错。规避方式包括:显式对齐直接依赖版本、在 monorepo 中用 overrides/resolutions 统一版本,或用 npm ls @ai-sdk/provider 检查是否存在重复实例。
发布信息的可信度
这次发布来自 GitHub 官方仓库的自动化流程,commit 有 verified signature,发布标签和 changelog 结构完整。发布说明页面上的部分动态加载内容(标签筛选、资源列表)在 RSS 抓取时显示加载错误,但这属于页面渲染问题,不影响版本内容本身的完整性。对关注供应链安全的团队来说,验证签名和自动化发版流程本身就是可以纳入信任判断的信号。
相关推荐

Gemini 4 Argon API实战:思考等级、后台模式一次讲透
Free Code Camp 出品的 Gemini 4 Argon API 速成教程:从申请密钥、发送首次请求,到用思考等级控制推理成本、用 previous_interaction_id 实现多轮对话,再到后台模式一句话生成打砖块游戏,附 Google 工程师对模型能力的解读。

强化学习通关《抡大锤》:63%进度背后的分布式训练策略
开发者用深度强化学习挑战《抡大锤》,智能体从底部攀爬至63%进度,卡在铁砧部分。项目开源,采用分治训练和CPU训练策略,寻求社区协作突破瓶颈。

AAAI 2027二审放榜在即:社区热议评审公平与投稿生态
AAAI 2027第二阶段评审结果即将公布,Reddit社区热议评审一致性与流程透明度。本文梳理放榜前的社区情绪、顶会评审的结构性矛盾,以及作者应对二审结果的务实策略。