@ai-sdk/zai 3.0.40 发布:补丁更新与依赖同步
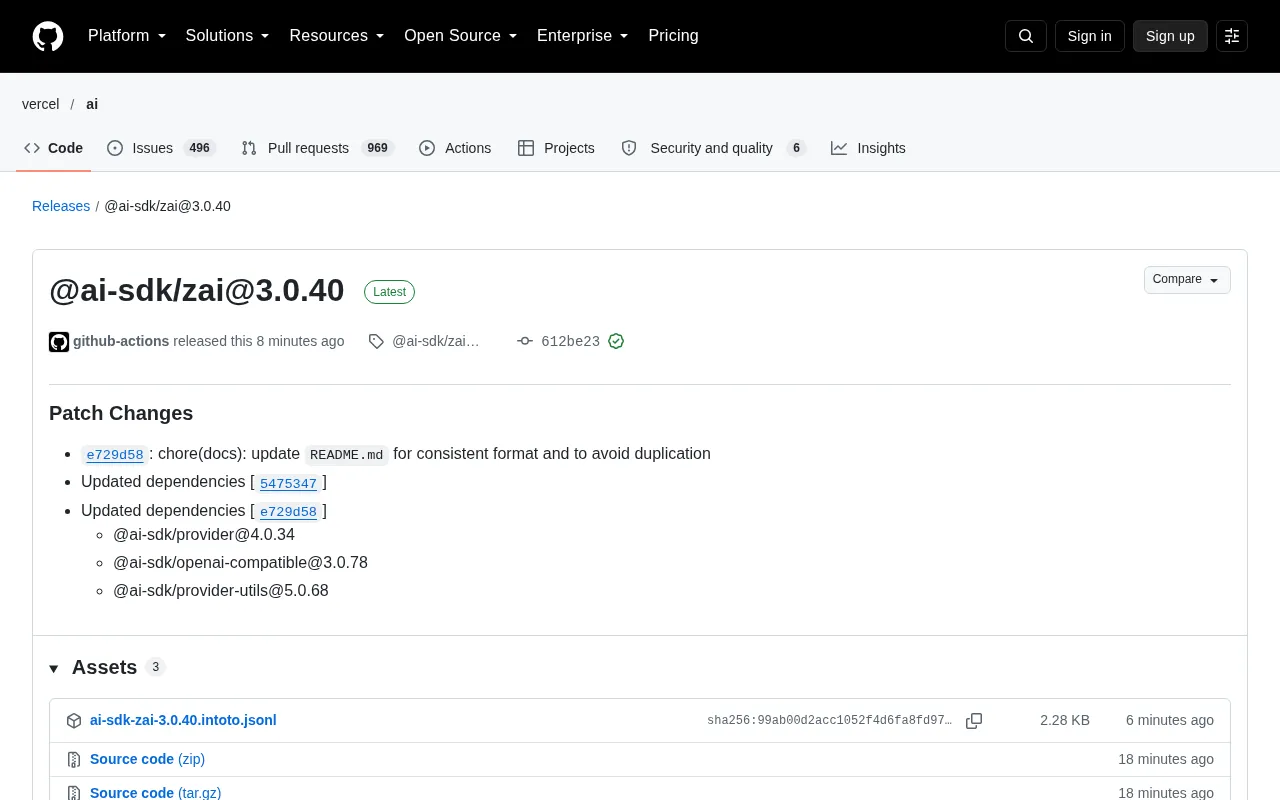
@ai-sdk/zai 3.0.40 发布,整理文档并同步三个底层依赖至新版本。
@ai-sdk/zai 发布 3.0.40 patch 版本,由 GitHub Actions 自动触发并带 GPG 签名验证,属于低风险的维护性更新。本次改动包含两部分:一是更新 README.md 以统一文档格式、消除重复内容;二是同步升级三个底层依赖,@ai-sdk/provider 升至 4.0.34、@ai-sdk/openai-compatible 升至 3.0.78、@ai-sdk/provider-utils 升至 5.0.68。文章指出,这类补丁虽无新 API,但承担着维持 AI SDK 生态版本一致性的作用,可避免适配器与上游抽象层之间的版本漂移。对直接依赖该包的开发者,按语义化版本约定升级风险较低,仍建议升级后运行现有测试确认行为一致。
@ai-sdk/zai 3.0.40 发布:补丁更新与依赖同步
AI SDK 生态中的 Z.ai 适配器包迎来了一次小版本迭代。@ai-sdk/zai@3.0.40 已通过 GitHub Actions 自动发布,属于 patch 级别的维护更新。对于依赖 Vercel AI SDK 构建多模型应用的开发者来说,这类更新虽然不涉及新功能,但关系到依赖链的稳定性和文档一致性。
本次更新的核心内容
根据 GitHub Release 页面信息,3.0.40 版本主要包含两类改动。第一项是提交 e729d58,内容为文档维护:更新 README.md 以统一格式并避免重复内容。这类改动不触及运行时逻辑,但对使用该包的开发者而言,更清晰的文档意味着更低的接入成本。
第二项是依赖同步。该版本同步更新了三个底层包:@ai-sdk/provider 升至 4.0.34、@ai-sdk/openai-compatible 升至 3.0.78、@ai-sdk/provider-utils 升至 5.0.68。这些依赖构成了 Z.ai 适配器与 AI SDK 核心之间的桥梁,保持版本对齐有助于避免类型定义或工具函数层面的兼容性问题。
@ai-sdk/provider 与 @ai-sdk/provider-utils 的分工
在 Vercel AI SDK 的架构中,@ai-sdk/provider 定义的是与具体模型厂商无关的抽象契约,包括 LanguageModelV1 等接口、消息与工具调用的类型定义,以及流式响应的规范结构。各厂商适配器(如 @ai-sdk/zai)只要实现这些接口,就能被 AI SDK 核心统一调度。@ai-sdk/provider-utils 则提供实现这些接口时反复用到的工具函数与基础设施,例如流解析辅助、JSON schema 校验、错误封装和可读流转换等。两者的版本需要协同演进:provider 变更接口形状时,provider-utils 往往同步提供配套工具,适配器也必须跟进,否则会出现类型不匹配或运行时解析失败。这也解释了为什么适配器发布时通常会把这两个包一起升级到指定版本。
openai-compatible 兼容层的意义
@ai-sdk/openai-compatible 是 AI SDK 提供的一个通用适配器基座,用于接入任何遵循 OpenAI Chat Completions 接口规范的模型服务。许多模型厂商(包括 Z.ai 在内的部分服务)对外暴露的 API 与 OpenAI 的请求/响应格式高度相似,因此无需从零实现 provider 接口,只需基于 openai-compatible 层做少量配置和字段映射。这样做的好处是复用成熟的请求构造、流式解析和工具调用处理逻辑,降低维护成本;代价则是行为会受该兼容层实现细节的影响。当 openai-compatible 发布新版本时,依赖它的厂商适配器同步升级,才能保证在参数处理、流式分块解析等环节与上游保持一致。
为什么补丁版本值得关注
在 AI SDK 这类快速演进的工具链中,patch 版本往往被忽视,但它们承担着维持生态一致性的角色。@ai-sdk/zai 作为 Z.ai 模型的接入层,依赖 provider 抽象层和 openai-compatible 兼容层。当上游包发布修复或微调时,下游适配器及时跟进可以防止潜在的版本漂移。
本次发布的提交带有 GitHub 验证签名(GPG key ID: B5690EEEBB952194),说明发布流程经过自动化校验。发布由 github-actions 机器人在 10 月 24 日 18:01 触发,体现了该仓库持续集成与持续交付的标准化程度。
语义化版本与 patch 的边界
语义化版本规范(SemVer)约定版本号形如 MAJOR.MINOR.PATCH:MAJOR 变更表示不兼容的 API 修改,MINOR 表示向后兼容的功能新增,PATCH 则表示向后兼容的问题修复。按此约定,3.0.40 相对 3.0.x 的先前版本不应引入破坏性变更,因此升级风险较低。需要注意的是,SemVer 的承诺只覆盖该包自身公开的 API;如果 patch 更新同时提升了依赖版本(如本次的 provider-utils 5.0.68),而依赖本身存在行为微调,理论上仍可能间接影响运行时表现。这就是为什么即便是 patch 升级,在关键项目中跑一遍测试仍是稳妥做法。
GPG 签名验证与自动化发布链路
Release 页面显示的 GPG key ID 表明该提交经过签名,接收方可用对应公钥验证提交确实由持有私钥的一方创建,且内容在签名后未被篡改。在 npm 生态中,这类签名常与 provenance attestation 结合,用来证明某个包版本确实由指定的 CI 流水线从特定仓库和提交构建产出,而非在本地手工上传。对于 @ai-sdk/zai 这种由 github-actions 机器人触发的发布,签名与自动化流程共同构成了供应链信任的基础:开发者可以追溯版本对应的源码提交,降低依赖被替换或投毒的风险。
对开发者的实际影响
如果你的项目直接依赖 @ai-sdk/zai,升级到 3.0.40 属于低风险操作。由于是 patch 版本,语义化版本规范下不应包含破坏性变更。不过仍建议在升级后跑一遍现有测试,确认与 @ai-sdk/provider-utils 5.0.68 的行为一致。
对于通过 AI SDK 统一接口调用多家模型的团队,这类依赖同步更新能减少「同一 SDK 下不同适配器版本错位」带来的调试成本。Z.ai 适配器与 openai-compatible 层保持同步,也意味着在切换到兼容 OpenAI 接口的模型时,行为预期更加可控。
小结
@ai-sdk/zai 3.0.40 是一次典型的维护性发布:文档整理加依赖对齐。它没有带来新 API,但反映了 AI SDK 生态在版本管理上的纪律性。关注这类变更,有助于在快速变化的模型接入层中保持项目稳定。
相关推荐

Cognition SWE-2 实战:一个提示词搞定产品发布全流程
解析 YouTube 创作者用 Cognition SWE-2 发布产品的完整提示词:落地页、七封邮件序列与未购买用户跟进工具三段式结构,以及"测试并汇报"这一约束如何改变 AI 的交付质量。
AWS AgentCore Gateway:用MCP打通AI Agent与企…
AWS AgentCore Gateway:用MCP打通AI Agent与企业后端
AWS AgentCore Gateway如何作为主MCP服务器聚合REST API、Lambda与已有MCP服务?解析其AST实时映射、零冷启动、语义搜索治工具过载、会话隔离与密钥注入安全设计,以及企业AI Agent解耦后端的架构思路。

一个链接给Figma AI装上新技能:MCP连接器实战
通过粘贴一个MCP服务器链接,Figma中的AI Agent就能获得新工具能力。本文拆解配置流程、超过20个一键接入应用、读写权限与执行策略设置,以及公开HTTPS链接这一关键限制。