AI+Skills+MCP自动生成京东H5ST加密参数实战指南

前言:京东H5ST加密的难题
在电商数据采集领域,京东的H5ST加密参数一直是令爬虫开发者头疼的存在。这个参数值长达上千位字符,结构复杂,传统的逆向分析方式不仅耗时耗力,而且补环境的过程极其繁琐。本文将介绍一种结合AI、Skills和MCP工具链的新思路,实现H5ST加密参数的自动生成。

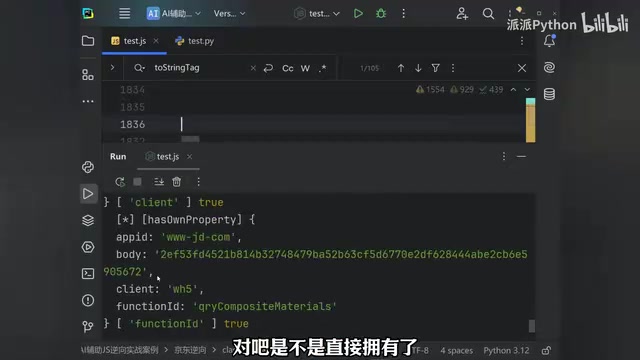

京东H5ST加密参数分析
H5ST加密机制的技术背景
H5ST(H5 Security Token)是京东自研的前端安全签名机制,属于Web端反爬虫体系的核心组件。它的设计借鉴了HMAC(基于哈希的消息认证码)的思想,将请求参数、时间戳、设备指纹等信息通过多轮加密运算生成唯一签名。京东的反爬体系经历了从简单Cookie验证到AA(Anti-Analysis)再到H5ST的演进,目前H5ST已迭代到4.x以上版本,每个版本的加密算法和环境检测逻辑都有显著变化。这也是为什么H5ST成为爬虫领域公认的高难度目标。
定位关键请求参数
通过F12开发者工具抓包分析京东搜索请求,可以发现请求的查询参数中包含两个关键字段:t(13位时间戳)和h5st(加密签名)。当我们尝试去掉这两个参数重新发送请求时,服务器直接返回403错误,说明这两个参数是请求验证的核心。
其中t参数比较简单,就是一个标准的13位毫秒级时间戳。而h5st参数则是真正的难点——它的值非常长且看似无规律,需要深入分析其生成逻辑。
逆向追踪H5ST生成逻辑
通过关键字搜索(如h5st:、h5st=等),可以在JS代码中定位到H5ST的赋值位置。逐步打断点调试后发现:
- H5ST的值从一个异步回调的返回值中获取
- 核心加密逻辑在一个名为
_pdp的对象的sign方法中 - 该对象被挂载到
window.ParamsSign上,通过调用ParamsSign.sign()方法即可生成H5ST
整个调用链路为:window.ParamsSign → 实例化 → 调用sign方法 → 返回包含H5ST的Promise对象。
传统补环境方式的困境
Node.js环境缺失问题
将京东的加密JS代码复制到本地用Node.js运行时,首先会遇到window is not defined的错误。这是因为Node.js环境没有浏览器的window对象及其相关API。
浏览器环境补全的技术挑战
所谓"补环境"是指在Node.js等非浏览器环境中模拟浏览器API的过程。浏览器提供了庞大的Web API集合,包括DOM操作(document)、BOM对象(window、navigator、screen)、Web API(Canvas、WebGL、Crypto)以及事件系统等。京东的加密代码会主动检测运行环境,通过访问navigator.userAgent、screen.width、canvas指纹等属性判断是否为真实浏览器。一旦检测到环境异常,可能直接返回错误签名或触发风控机制。完整的环境模拟可能涉及数百个API的实现。
补环境插件的局限性
使用补环境插件可以自动生成一套模拟的浏览器环境代码,但实际效果并不理想。实测发现:
- 插件生成的环境产出的H5ST长度仅786位
- 而浏览器中真实的H5ST长度超过1000位
- 差距明显,说明环境补充不完整
缺失的环境包括CredentialEvent等API,需要逐一从浏览器中提取并手动补充。这个过程不仅繁琐,而且容易遗漏,传统方式下可能需要数小时甚至更长时间才能完成。
AI+Skills+MCP的自动化解决方案
核心思路
这里提出一种全新的方法:通过编写专门的Skills(技能提示词),配合MCP(Model Context Protocol)工具,让AI自动完成整个逆向分析和环境补全的工作。
关键点在于:
- 不是简单地让AI帮你补环境——直接询问AI往往会陷入"越补越多、越补越乱"的困境
- 需要结合Skills定义分析流程——让AI按照预设的逆向分析技能流程逐步执行
- MCP提供工具调用能力——AI可以实际读取文件、执行代码、验证结果
MCP协议的技术原理
MCP(Model Context Protocol,模型上下文协议)是由Anthropic在2024年底提出的开放标准协议,旨在为大语言模型提供与外部工具和数据源交互的统一接口。MCP采用客户端-服务器架构,LLM作为客户端通过标准化的JSON-RPC协议调用MCP服务器提供的工具能力。这些工具可以包括文件系统操作、代码执行、数据库查询等。与传统的Function Calling相比,MCP的优势在于其标准化程度更高,支持工具的动态发现和注册,使得AI能够在运行时获知可用工具并灵活调用。在本案例中,MCP使AI具备了读取本地JS文件、执行Node.js代码、运行Python脚本等实际操作能力。
Skills提示工程的方法论
Skills(技能提示词)是一种结构化的提示工程方法,本质上是将领域专家的工作流程编码为AI可执行的标准化指令集。与普通的Prompt不同,Skills通常包含明确的步骤定义、条件分支、输入输出规范和错误处理逻辑。在逆向工程场景中,Skills可以将诸如"定位加密入口→分析调用链→识别环境依赖→逐步补全→验证输出"这样的专家经验固化为可复用的分析模板,解决了AI在复杂任务中缺乏方向感的问题。
实操流程详解
在VS Code中准备好两个文件:
- JS文件:包含京东加密的核心代码
- Python文件:基础爬虫代码(含写死的请求参数)
然后向AI发送精心设计的提示词,要求它:
- 分析JS文件中的加密逻辑
- 补全Node.js运行所需的浏览器环境
- 将Python文件中的静态参数改为动态生成
- 确保最终能正确获取H5ST并成功请求
执行效果验证
AI按照Skills中定义的技能流程自动分析,最终生成了:
- 完整的、环境补全后的JS加密文件
- 动态生成参数的Python爬虫文件
运行Python文件后,成功获得200状态码和正确的商品数据。切换不同页码(第2页、第3页、第7页)均能正常返回对应的商品信息,验证了方案的可靠性。
为什么直接问AI效果不佳?
很多开发者也想到了用AI辅助逆向,但直接提问往往效果不佳:
- 缺乏结构化流程:AI不知道该按什么顺序分析,容易遗漏关键步骤
- 陷入迭代地狱:一个环境问题解决后又冒出新问题,反复迭代却始终补不全
- 缺少验证机制:没有MCP工具支持,AI无法实际运行代码验证结果
而Skills的作用就是为AI提供一套完整的逆向分析方法论,让它像经验丰富的逆向工程师一样,按照正确的思路逐步推进。MCP则赋予AI实际操作文件和执行代码的能力,形成"分析-生成-验证-修正"的闭环。这种闭环机制类似于软件工程中的TDD(测试驱动开发)理念——先明确预期输出,再通过反复验证逼近正确结果。
总结与思考
这个案例展示了AI辅助逆向工程的一种新范式。核心不在于AI本身有多强,而在于如何通过Skills和MCP将人类的逆向经验系统化地传递给AI,让它能够高效执行复杂的分析任务。
对于爬虫开发者而言,这意味着面对复杂加密时,不再需要花费大量时间手动调试和补环境,而是可以将精力集中在策略设计和流程编排上。当然,这种方法也有其适用边界——对于频繁更新加密算法的场景,Skills本身也需要持续迭代优化。
从更宏观的角度看,这种AI+Skills+MCP的模式代表了一种"人机协作"的新范式:人类负责经验抽象和流程设计,AI负责具体执行和快速迭代,MCP负责打通AI与现实世界的操作通道。这种模式不仅适用于逆向工程,在自动化测试、代码迁移、安全审计等领域同样具有广阔的应用前景。
相关推荐
B站最细Codex保姆级攻略:从安装到实战全解析
B站最细Codex保姆级攻略:从应用商店安装到日常工作模式配置,用真实咖啡馆项目演示文件整理、数据提取、仪表盘制作等实战任务,教你用计划模式和桌面宠物高效使用Codex。

体渲染中的外观补偿:为何RGB准确无法保证密度正确
体渲染研究揭示:完美复现外部RGB视图的体数据仍可能存在密度错误。外观补偿机制使中心密度翻倍、L2误差超14.52%时外部射线仍不变,密度恢复依赖外观容量、空间分辨率与测量设计。

TMLE与AIPW的样本分割选择:交叉拟合与重复分割的影响
一项TMLE与AIPW模拟研究发现,样本分割方式显著影响区间覆盖率:样本内拟合倾向得分可使覆盖率跌至0.12-0.48,双nuisance交叉拟合则恢复至0.91-1.00;近正性下AIPW优于未加权TMLE,重复划分降低划分依赖但使区间更保守。