AI+SRC漏洞挖掘实战:从环境搭建到首个漏洞
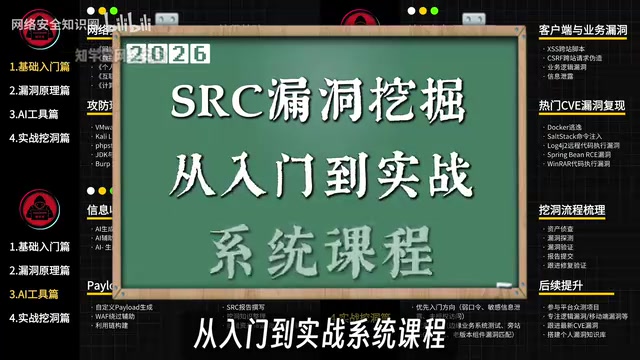
四阶段SRC挖洞课程:从零基础到挖到第一个漏洞的完整路径
这套课程将SRC漏洞挖掘拆解为基础入门、漏洞原理、AI工具、实战挖洞四个模块,面向零基础小白和希望利用空闲时间赚取赏金的从业者。课程强调手把手教学,从高频漏洞原理、资产信息收集、挖洞工具实操,到CVE漏洞复现和SRC实战,最终目标是让学员挖到人生中第一个漏洞。AI工具篇独立成章,定位为效率增强而非替代漏洞原理理解。课程还覆盖转行白帽和赏金猎人两条职业出口,并提供学习计划、笔记和工具安装包等配套资源,强调动手复现与合规测试。
课程概览:四阶段体系覆盖SRC挖洞全流程
这套课程将SRC漏洞挖掘拆解为基础入门篇、漏洞原理篇、AI工具篇、实战挖洞篇四个模块,目标人群是刚接触网络安全的纯小白和希望利用空闲时间赚取赏金的从业者。课程强调“手把手”教学,从高频漏洞原理、资产信息收集、挖洞工具实操,到CVE漏洞复现和SRC实战,最终目标是让学员挖到人生中第一个漏洞。
对于初学者而言,最大的障碍往往不是某个具体技术点,而是不知道学习路径如何串联。这套课程的价值在于把分散的知识点组织成一条可执行的路线:先建立对漏洞类型的系统认知,再掌握资产发现和工具使用,最后在真实SRC场景中完成从信息收集到漏洞验证的闭环。
课程分篇结构:从原理到实战的递进设计
课程明确划分为四个部分,每个部分承担不同的教学职能。基础入门篇负责建立安全世界观和基本操作环境;漏洞原理篇聚焦高频漏洞的形成机制与利用条件;AI工具篇引入智能化手段提升效率;实战挖洞篇则把前三部分的知识应用到真实目标上。
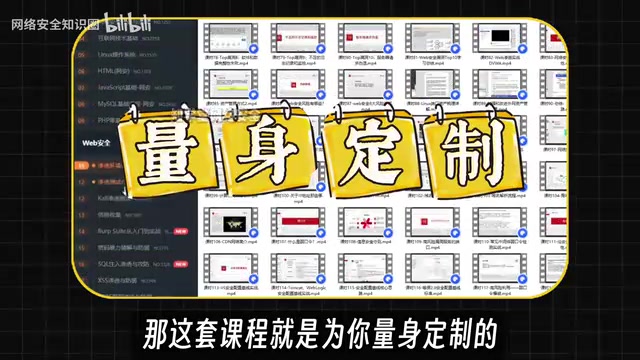
这种递进设计符合技能习得的规律。漏洞挖掘不是单纯的工具堆砌,理解原理才能在不同场景中灵活变通。课程将AI工具篇单独成章,也反映出当前安全社区的一个趋势:AI正在成为资产梳理、指纹识别、payload生成等环节的辅助力量,但它的定位是增强而非替代对漏洞本质的理解。
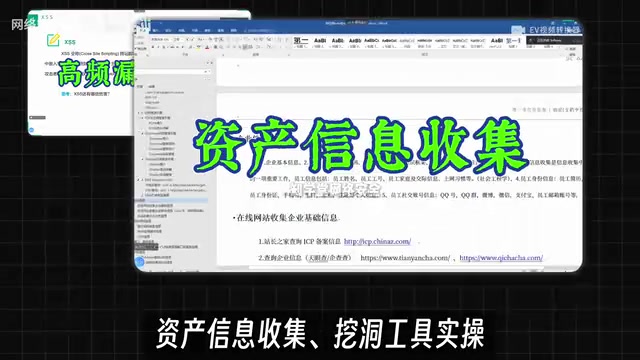
资产信息收集 是漏洞挖掘的前置环节,指在授权范围内识别目标组织暴露在互联网上的各类数字资产,包括域名、子域名、IP地址、开放端口、Web应用、API接口、移动应用等。常用技术手段包括子域名枚举(通过字典爆破、证书透明度日志、DNS数据集等)、端口扫描(如Nmap)、指纹识别(识别Web框架、中间件、CMS类型及版本)、目录扫描(发现隐藏路径)以及搜索引擎语法(如Google Hacking)。资产收集的广度和深度直接决定漏洞发现的概率,因为未知资产往往缺乏安全维护。在SRC场景中,资产收集必须严格限定在平台声明的测试范围内,避免越界测试。
AI工具篇的定位:效率增强而非银弹
课程将AI工具篇作为独立模块,说明作者认为AI在SRC挖洞流程中已经具备可操作的价值。结合课程提到的资产信息收集、挖洞工具实操等内容,AI可能被用于辅助信息归类、自动化重复性任务或辅助生成测试思路。需要清醒认识的是,AI在当前阶段更适合承担“副驾驶”角色,漏洞挖掘的核心仍然依赖对目标业务逻辑和协议交互的深入理解。
对于初学者,建议把AI工具篇当作效率杠杆来学习:先用它减少机械劳动,把节省下来的时间投入到漏洞原理和实战复现上。课程中提到的CVE漏洞复现环节,正是锻炼这种深度理解能力的关键练习。
CVE(Common Vulnerabilities and Exposures,公共漏洞和暴露) 是一个由MITRE公司维护的漏洞编号字典,为每个公开披露的网络安全漏洞分配唯一编号(如CVE-2021-44228),便于全球安全社区统一标识和追踪。CVE本身不包含漏洞的详细技术信息,而是通过引用链接指向NVD(国家漏洞数据库)或厂商公告。CVE漏洞复现是指在学习环境中重现漏洞的触发条件和利用过程,通常需要搭建存在漏洞的软件版本、构造特定输入并观察效果。复现CVE的价值在于:理解漏洞的根本原因(如输入验证缺失、内存越界)、学习漏洞利用链的构造思路,以及掌握漏洞验证与报告的方法。对于SRC挖洞,复现CVE能帮助学员建立漏洞模式识别能力,在遇到相似代码或架构时快速定位潜在风险。
实战挖洞篇:以“第一个漏洞”为里程碑
课程把“挖到人生中第一个漏洞”作为明确的学习里程碑,这是一个务实的目标设定。SRC挖洞的初期挫败感往往来自目标选择不当或验证流程不熟,而不是技术能力不足。通过实战篇的引导,学员可以在受控或合规的SRC范围内完成一次完整流程:资产发现、漏洞识别、验证提交。
从职业路径看,课程也覆盖了两类出口:转行网络安全进入企业做白帽,或者在家通过漏洞赏金获取收入。两条路径对能力的要求有重叠也有差异,企业岗位更看重体系化知识和合规意识,赏金猎人则更依赖目标筛选和效率。课程将两者并列提出,学员需要根据自身情况选择侧重。
SRC(Security Response Center,安全响应中心) 是企业设立的漏洞接收与管理的官方渠道,如腾讯的TSRC、阿里的ASRC等。白帽子在SRC平台注册后,可针对授权范围内的资产进行安全测试,发现漏洞后通过平台提交,企业审核确认后根据漏洞等级给予赏金或积分奖励。SRC平台通常有明确的测试规则(如禁止使用自动化扫描器、禁止破坏性测试、禁止访问用户数据等),违反规则可能导致账号封禁甚至法律责任。对于初学者,选择SRC作为实战起点是相对安全的选择,因为测试范围明确、有合规背书,且平台通常提供漏洞提交模板和审核反馈,有助于建立规范的漏洞报告习惯。
配套资源与学习建议
作者提到学习计划、视频教程、学习笔记和工具安装包已打包提供,这对自学者是重要的支持。建议的学习节奏是:每学完一个漏洞原理,立即在本地或授权环境复现;资产收集和工具实操部分要动手跑通完整流程,而不是只看演示;进入实战篇后,严格在SRC平台规则范围内测试,把合规意识作为第一课。
SRC漏洞挖掘是一条需要持续练习的路径,课程提供的是路线图和起点,真正的能力增长来自反复的复现和实战反馈。对于零基础学员,优先完成基础入门篇和漏洞原理篇,再借助AI工具提升效率,最后在实战中打磨判断力。
相关推荐

美国新车均价突破5.1万美元:AI与软件定义汽车如何推高成本
美国新车平均价格突破5.1万美元创历史新高。本文从软件定义汽车、中央计算架构、辅助驾驶传感器预埋与车端AI推理成本角度,分析AI与软件如何推高整车售价,以及这一趋势对消费者和厂商的影响。
Anthropic无预警移除Claude Code功能,开发者社区不满
Anthropic无预警移除Claude Code功能引发开发者不满。本文分析事件经过、开发者敏感原因及对AI编程工具生态的启示,探讨厂商如何平衡迭代与用户信任。
MAFM:流匹配生成中的物理约束新解法
MAFM提出用连续几何动力学替代离散校正,在流匹配生成中实现物理约束满足。本文解析其切向/法向运动解耦机制、理论保证与实验表现,并讨论局限与展望。